欧州の複数の小売企業が、業務に支障をきたすサイバーインシデントが発生したことを相次いで確認しました。
オランダに本社を置く多国籍小売企業のAhold Delhaizeは10月12日、自社ネットワーク内で「セキュリティ上の問題」が発生し、保護のために「一部のシステムをオフライン」にしたことを明らかにしました。
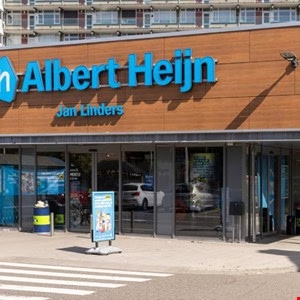
影響を受けたのは、オランダとベルギーで展開するスーパーマーケットチェーンのAlbert Heijn、オランダのドラッグストアチェーンEtos、同じくオランダの酒類販売チェーンGall & Gallを含む、同グループの3ブランドと報じられています。
翌日、ロイターは、南アフリカの小売グループThe Foschini Group(TFG)が「サイバーインシデント」を調査していると報じました。TFGは、ファッションブランドのHobbsやWhistlesを傘下に持つ企業です。
同通信社によると、TFGは10月11日、英国子会社のTFG Londonに影響するインシデントを把握しました。「一部のITシステム」が影響を受けているということです。
具体的には、影響を受けたブランドにはPhase Eight、Hobbs、Whistlesが含まれると報じられています。
南アフリカの同グループは、現時点で「決済情報が危険にさらされていると考える理由はない」と付け加えました。Inside StoryやWhite Stuffなど、TFGの他のハイストリートブランドは影響を受けていません。 TFG AfricaおよびTFG Australiaの両子会社でも、業務への支障は生じていません。
TFGは、このインシデントを英国の関係当局に報告したとしています。
このTFGのインシデントについて、HuntressでEMEA担当のvCISO兼サイバーセキュリティアドバイザーを務めるMuhammad Yahya Patel氏は、次のように指摘しています。「同じグループ内のInside StoryとWhite Stuffが影響を受けず、TFGのアフリカおよびオーストラリア事業にも被害が及ばなかったことは、ある程度のシステム分離が行われていたことを示唆しています。被害範囲を限定したこの分離は、前向きな点として注目に値します。」
さらに、The Timesによると、H&Mもインシデントの可能性に関してオンライン上で出回っている情報を調べています。
ただし、同社は記事執筆時点で、自社のデータ環境が侵害された形跡は見つかっていないとしています。
現時点で、これらのインシデント同士に何らかの関連があることを示す兆候はありません。
ASOS、サイバー攻撃の範囲を確認
これらのインシデントは、英国のファッション小売企業ASOSの顧客に、同社がハッキングされたことを示唆する不審なプッシュ通知が届いてから数日後に起きました。
ASOSは、顧客との連絡に使用している「サードパーティのプラットフォーム」への不正侵入を認め、氏名や連絡先などの個人情報と、アカウントに関連する一部の非個人情報に「アクセスされた」ことを確認しました。一方で、10月13日に公開した顧客向けの最新の案内では、決済カード情報とアカウントのパスワードは影響を受けていないと改めて強調しています。
今回の一連の警告は、フランスの多くのスーパーマーケットチェーンが、大規模なサイバー攻撃への対応に追われている最中に発表されました。この攻撃では、攻撃者が10月11日から12日にかけての夜間に冷蔵設備の制御システムを改ざんし、大量の食品が失われ、数十万ユーロ規模の損失が出たと推定されています。
画像クレジット: Lea Rae / William Barton / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/retail-firms-confirm-cyber/