フランスのスーパーマーケット数百店舗が、産業用制御システムを操作される高度なハッキング被害に遭いました。
ハッカーがフランス国内の数百店舗の食料品店で冷蔵設備を標的にする数カ月前、米国のセキュリティ企業が、インターネットに公開された機器に深刻度の高い脆弱性があり、こうした攻撃を可能にしかねないことを発見していました。
ハッカーは冷蔵システムを操作し、庫内温度を華氏120度(約49度)まで上昇させたとされています。これにより火災が発生し、食料品が傷む被害が出ました。
Clarotyの研究者らは8月の報告書で、複数の産業分野の冷蔵設備に使われているDanfoss AK-SM 800AコントローラーのWeb管理インターフェースに複数の脆弱性があると警告していました。
研究者らは、悪意のあるハッカーが侵害したコントローラーの冷却を停止できる一方で、機器を使う従業員には温度が正常に見え続けることを実証しました。
Clarotyは脆弱性をDanfossに報告し、デンマークの同社はCVE-2025-41451とCVE-2025-41452を含む2件の脆弱性についてアドバイザリーを公表しました。
同社は2025年にこれらの脆弱性に対応する新しいファームウェアを公開しています。Clarotyの研究者らは、8月にラスベガスで開催されたDEF CONの講演で調査結果を発表しました。
フランス国家サイバーセキュリティ庁(ANSSI)は火曜日、更新版のアドバイザリーを公開し、攻撃はCopeland xwebおよびDixell xwebコントローラーにも影響したと警告しました。攻撃の背後にいる脅威アクターについては、具体的な情報はありません。
HVAC業界の大手
Danfossは、冷蔵・空調(HVAC)システムの世界最大級のメーカーの一つです。同社のシステムは、倉庫、冷凍・冷蔵保管施設、食料品チェーン、商業ビルなど、幅広い業種で使われています。
「冷蔵コントローラーのような産業用制御システムは、安全に管理されたネットワーク上にあると想定されがちですが、私たちの調査では、こうした機器の多くがインターネットに直接公開されていることがわかりました」と、ClarotyのCTOであるAmir Preminger氏はCybersecurity Diveに語りました。
複数のチェーンにまたがる数百店舗のスーパーマーケットが直接的な被害を受けました。被害を受けたのはCarrefour、Monoprix、Cooperative U傘下の食料品店などです。
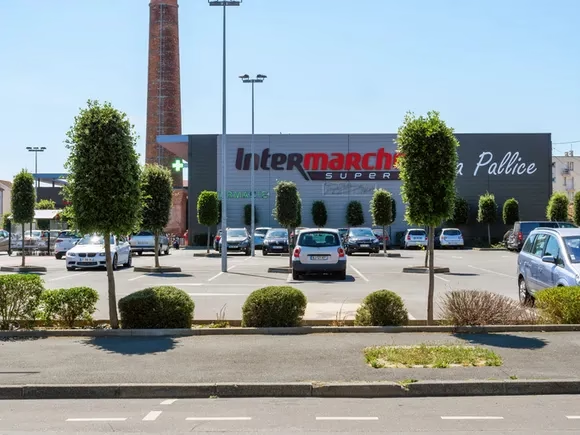
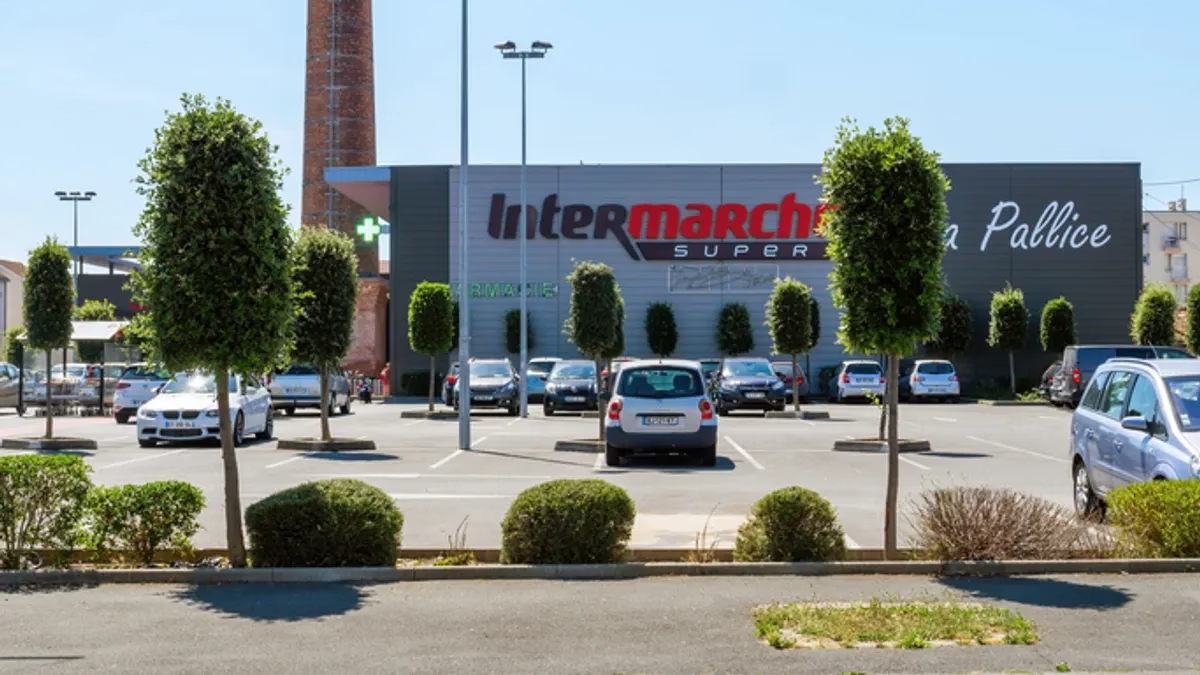
IntermarchéとNettoの約300店舗が攻撃の影響を受けました。攻撃は、各店舗の冷蔵設備を管理するサービスプロバイダーを標的にしたとされています。
「IntermarchéとNettoは、これらの設備から商品をできるだけ早く撤去するため、必要な措置をすべて講じました」と、Groupement Mousquetaireの広報担当者はCybersecurity Diveに述べました。
アドバイザリーによると、セキュリティチームは脆弱なシステムをインターネットから切り離し、安全なVPNまたは保護されたネットワークの内側からのみアクセスを復旧すべきだとしています。
Danfossの担当者は、すぐにはコメントを得られませんでした。
翻訳元: https://www.cybersecuritydive.com/news/refrigeration-france-cyber/832858/