Metaは、西アフリカを拠点とする詐欺ネットワークに対する国際的な取り締まりの中で、FacebookとInstagramのアカウント、ページ、グループ計370万件超を削除しました。この作戦では28人が逮捕され、人身取引の被害者117人が救出されました。
10月13日に発表されたこの作戦では、プラットフォーム上での取り締まりに加え、資金の追跡や、詐欺インフラに対する現地での強制捜査が組み合わせて実施されました。詐欺の標的は世界中の被害者です。
Metaと他のテクノロジー企業14社は、10カ国の法執行機関と協力し、プラットフォームや国・地域、金融システムの枠を超えて、実際の捜査に役立つ情報を共有しました。
当局は、西アフリカの詐欺拠点を広範に標的とした、初の連携した摘発作戦だとしています。
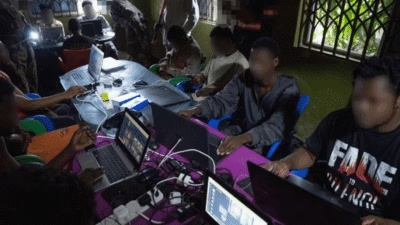
アクラ郊外のササービでは、ガーナ当局が19人を逮捕し、電子機器303台を押収しました。
捜査当局は、ナイジェリアへの送還を待つ人身取引の被害者117人を確認しました。このほか、被害額が合計約830万ドルに上る詐欺被害者89人も特定しています。ナイジェリア当局は別途、容疑者9人を逮捕し、機器53台を押収しました。
Metaによると、人身取引の被害者は住宅施設に監禁され、詐欺の実行を強要されたうえ、身体的・精神的な虐待を受けていました。
今回の救出は、こうした作戦に潜む二重の被害構造を浮き彫りにしています。遠隔地にいる標的が金銭的に搾取される一方で、詐欺の実行役として働かされる人々も強制の被害を受けているのです。
参加した機関には、FBI、米シークレットサービス、国土安全保障捜査局、ガーナとナイジェリアの当局、INTERPOLが含まれます。
CyberSecurity Tools
捜査当局には、詐欺拠点の疑いがある30カ所超に関する情報が寄せられました。これにより、オンライン上の活動と、運営者の摘発や証拠保全が可能な現地とを結びつけることができました。
米司法省(Justice.gov)によると、英国家犯罪対策庁(NCA)は10月6日から、ロンドンの本部で「Joint Disruption Week(合同摘発週間)」を主催しました。
技術面での取り組みは、不正なプロフィールの削除にとどまりませんでした。Silent Pushは、アフリカの詐欺拠点に関連する悪意あるドメイン3万5000件超、専用のインターネットインフラ、約700の通信チャネルを把握したと報告しています。
同社は、アトリビューション(攻撃元の特定)分析によって、デジタルインフラを現実の拠点や運営者に結びつけることができたと説明しています。
Microsoftは、詐欺活動への関与が疑われるアカウントを停止しました。TRM Labsは、不正収益とみられる資金を追跡し、数十の詐欺サイトを支えるインフラを突き止めたほか、ピアツーピア型のマネーロンダリングネットワークも暴いたと報告しています。
こうした各社の貢献により、個々のアカウントを単発の不正行為として扱うのではなく、複数の運用レイヤーを標的にすることが可能になりました。
Metaによると、削除した資産の大半は、米国や英国のユーザーになりすましたプロフィールを使い、米国人や英国人を標的にしていたとみられます。
Metaの研究者らは、370万件という数字はアカウント、ページ、グループの合計であり、370万人の詐欺師がいたことを意味するものではないと説明しています。
摘発された手口には、暗号資産(仮想通貨)の投資詐欺、ロマンス詐欺、偽の求人・タスク報酬の勧誘、軍人へのなりすまし、商品の未配送詐欺、被害回復をうたう詐欺などがあります。
当局はさらに、法執行機関になりすます手口や、デジタル上の「逮捕」を装った恐喝も確認しました。犯罪者が偽の公的権限を使って被害者に支払いを迫る手口です。
米司法省によると、民間のパートナー企業は、凍結できる可能性のある資金を1100万ドル超特定しました。
ただし、この金額の全額が凍結・押収・返還されたわけではありません。これとは別に、Coinbaseは、現在進行中の詐欺被害者65人超を特定し、41万5000ドル超の損失を未然に防ぎました。
今回の作戦は、東南アジアの詐欺ネットワークに対して適用されてきた官民連携の摘発モデルを広げたものです。
Metaは、西アフリカの詐欺拠点について、一般に東南アジアよりも分散型で、産業的な規模が小さいと説明しています。このため捜査当局は、断片化したインフラ、身元情報、決済活動を突き合わせる必要があったといいます。
米司法省は、プラットフォームによる削除措置と並行して、継続的な訴追も必要だと強調しました。
同省の「サイバー詐欺対策イニシアチブ(Cyber-Enabled Scam Initiative)」と「詐欺拠点対策タスクフォース(Scam Center Strike Force)」は、今後も犯罪の運営者、不正収益、それらを支えるネットワークの追及を続けます。今回の摘発で得られた情報を新たな捜査につなげ、責任の追及を進める方針です。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのサンドボックスをSOCに統合。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/meta-scam-crackdown/