Ciscoは、Secure Email Gateway(SEG)で新たに見つかり、実際の攻撃で悪用されているゼロデイ脆弱性にパッチを公開しました。この脆弱性を突かれると、認証されていないリモートの攻撃者がroot権限でコマンドを実行できてしまいます。
この脆弱性は「CVE-2026-76519」として追跡されています。原因はSEGのAdvanced Malware Protection(AMP)機能における相対パス・トラバーサルの欠陥で、メールの添付ファイルの処理が不適切であることに起因します。攻撃者は、悪意を持って細工した添付ファイル付きのメールを、パッチ未適用のデバイス経由で送信することで、この問題を悪用できます。
Ciscoは水曜日に公開したアドバイザリで、「悪用に成功すると、攻撃者は任意のファイルを書き込み、基盤となるオペレーティングシステム上でroot権限によるコマンドを実行できる可能性があります。2026年10月、Cisco PSIRTはこの脆弱性が実際に悪用されていることを把握しました」と説明しています。
CVE-2026-76519の影響を受けるのは、File Reputationサービスが有効でメールポリシーに割り当てられており、かつContent Scanner Toolsのバージョンが25.3.0.5525より前のSEGインスタンスです。
特定のデバイスが脆弱かどうかを確認するには、管理者がcontentscannerstatus CLIコマンドで実行中のContent Scanner Toolsのバージョンを調べる必要があります。あわせて、Webベースの管理インターフェースで、Mail Policies > Incoming Mail Policies > Advanced Malware Protection、またはMail Policies > Outgoing Mail Policies > Advanced Malware Protectionにある「Enable File Reputation」チェックボックスも確認します。
Ciscoは、CVE-2026-76519を悪用する攻撃の詳細については明らかにしていません。ただし、侵害の痕跡(IOC)を以下の表のとおり公表しています。
| ログメッセージ | 推奨される対応 |
|---|---|
| System Security: Suspected compromise indicator was found. Contact TAC for further recommendations. | 侵害を検出。本セキュリティアドバイザリのRecommendationsセクションの手順に従う |
| System Security: Security scan did not complete. Contact TAC for further recommendations. | Cisco Technical Assistance Center(TAC)に問い合わせてサポートを受ける |
| System Security: No compromise indicator was found. | 侵害は検出されず。該当する場合は修正済みのソフトウェアリリースにアップグレードする |
Ciscoは顧客に対し、ファイアウォールやネットワークのログを突き合わせて不審な動きの兆候を確認するよう呼びかけています。外部や不審なIPアドレスとの間のダウンロードやアップロードも対象です。脆弱なシステムでroot権限のコマンド実行に成功した攻撃者が、悪用の痕跡を消去する可能性があるためです。
同社は、クラウドインスタンスにはすでに緩和策を展開済みだと付け加えました。また、侵害された可能性を示す証拠を確認したCisco Secure Email Cloudのデバイス所有者には、個別に連絡したとしています。
Ciscoは「連絡を受けた顧客には、可能な限り、認証情報やアプライアンスにインストールされている暗号関連の資材を更新して、デバイスを安全な構成に復元することを強く推奨します。さらに、アプライアンスへのアクセスを制限し、堅牢なアクセス制御の仕組みを導入することも強く推奨します」と述べています。
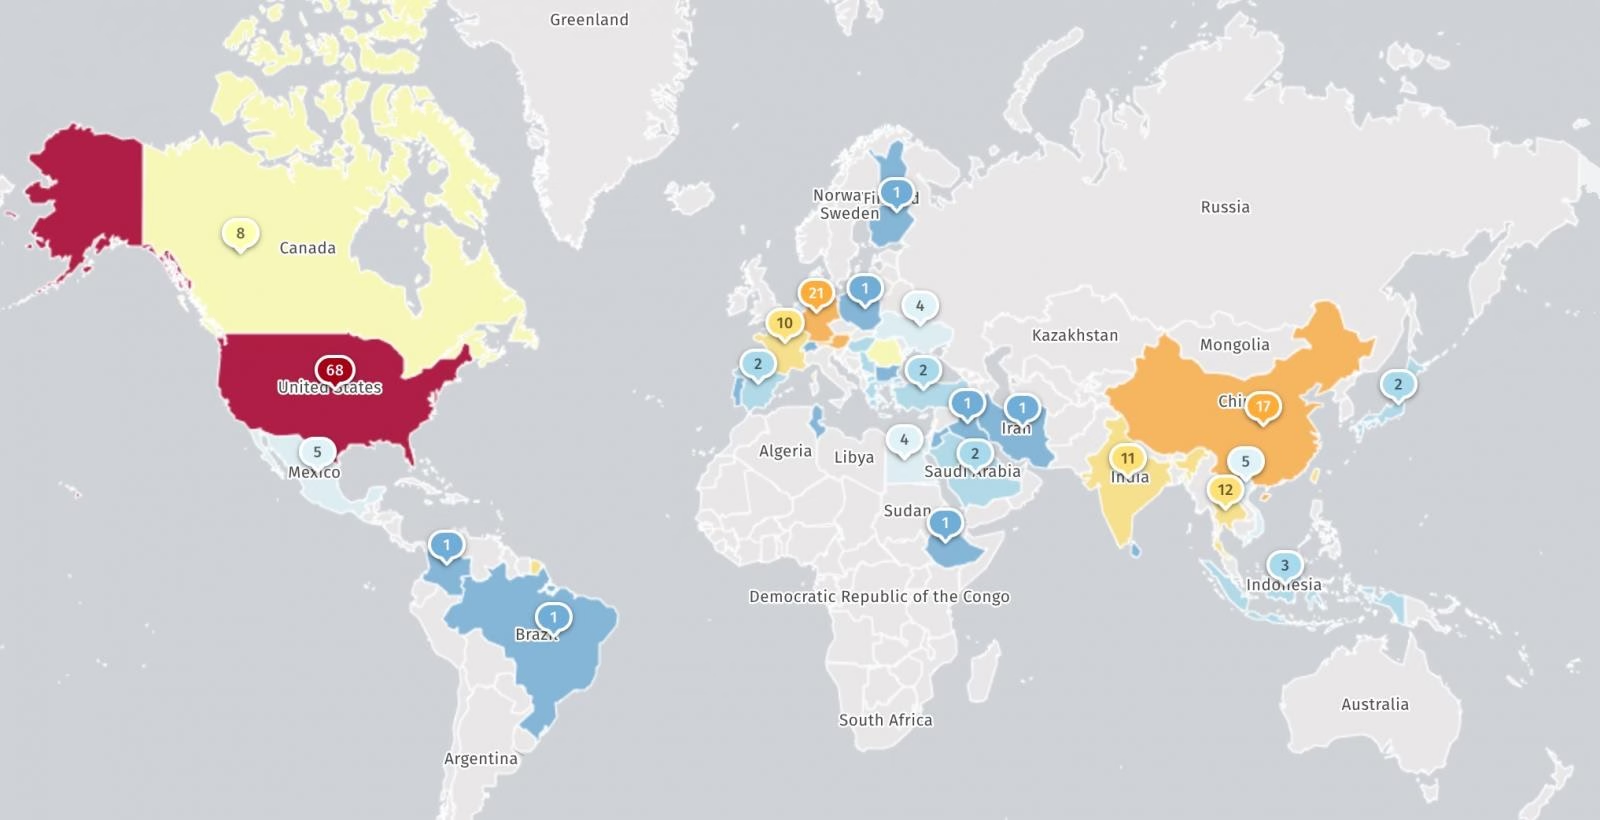
インターネットセキュリティの監視団体Shadowserverは、インターネット上に公開されているCisco Secure Email Gatewayのインスタンスを300件近く確認しています。ただし、そのうちハニーポットの数や、すでに保護済みの数は不明です。
Ciscoは2024年7月にも、SEGの別の重大な脆弱性(CVE-2024-20401)を修正しています。この脆弱性では、悪意のある添付ファイル付きのメールを使って、root権限を持つ新規ユーザーを追加したり、アプライアンスを恒久的にクラッシュさせたりすることが可能でした。
今年1月には、最大深刻度のCisco AsyncOSの脆弱性(CVE-2025-20393)にパッチを公開しました。この脆弱性は、2025年11月から、SEGおよびSecure Email and Web Manager(SEWM)アプライアンスを狙うゼロデイ攻撃で悪用されていました。
さらに先月には、Cisco AsyncOSソフトウェアのメール解析処理に存在するSEGの別のゼロデイ脆弱性(CVE-2026-76461)について、パッチを適用するよう顧客に警告しました。この脆弱性も実際に悪用されており、認証されていないリモートの攻撃者が基盤OS上でroot権限により任意のコマンドを実行できます。
米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、2021年11月以降、悪用が確認された脆弱性のカタログにCiscoの脆弱性を100件追加しており、そのうち7件はランサムウェア攻撃で悪用されています。