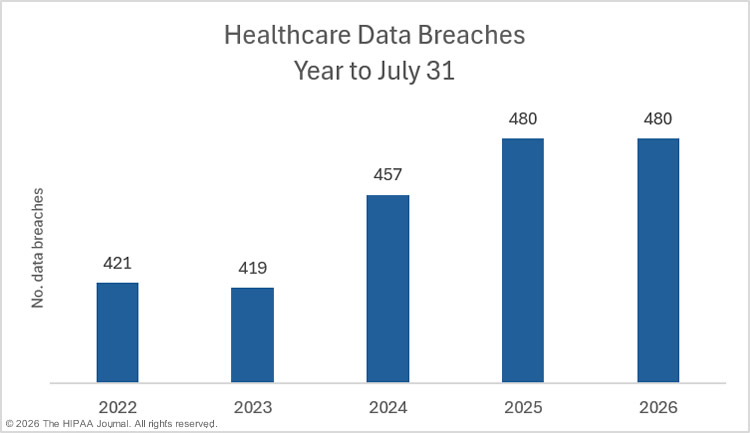
2026年7月、米保健福祉省(HHS)公民権局(OCR)に報告された、500人以上に影響する医療データ侵害は77件でした。7月は大規模な医療データ侵害が3カ月連続で増加した月で、前月比10%増となりました。
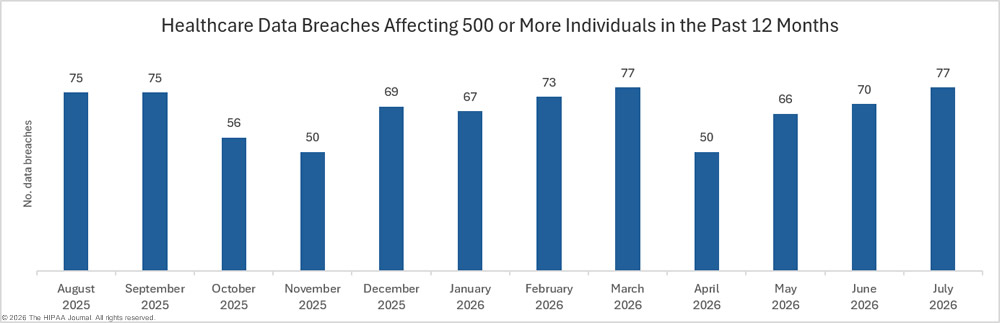
昨年は大規模な医療データ侵害が過去最多を記録した年でした。OCRのデータ侵害ポータルには、2025年の大規模医療データ侵害が806件掲載されており、2024年から8.6%増加しています。2026年は大規模侵害が減少に向かうかに見えましたが、年初来の数値はそうした見方を覆しています。OCRのデータ侵害ポータルに掲載された1月から7月の件数は、2025年の同時期とまったく同じです。ポータルへの追加が済んでいない侵害も存在するとみられます。
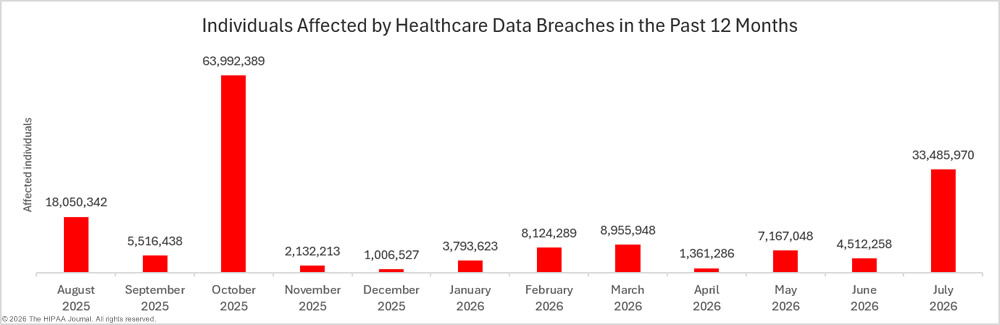
影響を受けた人数で見ると、7月は2025年10月以来最悪の月でした。77件の大規模侵害全体で、少なくとも33,485,970人の保護対象医療情報(PHI)が漏えい、または不正に開示されました。これは2026年6月と比べて642%の増加で、月平均1,320万人という12カ月平均を154%上回ります。
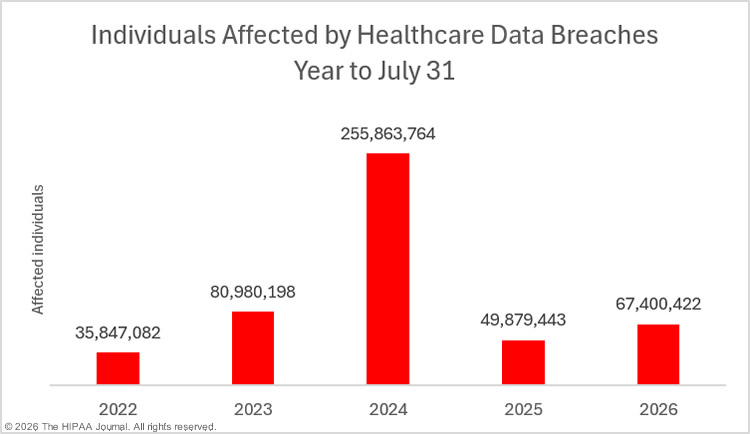
年初来の数値は、侵害の深刻度が前年より増していることを示しています。2026年1月から7月の間に、67,400,422人のPHIが漏えい、または不正に開示されました。前年同時期から35.1%の増加です。
2026年7月の主な医療データ侵害
7月にOCRへ報告されたセキュリティインシデントのうち、1万人以上のPHIが関わるものは23件ありました。この中には、それぞれ100万人超に影響した極めて大規模な侵害が4件含まれます。うち1件は、HIPAA規制対象の単一組織が報告した医療データ侵害として史上4番目の規模で、推定1,500万人に影響しました。7月の大規模侵害上位4件の影響人数は3,200万人を超え、米国の人口の9%以上に相当します。
最大の侵害は、Sun Life U.S.傘下の歯科・視力給付管理会社DentaQuestで発生しました。同社は、悪名高いデータ窃取・恐喝グループShinyHuntersによるサイバー攻撃の被害に遭いました。2026年6月上旬、DentaQuestはコンピュータネットワークの一部に関わるサイバーセキュリティインシデントを調査中であると発表しました。攻撃グループは2026年5月に約3日間、同社のネットワークにアクセスできる状態でした。ShinyHuntersは犯行を認め、234GBのデータを持ち出したと主張しています。その後、DentaQuestと身代金の支払いで合意に至らなかったとして、盗んだデータの公開を始めました。流出データには約260万件の一意なメールアドレスが含まれていました。OCRには推定1,500万人に影響する侵害として報告されており、調査の進展に伴い総数が増える可能性があります。
次の3件はいずれも、HIPAA対象事業体のビジネスアソシエイトで発生しました。安全なデータ移行、レガシーデータのアーカイブ、電子カルテ(EHR)交換を提供する医療テクノロジー企業Aesto Healthは、ハッキング被害に遭いました。この被害は少なくとも39の医療機関クライアントに及び、950万人超のPHIが関わっています。インシデントは2025年12月に発生し、同社のAWS環境への不正アクセスが確認されました。犯行声明を出した攻撃グループは見当たりません。
オハイオ州に拠点を置く収益サイクル管理・診療管理ソフトウェア企業Unlimited Technology Systemsは、2025年10月に5日間にわたり第三者がネットワークに不正アクセスしていたことを発見しました。380万人超のPHIが取得された可能性があります。同規模の侵害は、クラウド型およびAI搭載のEHR、RCM、PM、臨床文書化ソリューションを提供するCareCloudからも報告されました。同社は、2026年3月に攻撃者が6日間にわたりAWS環境へアクセスし、370万人超のPHIを含むデータベースを持ち出した可能性が高いと判断しています。Unlimited Technology Systemsの事例と同様、犯行声明を出した攻撃グループは確認されていません。
| 規制対象組織 | 州 | 対象事業体の種別 | 影響人数 | 侵害の原因 |
| DentaQuest, LLC | MA | 医療保険プラン | 15,000,000 | ハッキング(データ窃取・恐喝グループShinyHunters) |
| Aesto, LLC | AL | ビジネスアソシエイト | 9,540,683 | ハッキング |
| Unlimited Technology Systems, LLC | OH | ビジネスアソシエイト | 3,803,750 | ハッキング |
| CareCloud, Inc. | NJ | ビジネスアソシエイト | 3,756,469 | ハッキング |
| Lifespan Physician Group of Massachusetts, Inc. d/b/a Brown Health Medical Group-MA | MA | 医療提供者 | 311,760 | ハッキング |
| One Medical Group, Inc. | CA | 医療提供者 | 153,174 | ハッキング(データ窃取・恐喝グループShinyHunters) |
| Madera Community Hospital | CA | 医療提供者 | 150,810 | ハッキング |
| zHealth, Inc. | CA | ビジネスアソシエイト | 118,563 | ランサムウェア攻撃(ランサムウェアグループKazu) |
| Boundary Regional Community Health Center dba Kaniksu Community Health | ID | 医療提供者 | 88,000 | ビジネスアソシエイトAestoでのハッキング(上記参照) |
| A-O-M-S, P.L.L.C. d/b/a Arkansas Oral & Maxillofacial Surgeons | AR | 医療提供者 | 64,831 | ハッキング(データ窃取・恐喝グループPEAR) |
| Casper Orthopedic Associates, PC | DC | 医療提供者 | 56,197 | ハッキング |
| Heart Care Centers of Illinois | IL | 医療提供者 | 52,562 | メールのフィッシング |
| Sunshine Health | FL | 医療保険プラン | 41,569 | ビッシング(音声フィッシング) |
| Brookhaven ENT Allergy and Facial Surgery | MS | 医療提供者 | 30,403 | ベンダーCloudCareでのハッキング |
| Alta Orthopaedics Medical Group, Inc. | PA | 医療提供者 | 24,496 | ランサムウェア攻撃(ランサムウェアグループINC Ransom) |
| Nephrology Associates, M.D., P.A. | KS | 医療提供者 | 24,088 | ランサムウェア攻撃(ランサムウェアグループThe Gentlemen) |
| Jeffrey David Reuben, M.D. | TX | 医療提供者 | 17,017 | ハッキング |
| Regional Center of Orange County | CA | ビジネスアソシエイト | 16,545 | 清掃委託業者による紙記録の不適切な廃棄 |
| ZenPatient, Inc. | CA | 医療提供者 | 15,749 | ハッキング(データ窃取を確認) |
| Cornerstone Behavioral Healthcare | ME | 医療提供者 | 14,830 | ランサムウェア攻撃(グループ不明) |
| Resource Center of Dallas, Inc. | TX | 医療提供者 | 12,490 | ハッキング |
| Agave Dental-Floresville | TX | 医療提供者 | 11,790 | ランサムウェア攻撃(ランサムウェアグループThe Gentlemen) |
| Any-Time Home Care, Inc. | NY | 医療提供者 | 11,753 | ハッキング/ITインシデント |
HIPAA侵害通知規則の報告期限までに影響人数が判明していない場合は、OCRに推定値を提出する必要があります。データの精査が完了した時点で、総数を修正できます。規制対象組織が「推定」として500人または501人を報告するのはよくあることで、7月に報告された侵害のうち7件がこれに該当するとみられます。
| 規制対象組織 | 州 | 対象事業体の種別 | 影響人数 | 侵害の種類 |
| Open Door Health Center of Illinois | WA | 医療提供者 | 501 | ネットワークサーバへのハッキング(ランサムウェアグループINC Ransom) |
| Champaign-Urbana Public Health District | IL | 医療提供者 | 501 | ネットワークサーバへのハッキング |
| The Medical Imaging Partnership dba Precision Imaging Center | FL | 医療提供者 | 501 | ネットワークサーバへのハッキング |
| Interim HealthCare of Oklahoma City, Inc. | OK | 医療提供者 | 500 | メール/ネットワークサーバへのハッキング(ランサムウェアグループGenesis & Anubis) |
| Pennsylvania Dermatology Partners | MD | 医療提供者 | 500 | ネットワークサーバへのハッキング |
| Alpine Agency of the Midlands, LLC | SC | ビジネスアソシエイト | 500 | メールへのハッキング |
| Family Medical Associates of Raleigh, PA | NC | 医療提供者 | 500 | ネットワークサーバへのハッキング |
2026年6月の医療データ侵害の原因
7月に報告された侵害の大半は、ハッキングなどのIT関連インシデントによるものでした。影響人数1万人以上の23件のうち、1件を除くすべてが該当します。7月の侵害のうち67件(87%)がハッキング/IT関連インシデントとして報告され、同月の影響人数の99.9%にあたる33,446,371人のPHIが関わっていました。侵害の平均規模は499,200人、中央値は4,851人でした。
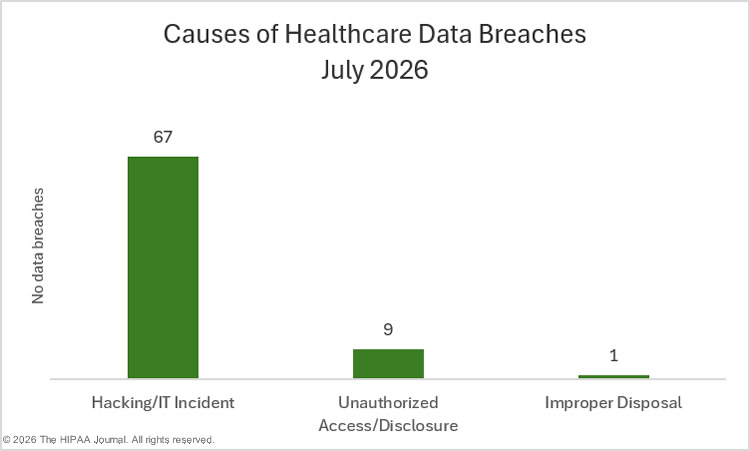
1月1日から7月31日までに報告されたハッキング/ITインシデントは414件で、全侵害の86%を占めました。影響を受けた人数の97.8%(65,89,1098人)に相当します。医療データ侵害の総件数は前年同時期と同数ですが、ハッキング/ITインシデントは前年比7.3%増加しています。
2026年7月には、同月の侵害のうち9件(インシデントの11.7%)が不正アクセス/不正開示として報告され、同月の影響人数の0.07%にあたる23,054人のPHIが関わっていました。侵害の平均規模は2,562人、中央値は1,680人でした。1月1日から7月31日までに報告された不正アクセス/不正開示は62件で、全侵害の12.9%、影響を受けた人数の2.2%(1,490,420人)を占めます。不正アクセス/不正開示は前年比27%減少しました。
2026年7月、PHIの不適切な廃棄に起因する侵害は同月で1件のみ(1.3%)で、影響人数は16,545人(0.05%)でした。1月1日から7月31日までに報告された不適切な廃棄は2件で、全侵害の2.6%、影響を受けた人数の0.03%(17,545人)を占めます。不適切な廃棄は前年比で倍増しました。
7月には、紛失・盗難に該当するインシデントの報告はありませんでした。1月1日から7月31日までに報告された紛失・盗難はわずか2件で、全侵害の0.4%、影響を受けた人数の0.002%(1,359人)を占めます。紛失・盗難は前年比で400%減少しました。
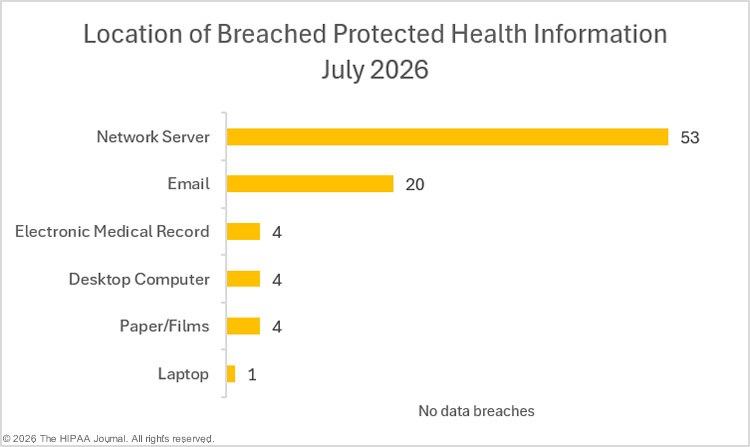
侵害されたPHIの所在
7月は、PHIが侵害された場所として最も多かったのがネットワークサーバで、メールシステムが続きました。
HIPAA規制対象組織でのデータ侵害
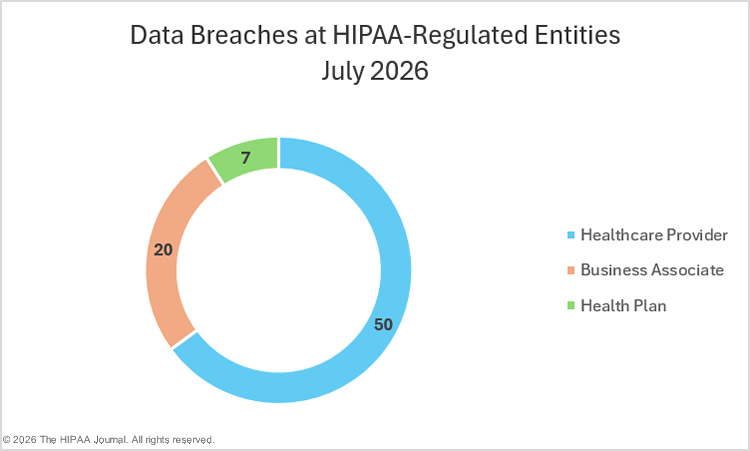
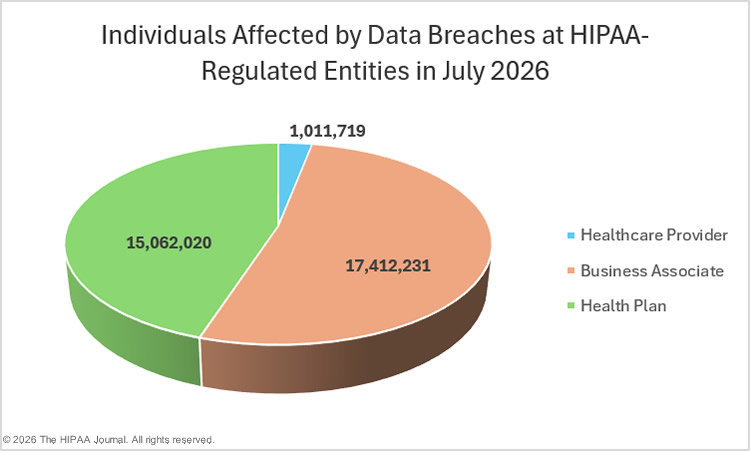
HIPAA侵害通知規則は、HIPAA対象事業体に対し、データ侵害をOCRへ報告し、影響を受けた個人へ通知するよう義務付けています。対象事業体のビジネスアソシエイトで侵害が発生した場合も通知が必要です。ただし、通知が確実に行われるようにする最終的な責任は、影響を受けた各HIPAA対象事業体にあります。対象事業体は、報告義務を侵害が発生したビジネスアソシエイトに委任することも、自ら通知を行うことも選べます。OCRの侵害ポータルの生データは、侵害が実際に発生した場所ではなく、報告した組織ごとにデータ侵害を示しています。
7月は、医療提供者が56件、ビジネスアソシエイトが12件、医療保険プランが9件の侵害を報告しました。ビジネスアソシエイトでの侵害をより正確に反映するため、以下の円グラフは報告した組織ではなく、実際に侵害が発生した場所を示しています。
医療データ侵害の地理的分布
7月には、米国の30州とコロンビア特別区のHIPAA規制対象組織が、大規模な医療データ侵害をOCRに報告しました。最も被害が多かった州はテキサス州で11件、僅差でカリフォルニア州が9件で続きました。
| 州 | 侵害件数 | 州 | 侵害件数 |
| テキサス州 | 11 | アリゾナ州 | 1 |
| カリフォルニア州 | 9 | コネチカット州 | 1 |
| フロリダ州 | 5 | コロンビア特別区 | 1 |
| マサチューセッツ州 | 5 | アイダホ州 | 1 |
| イリノイ州 | 4 | インディアナ州 | 1 |
| ミネソタ州 | 4 | アイオワ州 | 1 |
| ニューヨーク州 | 4 | カンザス州 | 1 |
| ノースカロライナ州 | 4 | メイン州 | 1 |
| テネシー州 | 3 | メリーランド州 | 1 |
| ウィスコンシン州 | 3 | ミシシッピ州 | 1 |
| アーカンソー州 | 2 | オクラホマ州 | 1 |
| ミシガン州 | 2 | ペンシルベニア州 | 1 |
| ニュージャージー州 | 2 | サウスカロライナ州 | 1 |
| オハイオ州 | 2 | バージニア州 | 1 |
| アラバマ州 | 1 | ワシントン州 | 1 |
影響人数でみると、マサチューセッツ州が5件の侵害で1,800万人超に影響して最多でした。次いでアラバマ州は、米国全土で950万人超に影響した侵害が1件発生しています。
| 州 | 影響人数 | 州 | 影響人数 |
| マサチューセッツ州 | 15,317,249 | ウィスコンシン州 | 18,549 |
| アラバマ州 | 9,540,683 | ミネソタ州 | 15,398 |
| オハイオ州 | 3,805,854 | メイン州 | 14,830 |
| ニュージャージー州 | 3,759,869 | バージニア州 | 9,909 |
| カリフォルニア州 | 478,468 | テネシー州 | 9,835 |
| アイダホ州 | 88,000 | ミシガン州 | 5,707 |
| テキサス州 | 71,136 | ノースカロライナ州 | 4,493 |
| アーカンソー州 | 65,520 | ウェストバージニア州 | 2,173 |
| フロリダ州 | 60,164 | コネチカット州 | 1,556 |
| イリノイ州 | 56,638 | インディアナ州 | 1,530 |
| コロンビア特別区 | 56,197 | アリゾナ州 | 800 |
| ミシシッピ州 | 30,403 | アイオワ州 | 746 |
| ペンシルベニア州 | 24,496 | ワシントン州 | 501 |
| カンザス州 | 24,088 | メリーランド州 | 500 |
| ニューヨーク州 | 19,678 | オクラホマ州 | 500 |
2026年7月のHIPAA執行状況
OCRは7月、HIPAA規則違反の疑いを解決するため、HIPAAの執行措置を1件発表しました。対象となったOSF Healthcare Systemは、イリノイ州ピオリアに本拠を置く統合型医療システムで、イリノイ州とミシガン州の174拠点(病院16施設を含む)で患者を診療しています。OCRは、53,907人のPHIが漏えいしたサイバーセキュリティインシデントの報告を受けて、同社を調査しました。ランサムウェアグループが同社のネットワークに侵入して患者データを盗み出し、ファイルを暗号化したうえで、盗んだデータの削除と暗号化ファイルの復号を条件に金銭を要求しました。OSF Healthcare Systemが攻撃に気付いたのは2021年4月です。
OCRの調査官は、OSF Healthcare SystemがHIPAAに準拠したリスク分析を実施しておらず、53,907人の電子的PHI(ePHI)が不正に開示され、OCRおよび影響を受けた個人への通知も遅れたと認定しました。HIPAA違反の疑いは和解により解決され、OSF Healthcare Systemと関連対象事業体は、552,250ドルの制裁金を支払うとともに、指摘された不備に対処する是正措置計画を採用することに同意しました。
今回もOCRのリスク分析執行イニシアチブに基づく執行措置でした。OCRは、HIPAA侵害通知規則の不遵守を対象とする特定の執行イニシアチブを発表していませんが、同規則の遵守状況を注視しているとみられます。2025年初頭以降、侵害通知規則違反に対する制裁金を含むHIPAA和解は8件に上ります。
本レポートについて
HIPAA Journalの月次データ侵害レポートは、HHS公民権局から入手したデータに、他の情報源の侵害報告データを組み合わせて作成しています。本レポートに含まれるデータ侵害は2026年7月に報告されたものですが、発生したのは数週間または数カ月前です。データは2026年10月10日にOCRから入手しました。HIPAA規制対象組織が侵害調査を完了するのに伴い、本レポートの数値は増減する可能性があります。その変更は、医療データ侵害統計ページと年次のHIPAAデータ侵害レポートに反映されます。HIPAAの執行措置に関する詳細は、HIPAA違反事例ページをご覧ください。
翻訳元: https://www.hipaajournal.com/july-2026-healthcare-data-breach-report/