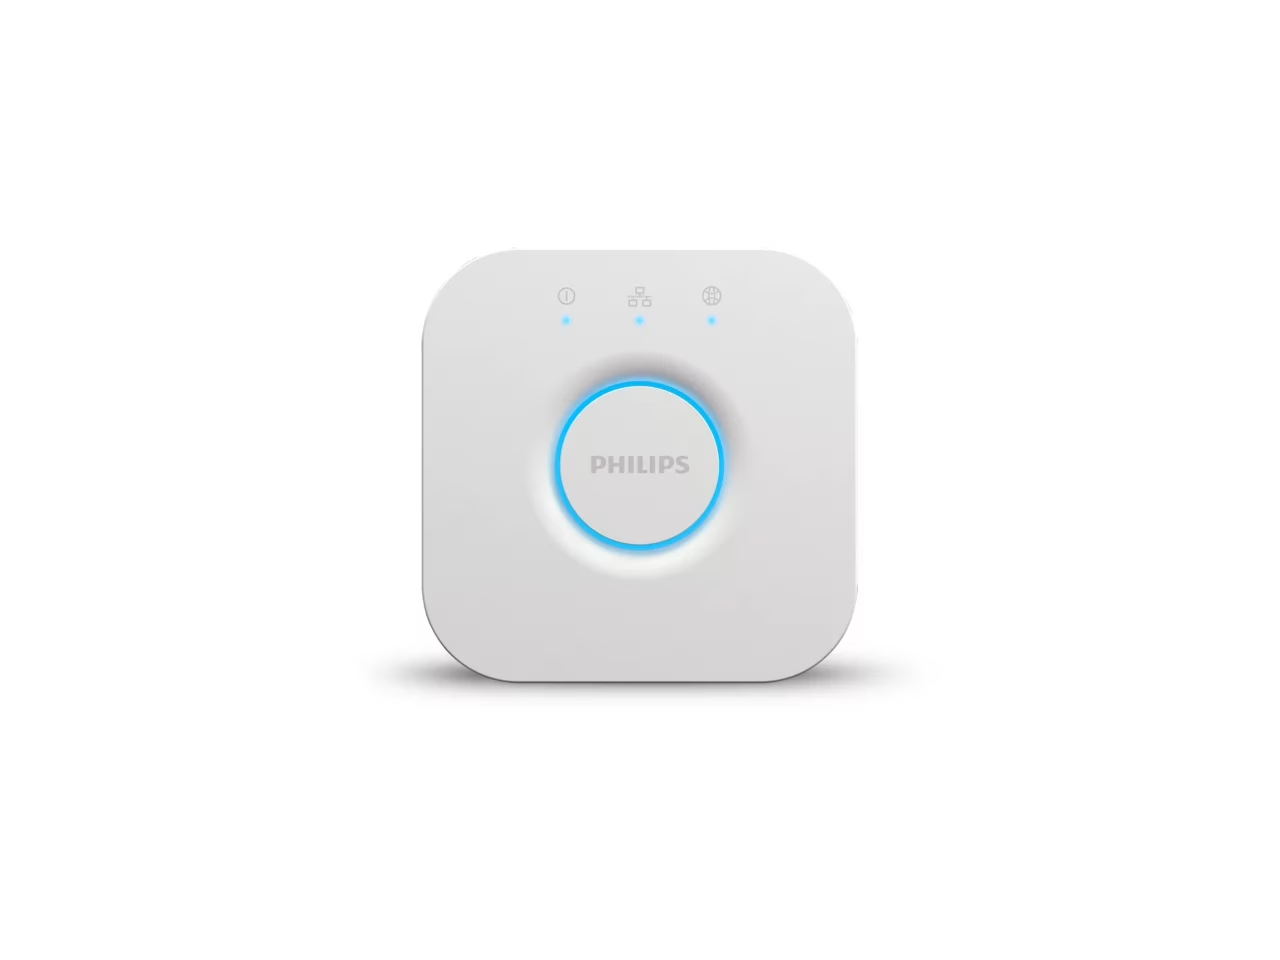
セキュリティ研究者がこのほど、スマート照明コントローラー「Philips Hue Bridge Pro」に影響する3件の脆弱性を発見しました。これらの欠陥により、リモートの攻撃者が内部のシステムプロセスを完全に侵害できます。攻撃者は認証バイパスとroot権限でのコード実行を連鎖させることが可能です。しかも、問題があるのは接続されたスマート電球ではなく、ハブ本体です。Hue Bridge Proの脆弱性は、スマートホームのネットワークを完全な管理者権限の乗っ取りの危険にさらしています。
認証バイパスとSQLインジェクションの欠陥
攻撃者は、443番ポートの標準的なHTTPS管理インターフェースを通じて、主要な脆弱性を悪用します。このコントローラーは、内部のデータベース命令を組み立てる前に、受信したパラメーターを適切に無害化していません。CVE-2026-118632として登録されたこの入力処理の欠陥を突くと、攻撃者はroot権限で任意のシェルコマンドを実行できます。Zero Day Initiativeは、この重大な欠陥にCVSSスコア8.0という高い評価を付けました。
通常、SQLインジェクションの実行には有効なアカウント認証情報が必要です。しかし、CVE-2026-122044として登録された別の欠陥により、最初の認証の壁を完全に回避できます。この欠陥も、443番ポートで待ち受ける管理サービスが標的です。Hue Bridgeに関するZero Day Initiativeのセキュリティアドバイザリによると、ネットワーク上の近接性があれば攻撃は成立します。このため、同じローカルネットワーク上にいる未認証の攻撃者が、システムを完全に掌握できます。
ローカル権限の欠陥と過去の侵害事例
調査担当者は、5001番ポートの管理用診断サービスに影響する3つ目の脆弱性も特定しました。CVE-2026-118631として登録されたこの引数処理の欠陥により、サービスアカウントの権限で不正なファイル改ざんが可能になります。ただし、この2つ目の欠陥を悪用するには、事前にデバイス内のコンテナー上でコードを実行している必要があります。このためアナリストは、この低リスクの欠陥にCVSSスコア3.8という控えめな評価を付けました。
注目すべきは、Pwn2Own Ireland 2026のハッキングコンテストで、別の攻撃チェーンが実証されたことです。この大会ではセキュリティチームのVinSOCが、Bridge Proのハードウェアに対して7件の異なるゼロデイ脆弱性を連鎖させました。さらに研究者らは、認証なしで悪用できるMosquitto MQTTブローカーの欠陥(CVE-2026-73669)を8月に修正しました。これらの実証は異なる攻撃経路を利用したものでしたが、接続型照明ハブへのセキュリティ上の関心が根強いことを示しています。
ファームウェアパッチの提供状況と防御策
幸い、Philipsはこれらの欠陥を9月下旬にファームウェアビルド6.1.2071524030で修正しました。その後、同社は10月に、更新版のメンテナンスリリースであるビルド6.3.2071556020を公開しています。管理者は、Philips Hue Bridge Proの公式リリースノートでこれらの改善内容を確認できます。なお、標準のHue Bridge v2は別系統のファームウェアを採用しており、今回のアドバイザリの影響を受けません。
システム管理者は、接続されたスマートホームのハブに、常に最新のソフトウェア更新が適用されるようにする必要があります。モバイルの管理アプリで自動更新を有効にしておけば、重要なファームウェアパッチをタイムリーに適用できます。また、スマート照明機器を分離したローカル仮想ネットワークに置くことで、ネットワーク内部での横展開(ラテラルムーブメント)を防げます。ファームウェアを速やかに更新することが、スマートホーム環境をリモートからの不正な監視から守る最善の方法です。
翻訳元: https://meterpreter.org/hue-bridge-pro-vulnerabilities/