あるウェブサイトが、クイズを始めたり興味深い記事を読んだりするために「許可」をクリックするよう求めてきます。しばらくすると、デバイスがウイルス感染や支払いの滞納、法的トラブルについて警告を表示し始めます。
どのメッセージも新たなセキュリティ上の問題に見えるかもしれませんが、原因は以前に与えた許可にある可能性があります。
詐欺師にとって、ブラウザーのプッシュ通知は、一度きりの訪問をはるかに価値の高いものに変えます。サイトを離れたあとも、相手の注意を引き続けられるからです。
2件の調査が、この許可が繰り返しの広告、スケアウェア、詐欺の道具になり得ることを示しています。1件は欺瞞的なクイズサイトに関する当社の調査で、もう1件は「Pushpaganda」と呼ばれる攻撃活動についてHUMAN Securityが行った調査です。
通常、悪質なサイトがユーザーに影響を及ぼせる機会は限られています。ユーザーがページを離れれば、売り込みは消えてしまうからです。
しかし、ブラウザーのプッシュ通知を許可すると、この関係が変わります。許可を与えたサイトは、ユーザーが訪問していないときでもブラウザー通知を送信できます。プラットフォームやブラウザーの設定によっては、ブラウザーが開いていない状態でもメッセージが表示されることがあります。
詐欺師にとって好都合な仕組み
これにより、詐欺師は次のような利点を得られます。
- クリックさせる機会を繰り返し得られる。一度の訪問に頼らず、メッセージを重ねて送り、ユーザーを自分たちのサイトに呼び戻せます。
- 偽りをより信じ込ませやすい表示場所を確保できる。通知はブラウザーやOSを通じて表示されます。文面や画像は、セキュリティ警告や金融機関からの連絡、知人からのメッセージになりすませます。
- 最初の手口から距離を置ける。不安をあおるメッセージが出始めた頃には、どのサイトに許可を与えたのか覚えていないかもしれません。無害に見えるクイズと警告を結びつけて考えるのは、なおさら難しくなります。
- 収益化の機会が増える。誘導されたトラフィックは、広告、アフィリエイトの宣伝、詐欺、不要なダウンロードの収益源になります。
通知を許可しても、マルウェアがインストールされるわけではありません。しかし詐欺師は、通知を使って有害なリンクをクリックさせたり、危険なものをダウンロードさせたりできます。恐ろしい警告がデバイスに表示されるのに、マルウェアスキャンでは何も見つからないのはこのためです。
攻撃キャンペーンの実態
3月9日に公開した当社の調査は、デバイスが感染したと考えるお客様からの相談がきっかけでした。Malwarebytesでスキャンしても、問題は見つかりませんでした。スクリーンショットのおかげで、マルウェア除去サポートチームは本当の原因を突き止められました。ウェブプッシュ通知です。
クイズ自体は実在していました。ただ、受けるには通知を許可しなければならないと思い込ませるのが手口でした。
「クイズを始める」をクリックすると、まずブラウザーの通知許可リクエストが表示されます。この正規のブラウザーのプロンプトの背後で、サイトは独自の指示を表示していました。
「続行するには『許可』をクリックしてください」
ページはクイズを受けるために通知の許可が必要であるかのように見せていましたが、実際には今後のメッセージの受信に同意させるものでした。
クリックベイトから通知のループへ
4月14日、HUMAN SecurityのSatoriの研究者らは、同じ戦略に基づくより大規模な事例を公表しました。彼らはこれをPushpagandaと名付けました。
この攻撃活動はクイズの代わりに、センセーショナルな記事や画像を使っていました。その多くにAIで生成された形跡がありました。見出しは、注目を集める金融の動向や、現実離れしたテクノロジー製品の特価を約束していました。コンテンツはGoogle Discoverのフィードに表示され、AndroidやChromeのユーザーの目に触れました。こうした掲載が有料の宣伝によるものか、検索最適化によるものかは、研究者らにも特定できませんでした。
関連サイトを訪れたユーザーには、通知を有効にするよう促す表示が出ます。その後届くメッセージは、訪問者を引き付けた記事とほとんど関係がありませんでした。研究者らは、偽の逮捕状や偽の金融アラート、「お母さん」などの家族からの不在着信を装った通知を確認しています。
Scam Guardの統計
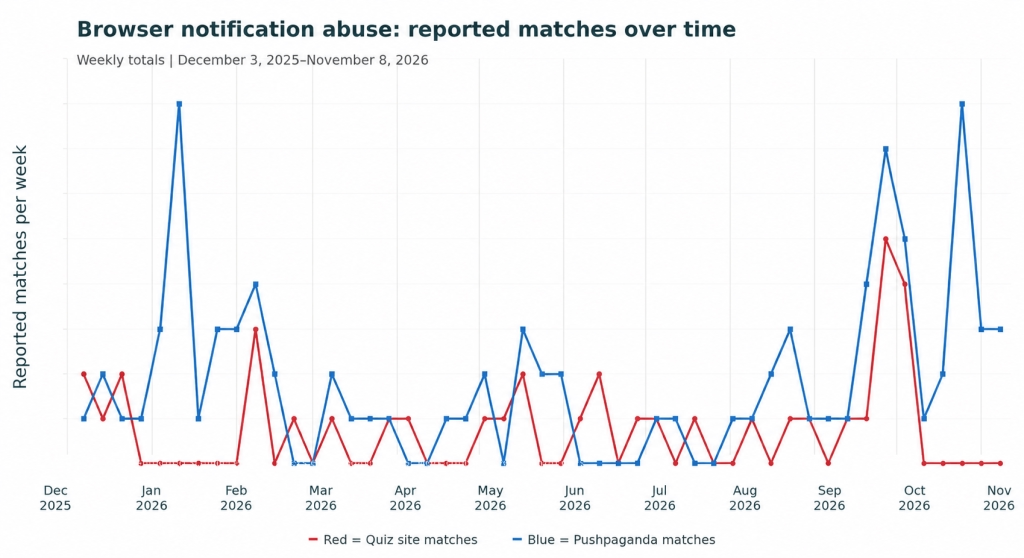
下のグラフは、Scam Guardが、クイズサイトによる通知悪用(赤)とPushpaganda(青)に該当すると分類した報告件数を、ユーザーから寄せられた情報に基づいて週ごとに示したものです。
この件数は、これらのキャンペーンに関連する報告の推移を表しています。被害者の実数や感染の確認数、キャンペーン活動の全体像を示すものではありません。
参考までに、HUMAN SecurityのSatoriの研究者らは、活動のピーク時の7日間に、Pushpagandaのドメインに関連する広告入札リクエストを約2億4,000万件確認しました。
入札リクエストとは、広告を表示する機会をめぐり、広告主にリアルタイムで入札を求めるものです。プッシュ通知の広告オークションでは、落札した広告が、通知を許可したユーザーに通知として送信されます。
報告が公表されたあとに件数が落ち込んでいる点に注目してください。インフラの再構築には時間がかかりますが、投資に見合うと判断すれば、犯罪者は再構築に動きます。
身を守るには
通知を許可するのは、そのサイトから継続的にメッセージを受け取りたい場合だけにしてください。次のポイントが役立つ可能性があります。
- 何が始まるのかを確認できるまで、プロンプトをクリックしない。
- 特にクイズや動画ページ、見慣れないサイトでは、「続行するには通知を許可」という表示を警戒のサインと考える。
- ウェブ保護を利用する。Malwarebytes Browser Guardは無料のツールで、悪意のあるサイトのブロックに役立ちます。
不要な通知に悩まされている場合、それはウェブプッシュ通知かもしれません。通知を送っているサイトを特定し、主要な各種ブラウザーで通知をオフにする方法を紹介します。
対応するAndroid端末では、Chromeの通知に配信停止(Unsubscribe)オプションが表示されます。不審なメッセージ内のリンクではなく、この組み込みの機能を使ってください。AndroidのChromeで不要なウェブサイトの通知を受け取った場合の手順は次のとおりです。
- 画面の上から下にスワイプして、Androidの通知シェードを開く。
- 通知に表示されている配信停止(Unsubscribe)のアクションを探す。
- 表示されていれば、それをタップして、そのサイトからの今後の通知を止める。誤って配信を停止した場合は、Chromeの元に戻す(Undo)で取り消せる。
配信停止(Unsubscribe)が表示されない場合は、Chromeを開き、その他 > 設定 > サイトの設定 > 通知の順に進みます。許可しているサイトを確認し、問題のサイトをブロックしてください。許可を管理するために、不審な通知内のリンクをたどる必要はありません。
翻訳元: https://www.malwarebytes.com/blog/mobile/2026/11/why-scammers-want-you-to-allow-notifications