
悪意のあるクラウドホストが、機密仮想マシン(Confidential VM)のメモリを読み取り、改ざんできることが研究者らの調査で明らかになりました。AMDのSecure Encrypted Virtualization with Secure Nested Paging(SEV-SNP)に存在する脆弱性を悪用すると、誤解を招くアテステーションレポートを作成することも可能です。
「Mior」と呼ばれるこの攻撃は、CVE-2026-0462として追跡されています。ハイパーバイザーが信頼できない場合でも、ゲストのワークロードを隔離するはずのハードウェア保護を標的とします。
Miorはリモートから実行できるエクスプロイトとは異なり、攻撃者がすでにハイパーバイザーとプラットフォームファームウェアの設定を掌握しており、接続されたPCIeデバイスを利用できることを前提としています。
こうした前提条件により、攻撃を仕掛けられる者は限られます。ただし、機密コンピューティングの脅威モデルの範囲外になるわけではありません。機密VMに対するAhoi攻撃の先行研究も、敵対的なハイパーバイザーに何ができるかを調べたものでした。ただしこちらは、メモリのルーティングではなく、悪意ある割り込みに焦点を当てていました。
MiorがAMD SEV-SNPを突破
AMDのPlatform Security Processorは、各物理メモリページの所有者を追跡し、アクセス制限の適用を支えるReverse Map Table(RMP)を初期化します。
クラウドセキュリティソリューション
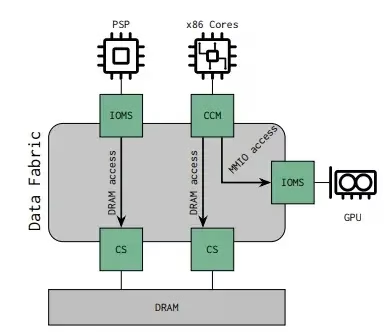
ETH Zurichの研究者らは、プロセッサが認識しているメモリのルーティングと、AMDのInfinity Fabricが実際に使う経路が一致しない場合があることを発見しました。その結果、重要な保護データがまだシステムメモリに到達していないにもかかわらず、プロセッサはテーブルが保護されていると信じたまま初期化を完了してしまう可能性があります。この欠陥が損なうのはアクセス制御であり、暗号アルゴリズムそのものではありません。
研究チームは、この根本的な手法を「Device-as-Memory」と呼んでいます。周辺機器がセキュリティプロセッサからはシステムメモリのように見えるためです。この点で、物理的なインターポーザーを必要とするBattering RAMとは異なります。
研究者らはZen 5世代のEPYC 9135上で、ゲストのデバッグポリシーを回避し、ゲストメモリへの任意の読み取りと書き込みを実証しました。メモリアクセスのテストは、オプションのciphertext hidingを有効にした場合も無効にした場合も、各構成で1,000回の試行すべてで成功しました。
別の実証では、改変したゲストが正規イメージの起動時測定値(launch measurement)を提示しました。プラットフォームがこのレポートに署名したため、署名鍵が偽造されたわけではありません。基礎となる測定値が侵害されたレポートに対し、署名が正当性を与えていたのです。
先行するBadRAM研究と同様に、この結果は、ワークロードがリモートアテステーションを通過して初めて暗号鍵などの機密情報を渡すサービスにとって重要な意味を持ちます。
AMDのセキュリティ情報は、この脆弱性をCVSS 4.0で5.9と評価しています。影響を受けるのは、EPYC 7003、8004、8005、9004、9005の各サーバープロセッサと、複数の組み込み向けEPYCシリーズです。
クラウドセキュリティソリューション
AMDは、SEVファームウェアによる緩和策を2026年8月12日付で公開しています。サーバープラットフォームの初期化ファームウェアは2026年12月、記載された組み込みプラットフォームは2027年2月の提供を予定しています。同社の情報によると、影響を受けるのはSEV-SNPであり、旧来のSEVやSEV-ESモードは対象外です。
過去のAMDマイクロコードのセキュリティ修正と同様に、対処はホストレベルで行う必要があります。運用者は、使用しているサーバーモデルに対応するBIOSアップデートをメーカーから入手し、AMDがプロセッサファミリーごとに示すアテステーションのセキュリティバージョンを確認してください。
クラウドの利用者は、どのホストに緩和策が適用済みかをプロバイダーに問い合わせるべきです。そのうえで、機密情報を渡す前に、アテステーションポリシーが古いセキュリティバージョンを拒否することを確認する必要があります。ゲストOSのアップデートだけでは、ホストファームウェアの欠陥は修正できません。
最新の脅威に関するアラートコンテキストをSOCに提供し、インシデントを迅速に阻止 -> 1万6,000のSOCが利用する脅威インテリジェンスを統合:
翻訳元: https://gbhackers.com/mior-attack-breaks-amd-sev-snp-security/
