
ハッカーが英国の法律扶助記録を窃取、1978年までさかのぼる情報が流出
ハッカーが昨年のサイバー攻撃で、1978年までさかのぼる英国の法律扶助(リーガルエイド)記録を盗み出していたことが分かりました。数十年にわたり保管されてきた個人情報や事件情報が流出しています。英政府の最新の発表によると、法律扶助庁(LAA)は、2025年に発生した情報漏えいで盗まれたデータの中に、2007年より
ハッカーが昨年のサイバー攻撃で、1978年までさかのぼる英国の法律扶助(リーガルエイド)記録を盗み出していたことが分かりました。数十年にわたり保管されてきた個人情報や事件情報が流出しています。英政府の最新の発表によると、法律扶助庁(LAA)は、2025年に発生した情報漏えいで盗まれたデータの中に、2007年より
Check Point Researchが追跡したブランドなりすましの試みのうち、2026年第3四半期にMicrosoftが占めた割合は33%でした。前四半期の23%から上昇し、他のどのブランドと比べても約4倍の水準です。 フィッシング攻撃で最もなりすまされたブランドのトップ10(出典:Check
ASOSは、攻撃者が信頼できる連絡先になりすまして従業員のログイン認証情報を入手し、同社が利用するサードパーティのプラットフォームを通じて顧客情報にアクセスしていたことを確認しました。ASOSはオンラインのファッション小売企業です。ASOSは10月8日の続報で、この認証情報によって顧客の氏名や連絡先などの個人情
「Iron Man System」は、銀行、宅配業者、税務当局、交通当局など、世界各地の信頼された組織になりすました既製のWebサイトを犯罪者に提供する、商用のフィッシング・アズ・ア・サービス(PhaaS)プラットフォームです。 研究者らはヒューマンインテリジェンス活動を通じてライセンスを購入し、隔離されたラボ環境内
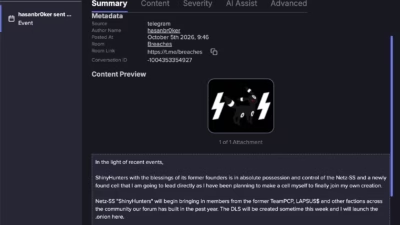
悪名高いハッカー集団ShinyHuntersは、最近になって創設時の指導部を失いました。すると、この悪名高い名称を奪おうと、便乗する者たちがすぐに名乗りを上げました。複数の著名なハッカーが逮捕された後、犯罪ブランドの新たな名乗り手がオンライン上に現れています。この人物は、元の創設者から公式の承認を
開発元「Hizbartech」が公開した偽のGoogle Chromeアプリが、Google Playで100,000件以上のダウンロードを記録し、正規ブラウザの上位にスポンサー枠として表示されていたことが分かりました。 2026年10月14日に最初に報告されたこの偽アプリは、Chromeのよく知られたアイコンと説明
Dockerは、コンテナレジストリのレベルで攻撃者が他のユーザーになりすませる重大な脆弱性がDocker Hubに存在していたことを公表しました。 「GhostPat」と名付けられたこの脆弱性(CVE-2026-105445)は、アカウント変換時にDockerが個人アクセストークンをどう扱うかという点を突くものでした
Dockerは、Docker Hubの重大な脆弱性を修正しました。この脆弱性を悪用すると、攻撃者はパーソナルアクセストークン(PAT)を使って別のユーザーとして認証を受け、そのユーザーのレジストリ権限の範囲内でコンテナイメージの取得、プッシュ、削除を行える可能性がありました。 この脆弱性は「CVE-2026-1054
米連邦当局は、北朝鮮のリモートITワーカー詐欺を阻止する新たな取り組みとして、14人を起訴し、約187台のコンピューターを押収しました。 米司法省は火曜日に起訴を発表しました。テキサス州では、「ラップトップファーム」として運用されている、またはその疑いのある40カ所以上の住宅を捜索し、2人を逮捕したと強調
Dockerは、Docker Hubに重大な脆弱性(CVE-2026-105445)があったことを公表しました。この脆弱性を悪用すると、攻撃者は個人アクセストークン(PAT)を使って、他のユーザーのコンテナリポジトリにアクセスできました。 Docker Hubは、コンテナイメージを保存・共有・ダウンロードするためのオ
すべての記事を読み込みました