
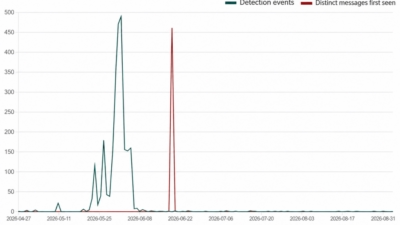
T-モバイルユーザーに「リワードポイントが失効する」と偽り、フィッシングリンクをクリックさせる詐欺が横行
T-モバイルを装った大規模なSMSフィッシングキャンペーンが確認されています。受信者に対して「リワードポイント」がまもなく失効すると警告し、架空の残高や差し迫った期限、なりすましの交換用リンクを使って機密情報を盗み取ろうとするものです。 セキュリティ研究者は2026年5月上旬からこの活動を追跡しており、ピーク時からは
T-モバイルを装った大規模なSMSフィッシングキャンペーンが確認されています。受信者に対して「リワードポイント」がまもなく失効すると警告し、架空の残高や差し迫った期限、なりすましの交換用リンクを使って機密情報を盗み取ろうとするものです。 セキュリティ研究者は2026年5月上旬からこの活動を追跡しており、ピーク時からは
研究者らは、中央アジア各国の政府機関やエネルギー、通信事業者を標的とするSpiceRATの活動と結びつく、より広範なC2(コマンド&コントロール)インフラのクラスターを発見しました。 研究者Guy Yasur氏との共同調査では、2025年末から2026年8月にかけて稼働していたサーバー群が追跡されています。 今回発見
司法省が火曜日に発表したところによると、当局はグルジア共和国からロシア国籍の36歳の男性を身柄引き渡しし、大規模な銀行口座乗っ取り攻撃への関与容疑で訴追しました。この事件には、2つの銀行から630万ドル以上をだまし取ろうとした計画も含まれています。 法廷記録によると、Sergei Anatolyevich Filim
脅威アクターがGoogleやBingをフィッシング配信のチャネルとして悪用するケースが増えています。セキュリティスキャナーには無害なページを見せかけ、実際の検索利用者には認証情報を窃取する銀行ポータルの偽サイトを表示するクローキング技術を使う手口です。セキュリティ製品・サービス このキャンペーンは大手金融機関の利用者
人気の高いWindowsアプリケーションを標的とした70以上のなりすましドメインから成る新たなクラスターが発見され、正規のソフトウェアエコシステムへの信頼を悪用する大規模なマルウェア配布キャンペーンとして懸念が高まっています。マルウェア除去サービス この発見は、あるアプリ開発者が自身のアプリに関する不審な検索結果に気
サイバーセキュリティの世界において、レジデンシャルプロキシは非常に需要の高いものですが、その多くは活発なアンダーグラウンド経済を助長しています。 正当なネットワークルーティングを提供する代わりに、スマートフォンやスマート家電といった日常的なデバイスが密かに乗っ取られ、帯域幅の収集・販売に利用されるケースが多く見られま

人気アーカイバー「7-Zip」のサイトに酷似した偽サイトが、被害者のマシンを密か...

セキュリティ研究者による最近の調査により、VSCode拡張機能やnpmパッケージ...

ユーザー識別子を避け、メタデータ保護を重視するプライバシー第一のメッセージングプ...