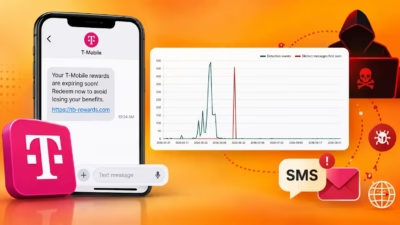
T-モバイルを装った大規模なSMSフィッシングキャンペーンが確認されています。受信者に対して「リワードポイント」がまもなく失効すると警告し、架空の残高や差し迫った期限、なりすましの交換用リンクを使って機密情報を盗み取ろうとするものです。
セキュリティ研究者は2026年5月上旬からこの活動を追跡しており、ピーク時からは活動が減少したものの、新たなメッセージのバリエーションが引き続き確認されています。
Softwaresupply chain
よく確認される手口の一つは、受信者のT-モバイルリワードアカウントに18,400ポイントが貯まっているが、間近に迫った期限までに交換しなければ削除されると伝えるものです。
メッセージでは、ターゲットに対してt-mobile.[random-string].top/payのようなURLにアクセスするか、T-モバイルアプリ内にあるとされる「Rewards & Benefits」セクションを利用するよう指示します。
この通知は虚偽のものです。攻撃者は正規のT-モバイルのサイトに誘導する代わりに、キャリアと視覚的に関連付けられるよう作られた短命なドメインを次々と使い回しています。
Malwarebytesは、4か月間で少なくとも81個のドメインが使用されていたことを特定しました。例としてはt-mobile.biktpw[.]top、t-mobile.cugbjl[.]top、t-mobile.gdikxv[.]topなどが挙げられます。
急速に切り替わるインフラのため単純なドメインベースのブロックは困難になっていますが、識別可能な命名パターンは維持されており、これが防御側にとっての手がかりとなっています。
この詐欺メッセージは、実際のアカウントデータを使用していないにもかかわらず、あたかも個人向けにパーソナライズされているかのように見せかけて作られています。
メッセージには、いかにも正確そうに見えるポイント残高、送信当日または翌日に設定された日付、そして失効がプログラムの規定に基づいていることを示唆する丁寧な文言が含まれています。
しかし、あいさつ文の部分は概して定型的です。「Dear Customer」「Dear T-Mobile Customer」「Dear Valued Customer」「T-Mobile User」といった表現が使われています。
この不整合こそが重要な検知シグナルとなります。正規のアカウント通知は通常、認証済みのチャネルを通じて検証可能な文脈情報を提供するのに対し、フィッシングメッセージは往々にして定型的な挨拶文を使い、受信者を公式アプリやウェブサイトから遠ざけようとします。
研究者らは、類似度スコアが0.60以上となる、密接に関連したメッセージテンプレートを1,000種類以上確認しました。
Malwarebytesの研究者らによると、このスミッシングキャンペーンは、価値ある資産を提示し、それが数時間から数日以内に消滅すると主張し、それを「守る」ためのワンクリックの手段を提供するという、よく知られてはいるものの効果的な社会工学の手法に依拠しているとのことです。
T-モバイルを装ったフィッシング詐欺
最も類似度が高い199件の事例は0.95以上のスコアを記録しており、攻撃者が個別にキャンペーンを作成しているのではなく、安定したテンプレートを基に大量のバリエーションを生成していることがうかがえます。
加えられている変更は主に見た目の部分にとどまります。あいさつ文、件名、記載されるポイント残高、失効日、そして「reminder」「alert」「important update」といった文言などです。
肝心の行動喚起の部分は変わっておらず、失効するとされるポイントをリンク経由で今すぐ交換するよう促す内容になっています。
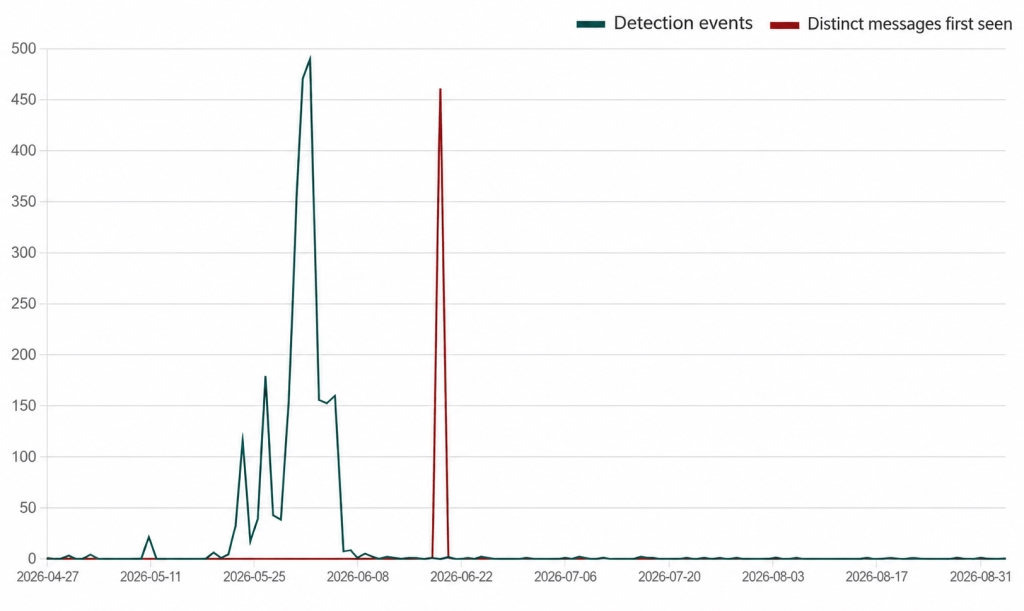
このキャンペーンは比較的低い検知件数から始まり、その後2度にわたり大きな活動の急増を見せました。
Malwarebytesのテレメトリでは、過去に確認済みのバリエーションと初めて確認されたメッセージテンプレートを区別しており、攻撃者らが同じ根本的な物語とインフラ運用の手法を維持しながら、誘導文言を絶えず更新し続けていることが分かります。
このパターンは、SMSセキュリティにおいて静的なキーワードフィルタリングだけでは不十分である理由を如実に示しています。攻撃者は、日付、リワード残高、URLのホスト名、メッセージの文言をほとんどコストをかけずに入れ替えることができるからです。
Softwaresupply chain
そのため、効果的な検知には、行動分析やセマンティック分析、URLレピュテーションチェック、なりすましドメインの検知、そしてリアルタイムのモバイル保護が必要となります。
このキャンペーンが.topというトップレベルドメインを使用している点も注目すべき指標です。特定のTLDそれ自体が本質的に悪質というわけではありませんが、T-モバイルを名乗る不審なメッセージが、t-mobile.comとは無関係のドメインにユーザーを誘導すべきではないのは明らかです。
ユーザーは、見慣れない、あるいはランダムに生成されたドメインを指すリワード交換用リンクについては、独自に検証できるまでは悪意あるものとして扱うべきです。
直接的なリスクは認証情報の窃取です。リンクをたどった被害者は、偽のT-モバイルログインページや、個人情報の入力を求めるフォーム、あるいは交換処理に必要だと称してカード情報を要求する決済ページに遭遇する可能性があります。
攻撃者はワンタイム確認コードの入力を求めることもあり、これによって多要素認証が有効になっている場合でもアカウントの乗っ取りが可能になる恐れがあります。
受信者は、身に覚えのないメッセージ内のリンクをたどった後で、アカウントの認証情報、支払いカード情報、個人を特定できる情報、SMS確認コードなどを入力してはいけません。
最も安全な確認方法は、公式のT-モバイルアプリを直接開くか、キャリアの既知のウェブサイトをブラウザに手動で入力し、認証済みのセッション内からアカウント通知を確認することです。
不審なリワード失効通知を受け取った加入者は、返信やクリック、メッセージに記載された番号への発信を一切避けるべきです。
デバイスの迷惑メッセージ報告機能を通じて報告するとともに、対応している場合は、米国における迷惑テキスト報告用の標準ショートコードである7726に転送してください。FTC(米連邦取引委員会)の詐欺報告窓口を通じて報告することも可能です。
すでに認証情報を入力してしまったユーザーは、直ちに公式チャネルを通じてT-モバイルのパスワードをリセットし、アカウントおよび復旧設定を確認して、不正な変更がないかチェックし、カード情報を入力していた場合は金融機関に連絡すべきです。
基本ルールはシンプルです。正規のリワードやアカウントに関する通知は、公式アプリ内または本物のT-モバイルのウェブサイトで独自に検証できるものであり、身に覚えのないテキストメッセージのリンク経由で確認するものでは決してありません。
IOC(侵害指標)
| # | Domains |
|---|---|
| 1 | t-mobile.biktpw[.]top |
| 2 | t-mobile.cugbjl[.]top |
| 3 | t-mobile.cymfjd[.]top |
| 4 | t-mobile.gdikxv[.]top |
| 5 | t-mobile.hdzcnb[.]top |
| 6 | t-mobile.koxetp[.]top |
| 7 | t-mobile.nxdcfp[.]top |
| 8 | t-mobile.pkrbai[.]top |
注: IPアドレスおよびドメインは、誤って解決されたりハイパーリンク化されたりすることを防ぐため、意図的に無効化(defang)されています(例: [.])。再度有効化する場合は、MISP、VirusTotal、あるいは自組織のSIEMなど、管理された脅威インテリジェンスプラットフォーム内のみで行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即座に使えるIOCコンテキストでSOCを強化し、迅速な対応を実現: TI Lookupを自社のSOCに導入する
翻訳元: https://gbhackers.com/t-mobile-phishing-scam/