
攻撃者がAIエージェントでサイバー犯罪を「産業規模」で自動化、FBIとAWSが警告
攻撃者がオープンソースのAIペネトレーションテストフレームワーク「ARTEX」を使い、世界各地の銀行、政府機関、エネルギー事業者、医療機関などの重要分野に対する攻撃を自動化しています。FBIとAmazon Threat Intelligenceが発したセキュリティアラートで明らかになりました。Amazonのハニーポッ
攻撃者がオープンソースのAIペネトレーションテストフレームワーク「ARTEX」を使い、世界各地の銀行、政府機関、エネルギー事業者、医療機関などの重要分野に対する攻撃を自動化しています。FBIとAmazon Threat Intelligenceが発したセキュリティアラートで明らかになりました。Amazonのハニーポッ
捜査当局は、悪名高い3つのマルウェア犯罪組織(Gootloader、CastleRAT、StealC)に対する大規模な一斉摘発を実施しました。サーバー235台、ドメイン257件、窃取されたログイン認証情報640万件を押収しています。Europolが昨日発表したところによると、国際的な摘発作戦「Operation E
ハッカーらがマルウェアを仕込んだビデオゲームを使い、約8,000人のゲーマーの端末を感染させたとされています。約80の暗号資産ウォレットから、少なくとも22万ドルが盗まれました。Ethical hacking tools 連邦刑事告訴状は、Zyaire Dontaevious Zamarion Wilkins氏をこの
Microsoftは、最近発生したMicrosoft 365の障害はサイバー攻撃が原因ではなかったと発表しました。一方で、攻撃者がこの混乱に乗じ、サービス通知を装ったフィッシングメールを送信していたとして注意を呼びかけています。 11月12日の障害では、Exchange OnlineのメールボックスとOutlookへ
要点 セキュリティ研究者が、Kimsuky(キムスキー)のフィッシング基盤とみられるインフラのドメインや証明書の設定を自動化する、韓国語のWebコンソールが公開状態になっているのを発見しました。ポート3000で稼働していたこのパネルは、ホスト名の選択、DNS設定、SSL証明書の発行を1つの画面にま
中国系の脅威アクターが、オープンソースのエージェント型ペネトレーションテスト用フレームワーク「ARTEX」を使い、大規模言語モデル(LLM)のAPI認証情報を盗み出していたことが分かりました。盗まれた認証情報は、さらなる攻撃を支えるインフラに再利用されています。 Amazon Threat Intelligenceは
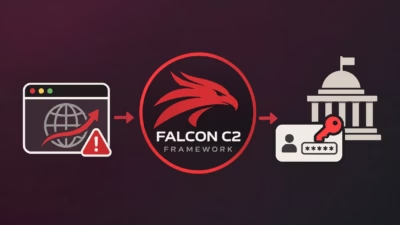
ハッカーは、XGまたは Xiàng Gē(項哥)として追跡されているNode.js製のコマンド&コントロール(C2)フレームワーク「Falcon」を使い、2026年3月から5月にかけて、中東の1カ国と東南アジアの4カ国の政府機関を攻撃しました。エシカルハッキングツール Unit 42は、外務、国防、内務、法執行の各機
Amazon Threat Intelligenceは、中国との関連が疑われる攻撃者が、オープンソースのエージェント型AIペネトレーションテストフレームワーク「ARTEX」を使い、金銭目的の侵入キャンペーンを展開していたと詳細を明らかにしました。 2026年10月3日から11月5日にかけて、Amazonが世界各地に分
米国の数千人のUberドライバーが、個人情報や運転免許証情報が盗まれたとの通知を受けています。流出は10月、Uberの記録を保管していたサードパーティーの技術プロバイダーであるFireworks AIで発生した情報漏えいによるものです。 Uberは、カリフォルニア州を含む複数の州司法長官に提出した漏えい通知で、今回の
リポジトリと組織のシークレットをすべてJSON形式でダンプし、よく知られたパスにある認証情報ファイルやシェル履歴、AIサービスのAPIキーまで盗み出します。 乗っ取られたGitHubアカウントを使い、シークレット窃取マルウェア
すべての記事を読み込みました