
AIエージェントがハッカーをハッキング、セキュリティ研究団体からメールアドレスを窃取
セキュリティ
セキュリティ
Microsoftによると、サイバー攻撃者は現在、防御側よりも速いペースで人工知能(AI)の恩恵を受けています。脆弱性の発見、マルウェアの開発、侵害後の活動をいずれも高速化している一方で、セキュリティチームは対応が追いついていない状況です。 この見解は、Microsoftの「2026 Digital Defense
ロブ・ジャンカー(Rob Juncker)氏は、Mimecastの最高製品・技術責任者(CPTO)です。自身はハッカーなのでしょうか。「間違いなくそうです」と同氏は答えます。「そして、セキュリティリーダーなら誰もが、この質問に『はい』と答えられるべきだと思います。理由はいくつもあります」 始まりは早く、両親がAppl
ゼロトラストの原則は、いまや企業インフラの標準となっています。多くの組織が長年にわたり、高度な攻撃からID(アイデンティティ)とシステムを守る対策に投資してきました。 しかし、ヒューマンエラーは、堅牢化された組織にとってさえ依然として突かれやすい侵入経路です。特に、信頼が手作業で確立される場面では顕著です。オンボーデ
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
FBIは、米国人を標的にした大規模な詐欺組織への取り締まりを世界規模で強化しています。カシュ・パテル長官は、「Operation Blackout」によって、国境を越えた詐欺ネットワークに関連する約170億ドルを押収したと発表しました。 パテル長官はXへの投稿で、この作戦により数百人を逮捕し、人身取引の被害に遭ってい
新たなClickFix攻撃が確認されました。ChatGPTの正規Webドメインを悪用し、被害者にリモートアクセス型トロイの木馬(RAT)を感染させます。Huntressが今週、悪意あるカスタムGPTを使った新たなキャンペーンに関する調査結果を公表しました。カスタムGPTとは、その名のとおり、ユーザーや組織が独自に作成で
攻撃者がカスタムChatGPTボットとGoogle Sitesを悪用し、ClickFixマルウェアを配布偽のトラブルシューティング画面で被害者をだまし、悪意あるコマンドを実行させる信頼されたAIプラットフォームがソーシャルエンジニアリング攻撃に悪用される事例が増加攻撃者がカスタムGPTとGoogleのサービスを組
サイバー犯罪者がChatGPTの正規機能とClickFix攻撃を組み合わせ、被害者にマルウェアを感染させていることが、研究者の調査で明らかになりました。 サイバーセキュリティ企業のHuntressが発見したこのマルウェアキャンペーンは、9月から活動しており、ChatGPTのCustomGPT機能を悪用しています
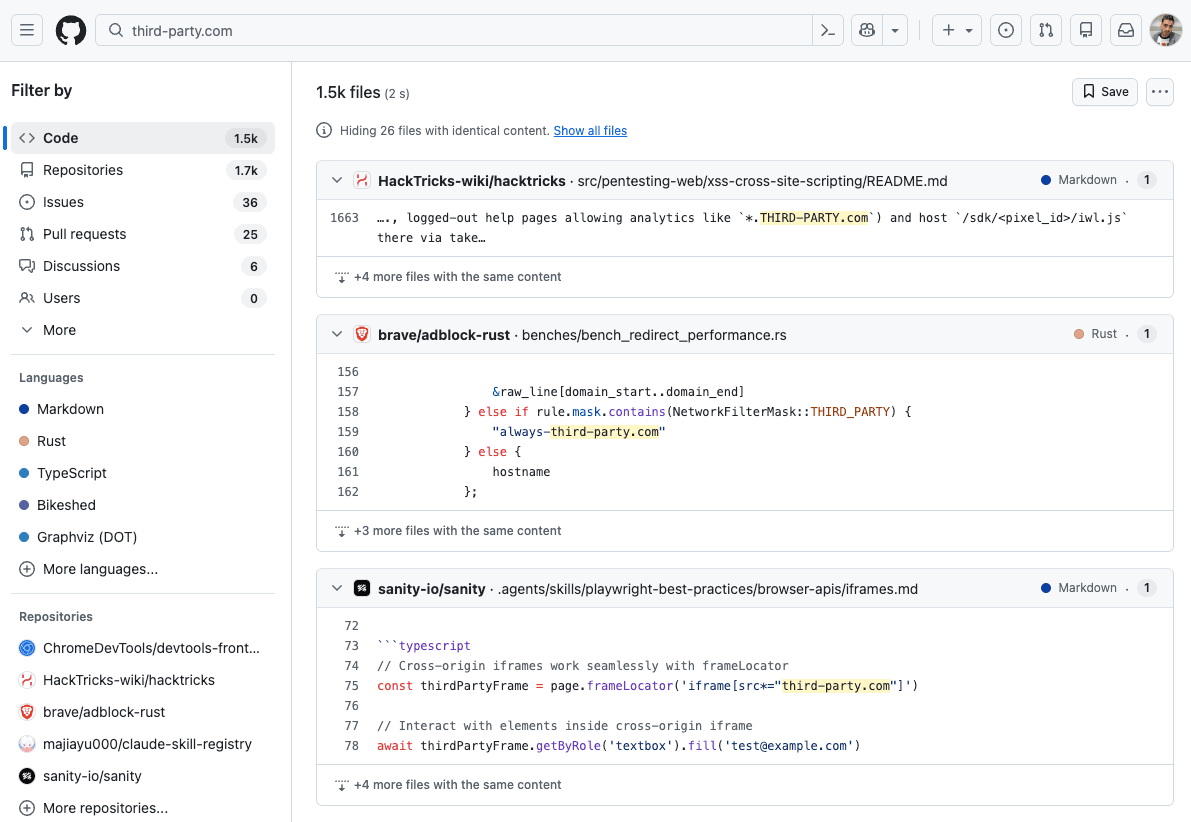
無数の開発者向けドキュメントに埋め込まれてきた、ありふれたサンプルURLが、実際の攻撃インフラへと変貌しました。問題のドメインthird-party[.]comは、長年にわたり外部サービスを示す無害なプレースホルダーとして開発者に使われてきました。ところが少なくとも2026年6月以降、このドメイン
すべての記事を読み込みました