広く利用されているビジネス向けコミュニケーションプラットフォームRingCentralから、悪名高い恐喝グループによって160万人分の個人情報が盗まれたとみられています。
この事件は7月に発生したもので、「巧妙なソーシャルエンジニアリングキャンペーン」が原因だったと、RingCentralは自社サイトの通知で述べています。
「検知後、直ちに不正な活動を停止する措置を講じ、大手のサードパーティ・フォレンジック企業の支援を受けてすぐに調査を開始しました。これらの是正措置を実施して以降、新たな不正活動は確認されていません」と同社は述べています。
RingCentralによると、今回の攻撃で影響を受けたのは顧客のうちごく一部にとどまっており、該当する個人には直接通知を行ったとしています。
「RingCentralから連絡がない場合、お客様は影響を受けていません。今回の事案はRingCentralのコアプラットフォームには影響しておらず、当社のサービスは支障なく稼働を続けています」と同社は述べています。
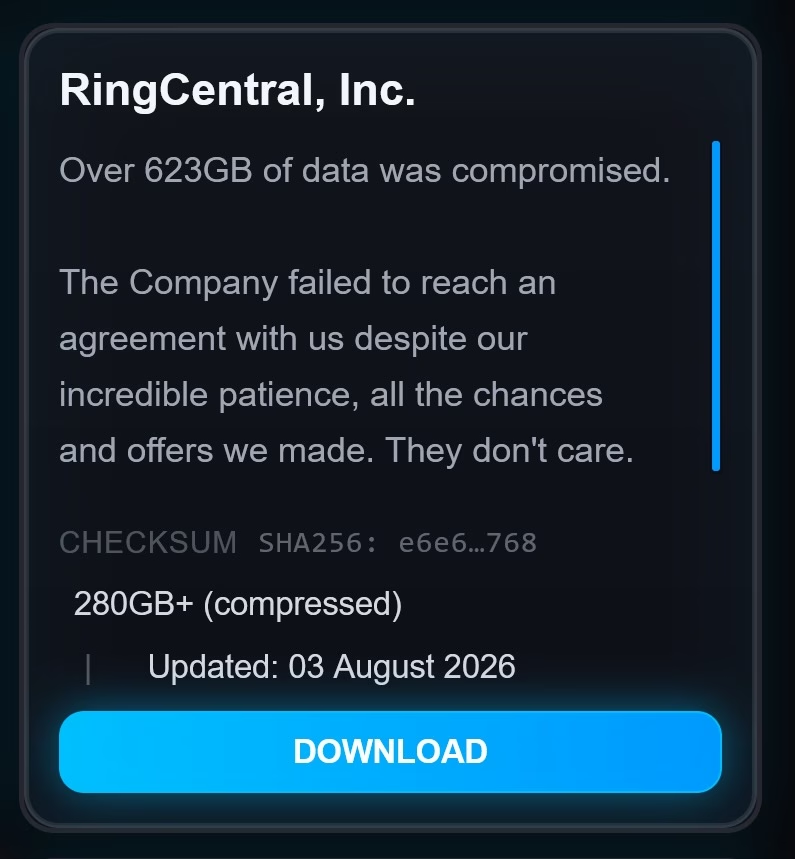
RingCentralは攻撃者の名前を明らかにしていませんが、ShinyHuntersという恐喝グループが7月下旬、自らのTorベースのリークサイトに同社を掲載し、623ギガバイトを超えるデータを盗み出したと主張しました。
それから約1週間後、RingCentralが恐喝要求に応じなかったことを受けて、ShinyHuntersは同社から盗み出したとされるデータを含む280GBのアーカイブを公開しました。
木曜日、データ漏洩情報を報告するサイトHaveIBeenPwnedは、この漏洩情報を自社のデータベースに追加したと明らかにし、そこには約160万件のユニークなメールアドレスと、それに付随する氏名、住所、電話番号が含まれていると説明しています。
RingCentralは、攻撃者側の主張および影響を受けた可能性のある人数について、まだ確認を行っていません。
RingCentralは、統合型コミュニケーションおよびコンタクトセンターソリューションを提供するクラウドベースの事業者です。同社のプラットフォームは、ビジネスフォン、チームメッセージング、ビデオ会議、そして従業員の連携や顧客対応を支援するAI活用ツールを提供しています。
SecurityWeekの取材に対し、RingCentralの広報担当者は次のように回答しています。
「RingCentralは最近、一部の顧客に影響を及ぼしたソーシャルエンジニアリング事案に対処しました。検知後、直ちに不正な活動を停止する措置を講じ、これらの対応を実施して以降、新たな不正活動は確認されていません。また、何が起きたのか、どのようなデータが影響を受けた可能性があるのかを調査するため、サードパーティのフォレンジック企業の支援を受けて調査に着手しました。今回の事案はRingCentralのコアプラットフォームには影響しておらず、当社のサービスは支障なく稼働を続けています。調査は現在も継続中であり、必要に応じてお客様への情報提供を行っています」
*RingCentralからの声明を追記して更新。
翻訳元: https://www.securityweek.com/1-6-million-likely-impacted-by-ringcentral-data-breach/