2026年5月上旬以降、T-Mobileのリワードポイントを口実にした大規模なフィッシングキャンペーンを監視してきました。
このメッセージは、顧客のリワードポイントがまもなく失効すると偽って警告するものです。正規のアカウント通知ではありません。緊急性を煽り、架空のポイント残高を提示し、フィッシングリンクを用いることで、受信者が真偽を確認する前に行動を起こすよう仕向けます。
典型的なメッセージでは、T-Mobile Rewardsアカウントに18,400ポイントがあり、間近に迫った失効日を示した上で、未使用のポイントはプログラム規約に基づき削除されると述べています。こうした細かい記述により、多数の相手に一斉送信されているにもかかわらず、あたかも受信者個人に宛てて書かれたメッセージであるかのように見えてしまいます。
「T-Mobileリワードポイントのリマインダー:ポイントがまもなく失効します
お客様各位
お客様のT-Mobile Rewardsアカウントのポイントがまもなく失効することをお知らせいたします。現在の保有ポイントは18,400ポイントで、未使用の場合、2026年6月4日に失効いたします。
ポイント概要:
現在の残高:18,400ポイント
失効日:{today or tomorrow}
この日付以降、ポイントは復元されません。
ポイントの引き換え:
アクセス先:
https://t-mobile.{rotating domains}.top/pay
T-Mobileアプリのご利用:アカウント > リワード&特典
当社のポイント失効ポリシーは、プログラムの公平性を確保し、積極的なご参加を促すことを目的としています。この貴重なポイントを無駄にしないようお願いいたします。
T-Mobileをお選びいただきありがとうございます。
カスタマーサービスチーム」
このフィッシング活動は、単一かつ同一のSMSに依存しているわけではありません。私たちは、意味的類似度スコアが0.60以上となる、密接に関連したキャンペーンテンプレートを1,000件以上発見しました。最も類似度の高い199件はいずれも0.95以上のスコアを記録しています。
つまり、これらのバリエーションは、挨拶文、見出し、失効日、ポイント残高、そしてメッセージが「リマインダー」「アラート」「重要なお知らせ」のいずれと呼ばれるかといった表面的な要素のみが変化しているにすぎません。核となるストーリーは常に同じで、T-Mobileのリワードポイントがまもなく失効するとされ、受信者はできるだけ早くリンクをたどってポイントを引き換えるよう求められます。
これらのメッセージは、受信者の氏名を挙げたり、確認可能なアカウント情報を提示したりする代わりに、「T-Mobile Customer様」「Valued Customer様」「T-Mobile User様」といった、丁寧ではあるものの一般的な言い回しを使用しています。
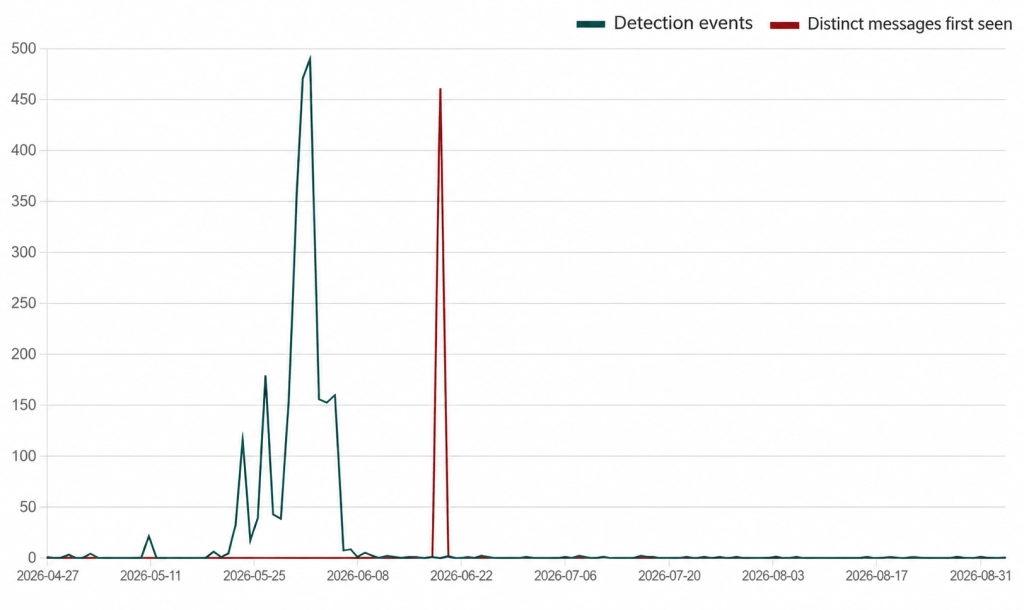
このキャンペーンは緩やかに始まった後、2回の大きな急増を見せました。緑の線は以前に確認済みのメッセージバリエーションの検知件数を示し、赤の線はその特定のバリエーションが初めて出現した日に検知されたメッセージを示しています。急増からは活動がかなり落ち着いたものの、このキャンペーンによるメッセージは現在も確認されています。
この詐欺は、見るからに価値のありそうな報酬、期限、そして顧客を損失から守ると称する単純な行動という、おなじみのソーシャルエンジニアリングの手口に依拠しています。T-Mobileのアカウントを持つ受信者は、メッセージの真偽を疑う前に、まずリンクをクリックしてしまうかもしれません。
リンクにはT-Mobileのものであるかのように見せかけた、次々と切り替わるドメインが使用されています。その目的は、受信者にリンクをたどらせ、ポイントを引き換えさせることにあります。心当たりのないメッセージ内のリンクをたどった後に、ログイン認証情報、個人情報、支払い情報、確認コードなどを入力しないでください。
安全を確保する方法
この分析で使用した匿名化データは、Malwarebytes Mobile SecurityのText Protection機能を通じて収集されたものです。この機能は、悪意のある可能性やスキャムの疑いがあるテキストメッセージについてユーザーに警告します。
また、以下のヒントに従うことでもリスクを減らせます。
- 心当たりのないメッセージ内のリンクはたどらない。代わりに、送信元とされる企業のウェブサイトやアプリを自分で開き、そこで通知を確認する
- ブラウザのアドレスバーに表示されるドメインを確認し、意図したサイトと一致しているかチェックする
- ウェブ保護機能を備えた、最新のリアルタイム型アンチマルウェアソリューションを利用する
- Malwarebytes Scam Guardは、メッセージが詐欺かどうかの判断や、次に取るべき対応のアドバイスに役立ちます
このキャンペーンで使われるURLは非常に短命です。犯罪者は過去4か月間に少なくとも81個のドメインを使用していますが、これらのドメインには識別可能なパターンがあり、Malwarebytes Browser Guardではブロックされています。
IOC(侵害指標)
このキャンペーンで使われているパターンを示すドメインの例:
t-mobile.biktpw[.]top
t-mobile.cugbjl[.]top
t-mobile.cymfjd[.]top
t-mobile.gdikxv[.]top
t-mobile.hdzcnb[.]top
t-mobile.koxetp[.]top
t-mobile.nxdcfp[.]top
t-mobile.pkrbai[.]top
t-mobile.qfrhkt[.]top
t-mobile.qscizj[.]top
t-mobile.tmfncb[.]top
t-mobile.vmnqsu[.]top
脅威が被害をもたらす前に食い止めましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料でワンクリックでインストールできます。ブラウザに追加する →