
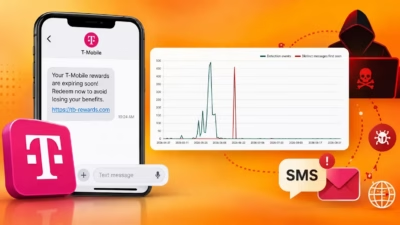
T-Mobile Rewardsを狙うフィッシングキャンペーン、SMS文面1,000種以上・悪質ドメイン81件以上を確認
T-Mobileの顧客を狙う大規模なSMSフィッシングキャンペーンが確認されました。リワードポイントの失効を装った偽アラートを使い、1,000種類以上のメッセージバリエーションと少なくとも81件の悪質ドメインを用いています。 このキャンペーンは2026年5月初旬から活動しており、T-Mobile Rewardsのポイ
T-Mobileの顧客を狙う大規模なSMSフィッシングキャンペーンが確認されました。リワードポイントの失効を装った偽アラートを使い、1,000種類以上のメッセージバリエーションと少なくとも81件の悪質ドメインを用いています。 このキャンペーンは2026年5月初旬から活動しており、T-Mobile Rewardsのポイ
2026年5月上旬以降、T-Mobileのリワードポイントを口実にした大規模なフィッシングキャンペーンを監視してきました。 このメッセージは、顧客のリワードポイントがまもなく失効すると偽って警告するものです。正規のアカウント通知ではありません。緊急性を煽り、架空のポイント残高を提示し、フィッシングリンクを用いるこ
T-Mobileの担当者は、ハッカーが同社のインフラに侵入するのを防ぐため、文字通りネットワークケーブルを切断せざるを得ない状況に追い込まれました。この事件は2024年、米当局が中国政府系脅威グループSalt Typhoonの関与と結び付けている大規模なスパイ活動キャンペーンの最中に発生したもので
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで、当社に収益が発生する場合があります。 詳細はこちら T-Mobileのサイバーセキュリティチームは、中国政府と関係の深いハッキンググループ「Salt Typh
T-Mobileのサイバーセキュリティチームは2024年、中国国家の支援を受けているとみられる侵入者を排除するため、異例なほど直接的な対応を取ったと報じられています。侵害されたインフラと外部ネットワークをつなぐケーブルを、物理的に切断したのです。 Bloombergによると、この対応は中国に関連するスパイ活動集団Sa

T-Mobile USAは最近のデータ漏洩通知について説明を提供し、内部者による事件で影響が非常に限定的だと述べています。今週メイン州司法長官室に提出された通知では、T-Mobileが最近、T-Mobileアカウントの限定的な情報への無許可アクセスを検出したことが通知されています。漏洩した情報には、フルネーム、メール

複数の米国通信事業者への侵害で知られる中国のハッキング集団は、機密性の高い顧客情...

米国でVerizon Wirelessに大規模な障害が発生しており、利用者からは...
連邦地方裁判所は、T-MobileとSprintが顧客の位置情報データを第三者に...