T-Mobileの顧客を狙う大規模なSMSフィッシングキャンペーンが確認されました。リワードポイントの失効を装った偽アラートを使い、1,000種類以上のメッセージバリエーションと少なくとも81件の悪質ドメインを用いています。
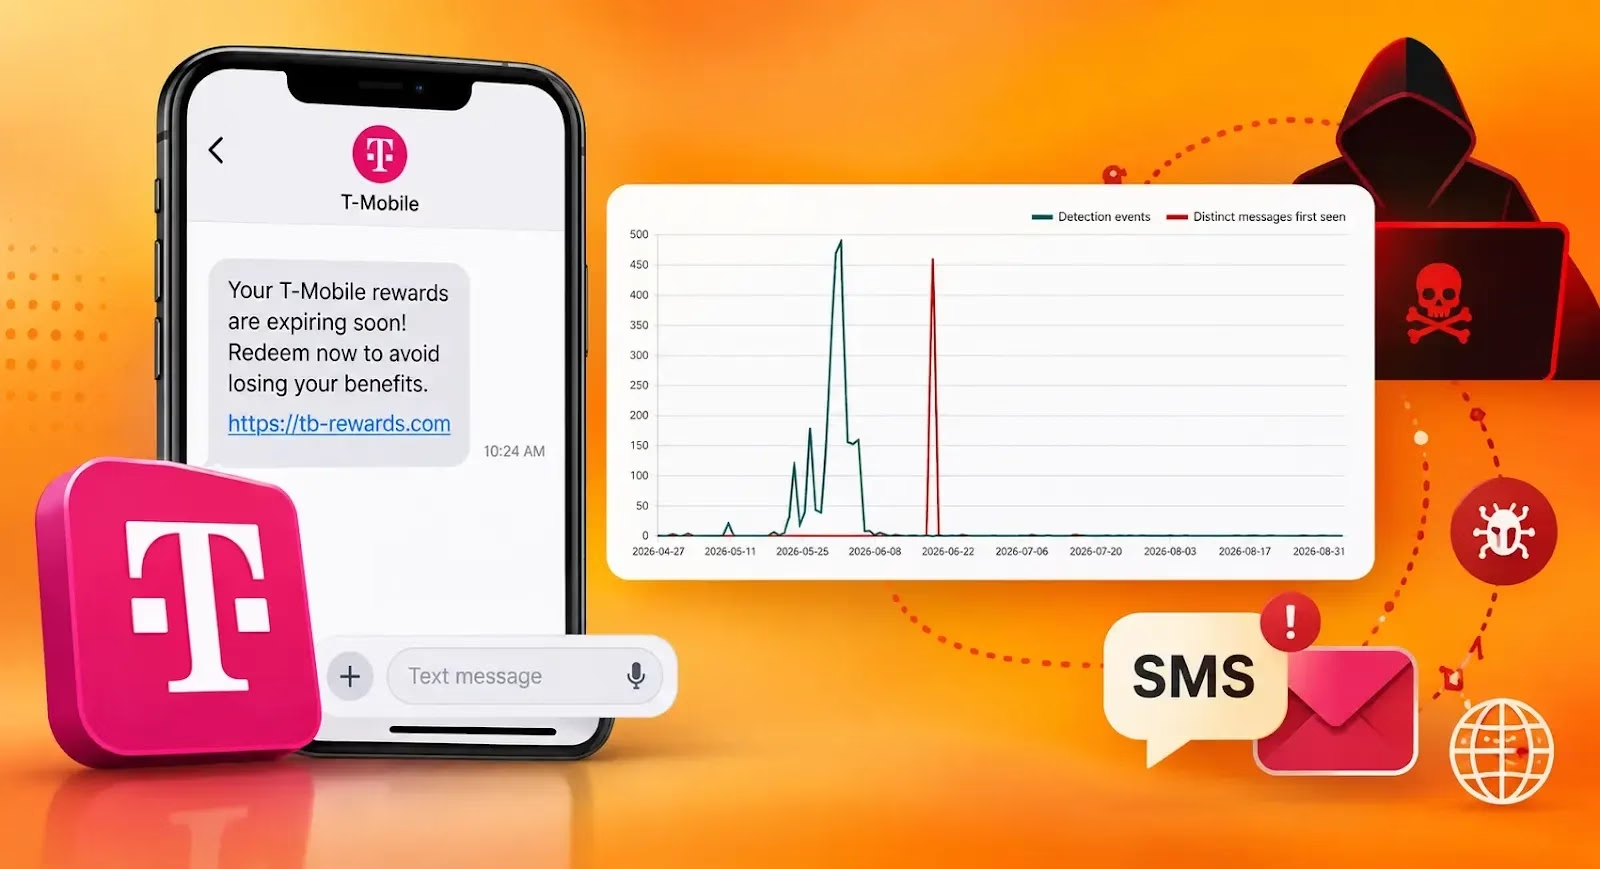
このキャンペーンは2026年5月初旬から活動しており、T-Mobile Rewardsのポイントが間もなく失効すると偽って受信者にフィッシングリンクをクリックさせようとします。
メッセージは緊急性を煽る期限設定、架空のポイント残高、いかにも公式らしい文言を用いることで、詐欺を本物らしく見せかけています。
よく見られるバージョンでは、受信者が18,400ポイントのリワードを保有しており、それが1日から2日以内に失効すると伝えます。使われなかったポイントは完全に削除されると警告し、T-Mobileに関連しているように見えるリンクへ誘導します。
メッセージには「Dear T-Mobile Customer」「Dear Valued Customer」「T-Mobile User」といった文言がよく含まれています。
しかし、これらのメッセージには受信者の確認済みの氏名や、信頼できるアカウント固有の詳細情報は含まれていません。その代わりに、攻撃者は一度に何千もの電話番号へ送信できる汎用的な情報を使用しています。
研究者らは、このキャンペーンに関連する1,000種類以上の類似したフィッシングテンプレートを特定しました。
メッセージは一つ一つ同一ではないものの、いずれも同じ核心となるソーシャルエンジニアリングのストーリー、すなわち「T-Mobileのリワードポイントが失効するため、受信者はすぐにリンクをたどって引き換える必要がある」という筋書きを使っています。
攻撃者は検出を回避するため、バージョンごとに細かい部分を変えています。これには挨拶文、見出し、失効日、ポイント残高、警告文の言い回しなどが含まれます。一部のメッセージは自らを「リマインダー」と称する一方、「アラート」や「重要なお知らせ」といった表現を使うものもあります。
こうした変化があるものの、メッセージの根底にある内容は一貫しています。犯罪者たちは、すぐに行動しなければ貴重なリワードを失うと顧客に伝えることで、緊迫感を作り出しています。
この手口は、未使用のリワード残高を持っている可能性があると信じている実際のT-Mobile顧客に対して、特に効果的である可能性があります。
キャンペーンの活動は当初は少ない件数で確認されていましたが、その後、検出件数が2度大きく急増しました。研究者らはこの作戦に関連するメッセージを引き続き観測していますが、ピーク後は件数が減少しています。
フィッシングリンクには、T-Mobileのブランドを模倣したローテーション式のドメインが使われています。攻撃者は4カ月の期間中に少なくとも81件のドメインを使用しており、その多くがt-mobile.[random characters].topという似たような命名パターンに従っています。
これらのドメインは短命であり、運営者はブロックされたサイトを次々と新しいものに素早く置き換えることができます。これらのページは、T-Mobileのログイン認証情報、個人情報、支払い情報、または確認コードの収集を狙っている可能性が高いと、malwarebytesは述べています。
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])としています。再有効化は、MISP、VirusTotal、またはSIEMなどの管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けに詳しく見る
翻訳元: https://cyberpress.org/t-mobile-phishing-campaign-expands/