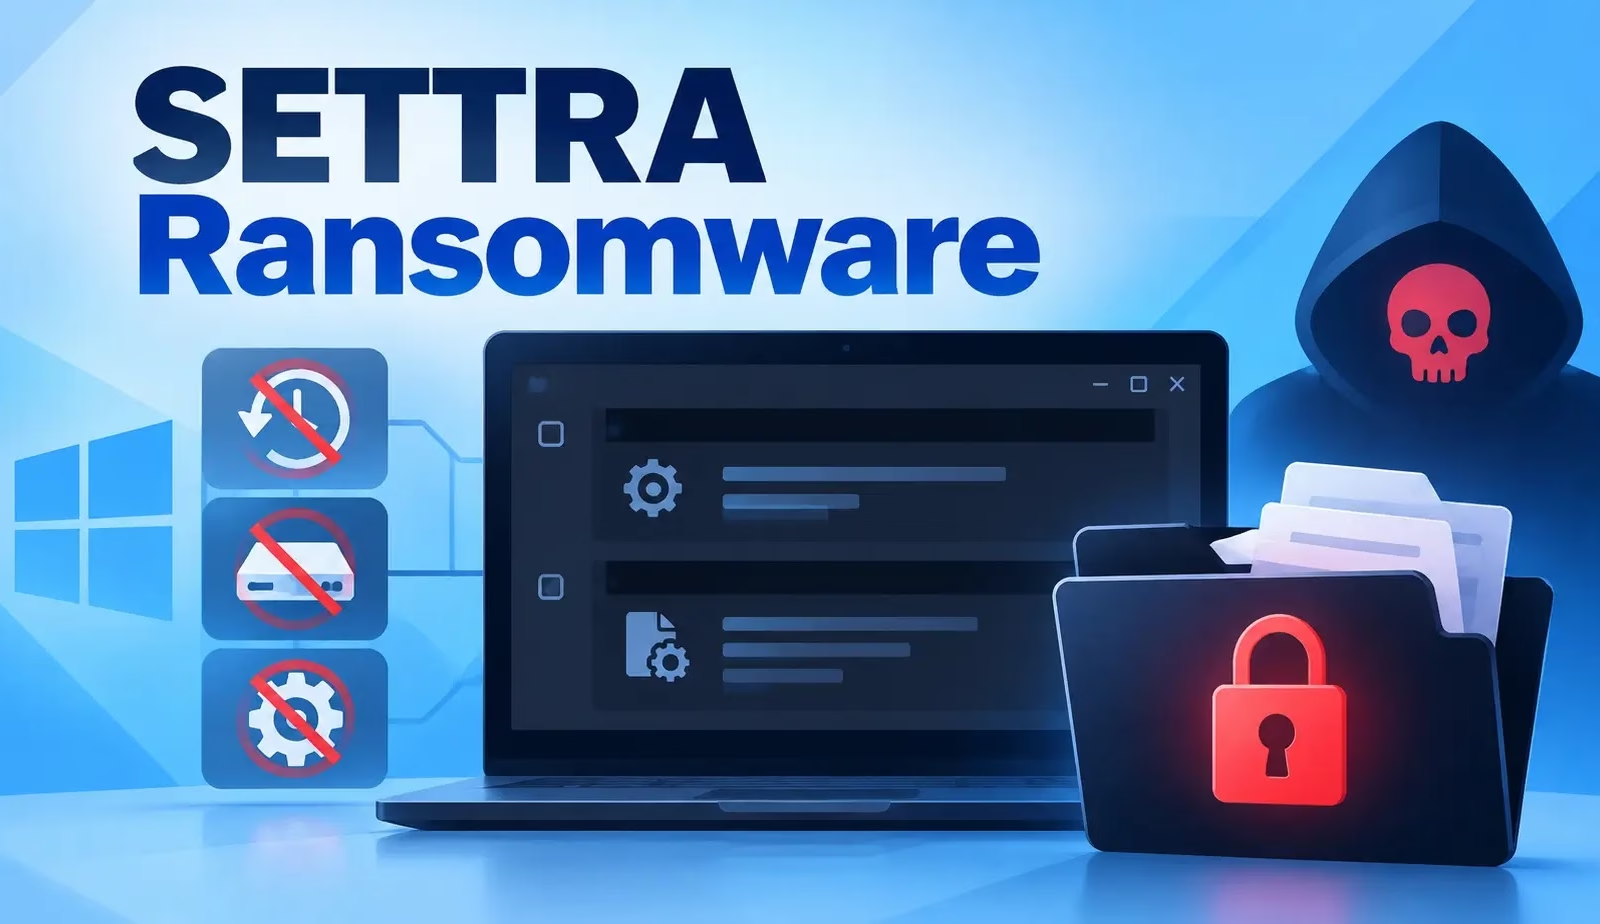
セキュリティ研究者らが、最近確認されたWindows標的の脅威「Settraランサムウェア」に関する新たな詳細を明らかにしました。このランサムウェアは、ファイルを暗号化する前に復旧手段を破壊しようとする特徴を持っています。
Huntressは2件のSettra被害事例を調査しました。1件は7月に消費者サービス・小売業の組織を標的としたもので、もう1件は9月に製造業企業を襲ったものです。
Settraが初めて公に確認されたのは6月のことです。これまでの報道では、同グループは侵害されたVPNサービスや盗まれた認証情報との関連が指摘されていました。しかし、Huntressは今回のいずれの被害組織においても、攻撃者が最初にネットワークへ侵入した経路を特定できませんでした。
その代わり、調査によって侵害後に行われたいくつかの手口が明らかになりました。リモート監視ツールの悪用、Windowsログの消去、復旧機能を無効化するコマンドの実行、そして脆弱な正規ドライバーを持ち込んで悪用する「BYOVD」(Bring Your Own Vulnerable Driver)手法などです。
両方の攻撃において、ランサムウェアの実行ファイルには類似した命名パターンが見られました。攻撃者は被害組織のドメイン名にちなんでペイロードに名前を付け、末尾に_win64.exeという拡張子を追加していました。
このマルウェアはファイルを暗号化した後、RESTORE_FILES.txtという名前の身代金要求メモを作成し、復旧作業を著しく困難にしようとします。
7月の攻撃では、正規のリモート管理・監視ツールであるMeshAgentがmvtcs.exeという名前に偽装されて使用されていることをHuntressが検知しました。
このツールは45.13.122[.]7というコマンド&コントロール(C2)アドレスと通信していました。その1日後、ランサムウェアがC:\Perflogsフォルダから実行されました。
この事例で暗号化されたファイルには.lockedという拡張子が付与されました。実行後、ランサムウェアは複数のWindowsイベントログを消去し、ipconfig /flushdnsコマンドでDNSキャッシュをフラッシュした後、reagentc /disableを実行しました。
このコマンドはWindows回復環境(Windows Recovery Environment)を無効化するものです。この機能は通常、破損したシステムの修復や復旧をユーザーが行う際に役立ちます。
攻撃者はさらに、内容が回収できなかったスクリプトを通じてWindowsのDiskPartユーティリティも使用していました。Huntressは、このスクリプトが回復パーティションの削除を意図したものである可能性が高いと評価しています。加えて、攻撃者は次のコマンドも実行していました。
このコマンドは、Windows標準搭載のCipherユーティリティを使ってD:ドライブの空き領域を上書きするものです。以前削除されたファイルが残っている可能性のある領域を上書きすることで、フォレンジックツールや復旧ツールによるデータ復元の可能性を低下させます。
9月の事例でも同様の攻撃手順が確認されましたが、この際はランサムウェアが侵害されたユーザーのDocumentsフォルダから実行されていました。
ファイルには.locked_wipという拡張子が付与され、影響を受けたフォルダ全体に同じRESTORE_FILES.txtの身代金要求メモが設置されました。
Huntressは9月の事例ではgdrv.sysの使用も確認しています。このドライバーはBYOVD活動に関連するもので、攻撃者はこうした正規だが脆弱性を持つドライバーをインストールすることで、セキュリティ製品を妨害したり、アンチウイルス関連サービスをクラッシュさせたり、エンドポイント防御を弱体化させたりする可能性があります。
MeshAgentは今回も展開されましたが、名前は変更されておらず、193.5.65[.]114と通信していました。同じIPアドレスは、このリモートツールの証明書情報およびアクティブなネットワーク接続の中にも確認されています。
研究者らはまた、この攻撃をWIN-LIVFRVQFMKOというワークステーション名とも関連付けており、これはHuntressが過去の悪意ある活動でも確認していたものです。
注記: IPアドレスおよびドメインは、誤ってアクセスされたりハイパーリンク化されたりすることを防ぐため、意図的に無害化表記([.]など)を施しています。再度有効な形式に戻す際は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス環境内でのみ行ってください。
脅威調査の効率化と手作業の削減のためANY.RUNを活用する16,000以上のSOCチームに加わりましょう。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/settra-ransomware-erases-recovery/