新しいAndroidX Security Stateライブラリにより、Androidデバイスがどれだけ安全にパッチ適用されているかを、より詳細に確認できるようになりました。安定版としてリリースされたSecurity State v1.1.0とSecurity State Provider v1.0.0の両ライブラリを使うと、開発者は個々のデバイスコンポーネントのセキュリティ状態を確認し、特定のデバイスに対してセキュリティアップデートがダウンロード・インストール可能な状態にあるかどうかを判断できます。
端末メーカーやOTA(Over-The-Air)アップデートシステムを構築する開発者向けに、androidx.security.state.providerライブラリは、デバイスに適用可能なアップデートの有無をアプリに知らせる標準的な仕組みを提供します。
3段階のセキュリティパッチレベル情報
Googleのエンジニアは「Androidは、Google Playシステムアップデートのようなモジュール型の仕組みを通じて、コンポーネントごとに迅速かつ独立したアップデートを配信する形へと進化してきました。そのため、単一のSPLビルドプロパティに頼ることは、もはやデバイスの実際のセキュリティ状態を判断するうえで最適な方法とは言えません」と説明しています。
その代わりに、Security Stateライブラリでは、デバイスの個々のパーツについて3種類のパッチレベルを確認できるようになっています。
Device Security Patch Level(DSPL)は、そのデバイスに現在インストールされ稼働している内容を示します。Published Security Patch Level(PSPL)は、各社がAndroid Security Bulletinで正式に公開している最新のパッチを示し、Available Security Patch Level(ASPL)は、その特定のデバイスに対してダウンロード・インストール可能なパッチを示します。
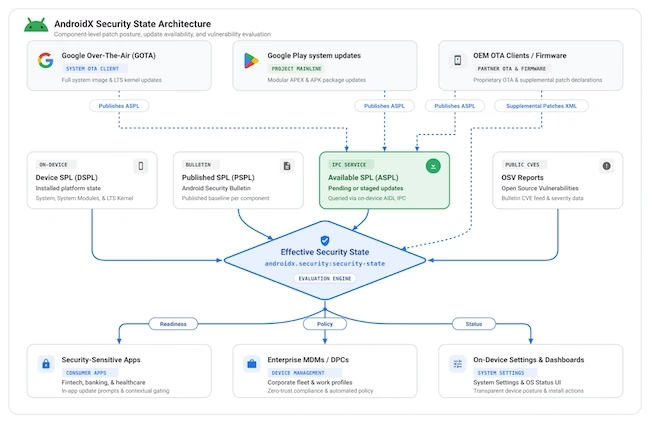
出典: Google
これらのチェックは、Androidのコアオペレーティングシステム、Google Playシステムアップデートを通じて更新されるシステムモジュール、そしてLinuxカーネルを対象としています。カーネルのセキュリティレベルについては、月単位のセキュリティパッチ日付ではなく、5.15.159や6.1.91といったバージョン番号が使われます。
CVEレベルでのセキュリティチェック
このようなより詳細な情報は、セキュリティ上重要なアプリが特定の操作を許可するかどうかを判断する際に役立ちます。たとえば、銀行系アプリや企業向けアプリでは、高額決済や認証情報の登録を許可する前に、インストール済みのパッチや利用可能なアップデートを確認できるようになります。
開発者は、CVEとして追跡されている特定の高リスク脆弱性がパッチ適用済みかどうかも確認できます。Googleによれば、これはタップ決済や近接データ共有といった機能を有効化する前に、重要なNFCやBluetoothの修正が適用済みであることを確認する用途などに使えるとしています。
このライブラリはOpen Source Vulnerabilities(OSV)データベースと連携してAndroid Security Bulletinのデータを取得するほか、デバイス固有の脆弱性レポートをダウンロードしてCVEレベルの監査を行うことも可能で、デバイスのセキュリティ状態をより詳細に把握できます。
Android 17では、端末メーカーが、デバイスに表示されているセキュリティパッチレベルを超えて適用した個別のセキュリティ修正(古いソフトウェアへのバックポート修正を含む)を宣言できるようにもなっています。
Google Playシステムアップデートは、Google Mobile Services(GMS)搭載のAndroidデバイスにおいてすでにASPL情報を提供しており、Google Over-The-Air(GOTA)でもこの仕組みが採用されています。同社は、各端末メーカーのOTAアップデートクライアントをこの標準化されたシステムに対応させるべく、協力を進めているとしています。
翻訳元: https://www.helpnetsecurity.com/2026/09/18/google-androidx-security-state-libraries/