
DarkSwordのiPhone向け新亜種、キーチェーンとウォレットのデータを窃取
iPhoneへの感染により、DarkSwordの運用者は一度きりのファイル窃取にとどまらない攻撃を仕掛けられるようになりました。新たに確認された亜種は、Appleのキーチェーンや暗号資産ウォレットのデータを抽出できるうえ、攻撃者から新たな命令を受け取ることもできます。モバイルセキュリティ企業のiVerifyは1
iPhoneへの感染により、DarkSwordの運用者は一度きりのファイル窃取にとどまらない攻撃を仕掛けられるようになりました。新たに確認された亜種は、Appleのキーチェーンや暗号資産ウォレットのデータを抽出できるうえ、攻撃者から新たな命令を受け取ることもできます。モバイルセキュリティ企業のiVerifyは1
研究者らは、稼働中のDarkSword/Coruna関連インフラを発見しました。このインフラは、暗号資産ウォレットのデータを盗むために作られた、商用のiOS向けエクスプロイト兼情報窃取プラットフォームを公開状態にしていました。 5つのオープンディレクトリからは、マルウェア配布サーバー、被害者のテレメトリ、エクスプロイ
GoogleはAndroid向けのセキュリティ修正を公開しました。10月のアップデートは、Android OSのバージョン14、15、16、16-qpr2、17が対象です。「qpr」とは「Quarterly Platform Release」の略で、Googleが年次の大型アップデートの合間に配信する中間ア
Googleは、Androidの「高度な保護機能(Advanced Protection)」に6つのセキュリティ強化策を追加しました。スパイウェア調査、悪意あるUSB接続、ユーザー補助機能の悪用、ブラウザーの脆弱性攻撃、認証失敗の繰り返しといった脅威に対応します。Cybersecurityconsulting 202
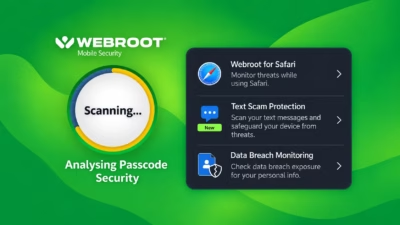
Webroot Mobile Securityは、デバイスのセキュリティチェック、Safari保護、SMS詐欺のフィルタリング、データ漏えい監視を1つにまとめたアプリです。iPhone、iPad、Androidデバイスで利用できます。このアプリの利用にはWebrootの有効なサブスクリプションが必要で
ウクライナのサイバーセキュリティ専門家は、軍関係者や政府職員のスマートフォンを標的としたサイバー攻撃が深刻化し、急増していると厳重に警告しました。CERT-UAによる2026年上半期の報告書によると、iOSとAndroidの両方のモバイル端末が、それぞれ独立した優先度の高い標的として正式に位置づけ
GitHub Security Labは、オープンソースのAIセキュリティエージェントを活用し、Androidアプリケーションで24件の脆弱性を特定したことを明らかにしました。中には、位置情報の秘密裏な追跡やアカウント乗っ取りを可能にする欠陥も含まれています。 この成果は、目的を絞ったAIのタスクフローによって、複雑
RemControlと呼ばれる新種のAndroidバンキング型トロイの木馬が発見されました。偽のTVアプリをインストールさせて端末を乗っ取り、銀行PINを盗み出す手口であることが、Group-IBの調査で明らかになりました。 研究者らは、このマルウェアがイタリア、フランス、スペイン、ポーランド、ポルト
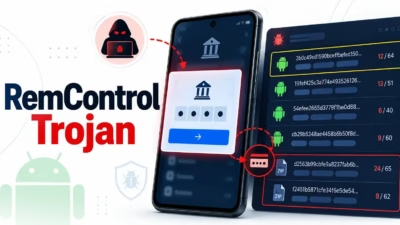
このマルウェアは西欧、中東、カナダの顧客を標的としています。研究者らは30を超える金融機関に対するフィッシングオーバーレイの存在を確認しました。 RemControlは2026年7月のサンプルで初めて確認され、IPTVアプリ「TVTap」を装った偽のGoogle Playストアページを通じて配布されています。 Gro
Lookoutは、Lookout Mobile AI Security Platformの新しいモジュール「Social Engineering Protection(SEP)」を発表しました。SEPは、リンクを使わないスミッシング攻撃、合成音声クローン、その他のボイスフィッシング(ビッシング)手法な
すべての記事を読み込みました