スマートプラグやカメラ、サーモスタットなどのデバイスを操作するために使われるスマートホーム・IoTコンパニオンアプリの中には、何年も前からアップデートが止まっているものが数多く存在しますが、それでも数百万人が今なお利用を続けています。
マサチューセッツ大学アマースト校の研究者たちは、放置状態にあるAndroid製IoTアプリ61,500件を分析し、その約4分の3に、既知の脆弱性と関連するソフトウェア依存関係が含まれていることを明らかにしました。
研究チームは、Androidアプリの大規模アーカイブであるAndroZooからデータセットを構築し、IoTデバイスに紐づくコンパニオンアプリを抽出しました。アプリが「放置状態」にあると判定する基準は、2年間アップデートがない、または2025年3月時点でGoogle Playストアから姿を消していることとしました。この基準に該当したアプリの大半は、ストアから完全に削除されていましたが、一部はストアに残ったまま開発者による更新が何年も行われていない状態でした。
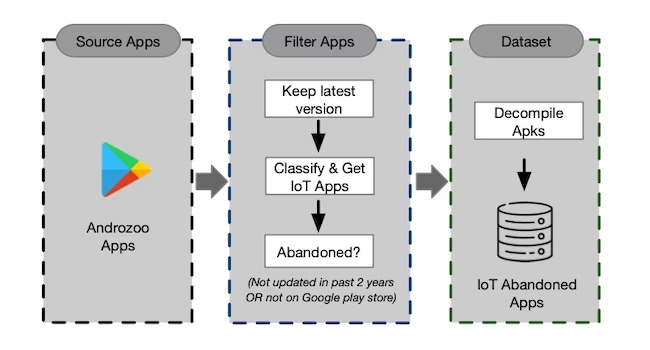
データセット収集の手法(出典:研究論文)
放置されているからといって、利用者が少ないわけではありません。両グループとも大半のアプリが数千件規模のインストール数を記録しており、開発が止まる前に1億ダウンロードを超えていたアプリも12件ありました。
研究者らは次のように述べています。「Google Playストアだけを見ても、上位1,000本のモバイルアプリのうち5%は年1回未満の頻度でしかアップデートされておらず、直近の調査では、Google Playストア上の869,000本のアプリが2年以上にわたって一切アップデートを受けていないことが判明しています」
「利用者はIoTデバイスが平均して10年ほど現役で使われ続けることを期待していますが、この耐用年数はベンダーがコンパニオンアプリに対して約束する保守期間をはるかに超えています。これほどの規模で放置が進んでいる現状は、特に憂慮すべきものです」
「その結果、多くの利用者は保守されていない、あるいはストアから削除されたアプリに頼って機密性の高いIoTデータを管理せざるを得ない状況に置かれており、セキュリティ上のリスクが大きく広がっています」と付け加えています。
古いコード、古いサーバー
今回の調査によると、放置されているアプリの大半には、National Vulnerability Databaseに記録された既知の脆弱性に関連するソフトウェアライブラリが組み込まれており、そのうち指摘された問題の多くは深刻度の高いレベルに分類されています。
アプリのコードには、ハードコードされたWebアドレスも数千件含まれていることが報告されています。抽出されたユニークなドメインのうち約4分の1はすでに名前解決すらできない状態にあり、すべてのアプリにサーバー名のような完全なWebアドレスであるFQDNが少なくとも1つ含まれていましたが、DNS到達性テストに失敗していました。ただし、これらの結果の一部は、内部エンドポイントやネームサーバー、抽出過程での誤りを反映している可能性もあり、必ずしも純粋に放置されたインフラを意味するとは限らない点には注意が必要です。
研究者らは、放置されたアプリケーションは持続的な攻撃経路になり得ると指摘しています。保守されているアプリであればエンドポイントの障害に対応できますが、放置されたアプリにはそれができないためです。ドメインの登録履歴をサンプル調査したところ、依然として稼働中のドメインのうちごく一部が、アプリの最終更新以降に所有者を変更していたことが判明し、2,000本を超えるアプリに影響が及んでいました。
別の調査では、抽出されたWebアドレスの約9件に1件の割合で脅威インテリジェンスのブロックリストと照合したところ、フィッシング、詐欺、スパイウェア、マルウェアに関連するリンクと完全に一致する事例が数百件見つかりました。データセット内のアプリの3分の2以上に、ブロックリストに登録されたドメインが少なくとも1つ含まれていました。
行き場のない機密データ
これらのアプリが要求する権限は、基本的な通信機能にとどまりません。研究者らによると、外部ストレージへのアクセス、正確な位置情報、カメラへのアクセスといった権限が、それぞれ数万本のアプリで確認されました。こうした権限のもとで収集されたデータは、そのほぼすべてがWi-Fi経由で送信されています。
今回の調査で最も顕著だった「放置特有」のギャップは、データフローのソースおよびシンクのうちユニークなもの38.4%が、到達不能・ブロックリスト登録済み・所有者変更のいずれかに分類されるドメインと関連していたという点です。同じ手法を、2025年3月以降にアップデートを受けているインストール数上位500本のIoTアプリに適用したところ、このアクティブなグループでこの問題が確認されたのは1%未満にとどまりました。
研究者らは、放置されたアプリの一部でDES、MD5、RC4といった非推奨のアルゴリズムが使われていることを確認しましたが、その割合は比較対象としたアクティブなアプリ群で計測した割合よりも低いものでした。研究者らはこの結果について、時代遅れの暗号方式の使用は放置に特有の問題ではなく、IoTアプリのエコシステム全体に見られる傾向を示すものだと解釈しています。
情報開示が促した修正とアプリ削除
研究者らはデータセット内から開発者の連絡先が判明しているアプリを数千件特定し、6月中旬から大量のメールを送信しました。
報告によると、送信したメッセージのうち5件に1件近くが配信不能で返送されました。返信が得られたもののうち、少数のベンダーはGoogle Playからアプリを削除し、同程度の数のベンダーは指摘された脆弱性が自社製品には該当しないと回答し、それよりやや多いグループが問題を認め、修正に取り組んでいると回答しました。
あるベンダーは、Google Playに現在も掲載されているアプリにおいてTuya SDKの脆弱性2件を確認したと回答し、クライアント側のコードを直接パッチできないため、Tuyaのクラウドプラットフォーム側で修正済みであると説明しました。
新旧の間にあるギャップ
CVEと関連する依存関係が確認された割合は、両グループでおおむね近い水準となり、放置されたアプリで73.6%、比較対象のアクティブなアプリ群で69.8%でした。一方、非推奨の暗号方式については、アクティブなアプリ群のほうが多く見られ、こちらのアプリの17%に該当したのに対し、放置されたアプリでは8.4%にとどまりました。
機密データの送信先が破綻しているケースについては、はるかに大きな差が見られました。今回の調査では、放置されたアプリにおけるユニークなデータシンクのうち40.8%が、脆弱または到達不能なエンドポイントと関連していたのに対し、比較対象のアクティブなアプリ群ではわずか0.4%にとどまっています。
翻訳元: https://www.helpnetsecurity.com/2026/09/18/abandoned-iot-apps-data-security-risks/