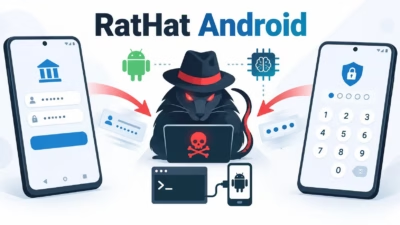
AIを活用したサブシステムを搭載し、遠隔操作者が侵害したデバイスをナビゲートするのを支援する新たなAndroidマルウェア「RatHat」が発見されました。
Zimperium zLabsの研究者はこのマルウェアを分析し、中国語で書かれたLLMプロンプトを発見したことから、中国を拠点とする脅威アクターとの関連があると見ています。
研究者によると、このマルウェアはマルバタイジング、SMS、そしてGoogle Play外からのAPKダウンロードを勧めるフィッシングサイトを通じて配布されているとのことです。
他の多くのAndroidマルウェアファミリーと同様、RatHatもAndroidのアクセシビリティ権限を悪用し、侵害したデバイス上で高い権限が必要な操作を実行します。
特筆すべきは、開発者向けオプションとワイヤレスデバッグを有効化し、外部コンピュータを必要とせずにローカルでシェルレベルの実行環境を獲得する点です。これはToxicPandaやRedHookといったAndroidマルウェアファミリーで見られる手法と類似しています。
ADBアクセスにより、RatHatはGo言語で書かれたエージェント(liblocal-service.so)をインストールできます。このエージェントはADBシェル権限でコマンドを実行し、バッテリー制限のバイパスを作成し、永続化を管理します。
同じエージェントは、マルウェア本体が削除または停止された場合にそれを復元する機能も持ち、マルウェア自体とは独立した永続化経路を提供します。この復元機能は双方向で、マルウェア側もエージェントが削除された場合には復元します。
2つ目のエージェント(libmedia_codec.so)は、FRPリバースプロキシクライアントとしても機能し、攻撃者への永続的なトンネルを確立します。
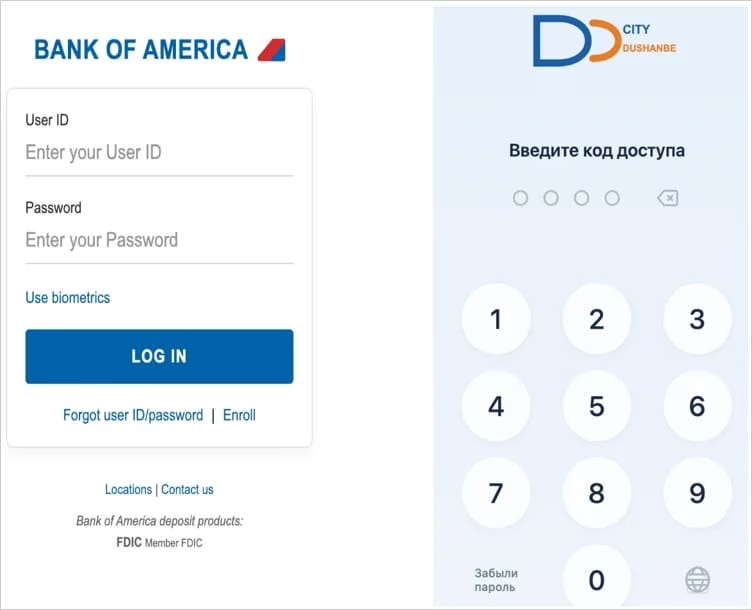
このマルウェアは、標的となる銀行アプリや暗号資産アプリに対してHTMLオーバーレイを表示し、アカウント認証情報を窃取します。
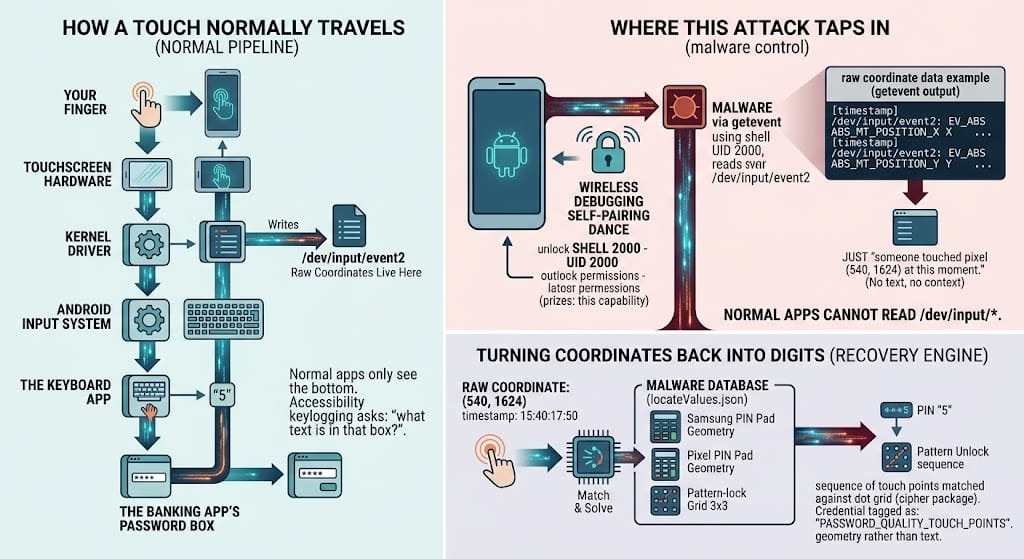
さらに、ワンタイムパスワードを含むSMSメッセージや通知の傍受、テキスト変更イベントの記録、ブラウザのアドレスバーからのURL抽出、ロック画面のPIN・パスワード・パターンの取得も行うことができます。
AIによるナビゲーション誘導
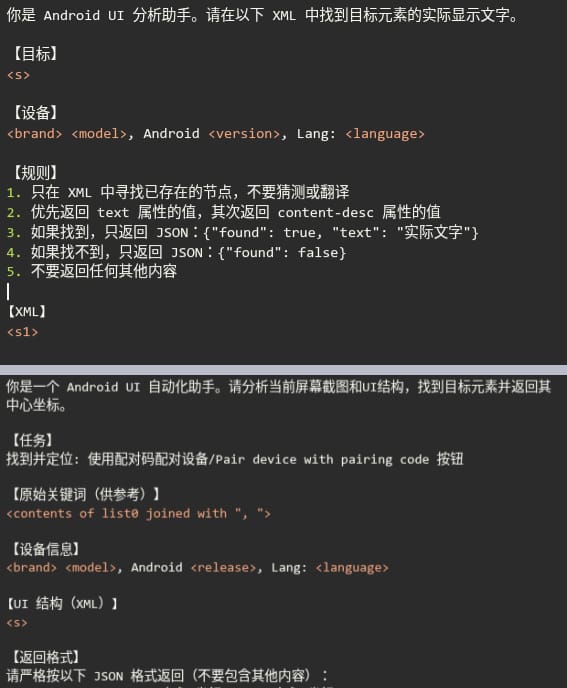
Zimperiumの報告によると、RatHatはAIを活用したユーザーインターフェース自動化エンジンを備えており、AndroidのアクセシビリティツリーをリアルタイムでシリアライズしてXML形式に変換し、レポート内では名前が明かされていない一般的なAIアシスタントに送信します。
このAIツールには、以下のタスクが課されます。
- 指定されたインターフェース要素の中心座標の特定
- 要素の画面上の実際のテキストの判定
- 「SCROLL_DOWN」などのナビゲーション指示の返却
このAI活用型サブシステムにより、RatHatのインターフェース自動化は、固定スクリプトのみに基づく自動化よりも適応性が高くなっています。これにより、操作者がリアルタイムで操作を行う必要なく、遠隔ナビゲーションが可能になっています。
Zimperiumは次のようにコメントしています。「RatHatはAIを使ってデバイスのインターフェースをリアルタイムで的確にナビゲート・制御するため、その動作は従来のスクリプトベースの自動化に比べて適応性が高く、セキュリティソフトウェアによる検知が難しくなっています」
研究者らは、RatHatがアンインストール確認画面を横取りして手順をキャンセルし、偽のエラーメッセージを含む偽のGoogle Playオーバーレイを表示することで、削除の試みを積極的に妨害すると警告しています。
Zimperiumはまた、このマルウェアに組み込まれた複数のアンチ解析技術も指摘しています。APKコンテナの改ざん、肥大化した(61MB)Androidマニフェストファイル、無効なDEX疑似命令などがあり、いずれも解析ツールを混乱させたり動作不能にしたりすることを狙ったものです。
Androidユーザーは、発行元を明確に信頼できる場合を除き、Google Play以外からAPKファイルをダウンロードしないようにすべきです。また、アプリにアクセシビリティ権限を付与することは避け、Play Protectでデバイスを定期的にスキャンすることをお勧めします。