Zimperiumのセキュリティ研究者たちが、認証情報や銀行口座情報の窃取を狙う新種のAndroidマルウェアを発見しました。
研究者たちが「RatHat」と名付けたこのマルウェアは、中国を拠点に活動しているとみられる脅威アクターとの関連が指摘されています。
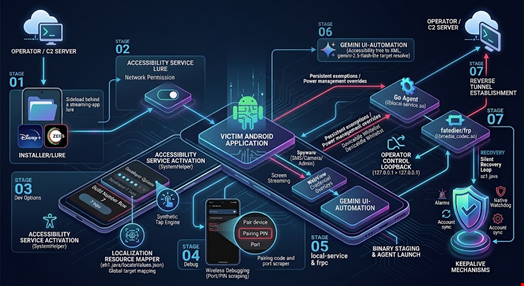
RatHatは、持続的な感染を実現する新しい手法を採用しているほか、生成AIを操作制御に活用している点が特徴です。
RatHatの拡散手法:スミッシング、マルバタイジング、悪質アプリ
RatHatは主に、マルバタイジング(不正広告)で誘導される偽装フィッシングサイト、SMSフィッシング(スミッシング)キャンペーン、サードパーティ製フォーラムを通じて拡散されています。
この悪質なキャンペーンの背後にいる脅威アクターは、これらの経路を利用して被害者を騙し、正規アプリを装ったAndroidパッケージキット(APK)を手動でダウンロードさせています。
悪質アプリが展開されると、2つの暗号化されたアセットにペイロードを格納したドロッパーを通じてRatHatが配布されます。
このドロッパーはネイティブのSessionInstaller APIを悪用し、Androidの制限設定やアクセシビリティサービスの保護機能を回避することで、悪質なペイロードのインストールと、保護されたAPIへのその後のアクセスを可能にしています。
このマルウェアにはさらに、Androidのセキュリティ制御を回避するための4層の解析対策機能と1層のデバッグ対策機能も組み込まれています。
RatHatのアーキテクチャを解説
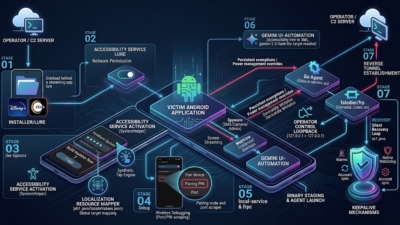
RatHatマルウェアのアーキテクチャは、主に3つの動作部分に分けられます。
- 悪質なAndroidアプリケーション
- Goエージェント(liblocal-service.so)
- FRPクライアント(libmedia_codec.so)
アプリの主な役割は、ユーザーとの主要なインターフェースとして機能し、重要なシステム権限を取得したうえで、感染チェーンの残りの部分を起動することです。
このアプリはスパイウェアとしての機能を備えており、銀行の認証情報、通知内容、二要素認証(2FA)およびワンタイムパスワード(OTP)のキー情報を収集できるほか、画面表示や入力内容のキャプチャも可能です。
Zimperiumのzimベルティームは9月16日に公開したマルウェア分析の中で、この悪質アプリに搭載された特に興味深い機能として、生成AIによるユーザーインターフェース自動化エンジンを挙げています。
実際にRatHatは、対象デバイスのアクセシビリティツリーをリアルタイムでXMLにシリアライズし、研究者らが「世界で最も普及している生成AIアシスタントの一つ」と表現するツールと北京語(標準中国語)でやり取りしています。
このAIツールは、以下のような悪意のない動作に利用されています。
- 合成クリックを実行するために、指定された対象の画面上の中心座標をJSON形式で解決する
- XMLから対象の実際の画面表示テキストを(翻訳せずに)解決する
- SCROLL_DOWNのような自動ナビゲーションコマンドを発行する
研究者たちはレポートの中でどのAIツールが使用されているかを明言していませんが、脅威アクターがGoogleのGeminiのAIモデルを使用していることを示唆する図を提示しています。
zLabsの調査でRatHatの運用者が使用していたプロンプトは、脅威アクターが中国を拠点としている可能性を示す最も有力な手がかりとなっています。
Goエージェントは、アプリレベルのセキュリティ制限を回避するためにローカルのADBシェルコンテキスト経由でコマンドを実行する、特権を持つC2(コマンド&コントロール)実行主体です。
バッテリー最適化やDozeモードからのアプリの除外、バックグラウンド実行の優先度引き上げ、(セキュリティアプリなど)他のパッケージの無効化や削除といった重要なシステムレベルのタスクを担うほか、C2サーバーからFRPクライアントの設定情報を取得する役割も果たしています。
最後にFRPクライアントは、感染したデバイスから攻撃者のC2サーバーへと永続的かつ安全なリバーストンネルを確立します。その唯一の目的は、デバイスのADBデーモンへの継続的なリモートアクセスを攻撃者に提供することであり、マルウェア本体の機能とは独立して任意のコマンドを実行できる汎用バックドアとして機能します。
zLabsのレポートは「RatHatの多層構造、ライフサイクル外で動作するデーモンへの依存、そしてリアルタイムの生成AI意思決定ループの活用は、従来のシグネチャベースのモバイルセキュリティ制御では不十分であることを示している」と指摘しています。
翻訳元: https://www.infosecurity-magazine.com/news/rathat-android-malware-ai-steal/