Mantax Otax Androidマルウェアはメッセージ、PIN、ファイルを窃取し、画面を監視するほか、ランサムウェアや嫌がらせ機能を使って被害者に身代金の支払いを迫ります。
新種のAndroidマルウェアが、ランサムウェアとスパイウェアの機能を組み合わせ、被害者が支払いに応じるまで責め立てる手口を使っていることがわかりました。
Zimperiumのセキュリティ研究者らがこのマルウェアを発見し、「Mantax Otax」と命名しました。攻撃者は侵害した1台のデバイスに対し、複数の手口で悪用できるようになります。研究者らによると、このマルウェアはSMSメッセージ(ワンタイムパスワードを含む)を収集し、WhatsAppやTelegramとやり取りし、画面や写真を撮影し、デバイスやユーザーに関する情報を収集できるとしています。
ランサムウェア機能は攻撃者にもう一つの圧力手段を与えます。Zimperiumによると、このマルウェアはAndroid 9以前が稼働するデバイス上のファイルを暗号化できる一方、Android 10以降ではスコープドストレージによりアクセス可能なファイルが大幅に制限されるといいます。ただし、新しいデバイスであっても、監視やクレデンシャル窃取、画面ブロック機能による被害を受ける可能性はあります。
Zimperiumが解析したサンプルの一部は、サードパーティのファイル共有サービスを通じて悪意あるAPKとして配布されていました。研究者らは、攻撃者がフィッシングやソーシャルエンジニアリングを使って被害者にマルウェアをインストールさせ、強力な権限を承認させようとしているとみています。研究者らは、確認された今回の攻撃活動をインドネシアの脅威アクターに関連付けています。
多機能Androidマルウェアの手口の内側
Mantax Otaxは、多くのAndroidマルウェア攻撃と同様、被害者をだましてGoogle Play以外から悪意あるAPKをインストールさせるところから始まります。
インストールされると、マルウェアはまずデバイス管理者権限を要求し、その後Androidのアクセシビリティ機能へのアクセスを含む一連の機密権限を段階的に取得していきます。アクセシビリティ機能を取得することで、デバイスに対するはるかに広範な制御が可能になります。
権限が付与されると、マルウェアはGitHubリポジトリから稼働中のコマンド&コントロール(C2)ドメインを取得し、そのアドレスをキャッシュします。続いて、感染したデバイスをC2サーバーに登録し、固有のデバイスID、Androidバージョン、位置情報、携帯電話事業者情報などを送信します。これにより、攻撃者はマルウェアのC2インフラを使ってスマートフォンに指示を送り返せるようになります。
こうした制御によって、マルウェアの監視機能への道が開かれます。Mantax OtaxはSMSメッセージや通知を収集し、連絡先や通話履歴を盗み、デバイスの位置情報を追跡し、ブラウザ履歴を調べ、ファイルやメディアを抜き出すことができます。また、アクセシビリティ機能を悪用してWhatsAppやTelegramといったメッセージアプリとやり取りすることも可能です。
研究者らはさらに、Mantax OtaxがAndroidのMediaProjection APIを悪用してスクリーンショットを撮影し、画面を録画して、その内容を攻撃者にストリーミング配信することも確認しています。これとは別に、このマルウェアはデバイスの前面または背面カメラを使って密かに写真を撮影することもできます。
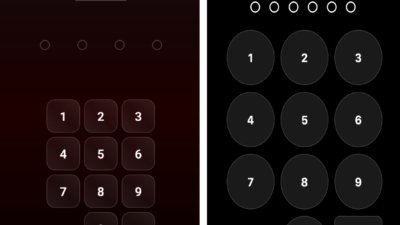
さらにこのマルウェアは、偽のロック画面を表示してユーザーのロック画面PINを取得することもでき、攻撃者に情報へのアクセスと制御維持のための新たな手段を与えます。
特に古いAndroidデバイスは、ランサムウェア機能の被害を受けやすく、マルウェアが元のファイルを暗号化・削除し、被害者の手元には.encファイルと身代金要求メッセージだけが残されます。
攻撃者が使用するFirebaseサーバーの設定不備により、研究者らは暗号化後に何が起きるかを珍しく垣間見ることができました。Mantax Otaxは被害者のデバイスに画面上のチャットインターフェースを強制的に表示させ、身代金交渉のために被害者と攻撃者を直接つなぐチャネルを作り出します。Zimperiumによると、このチャット機能はFirebaseによって支えられていたとのことです。
新しいバージョンのマルウェアは、しつこいダイアログ表示、タッチ操作の妨害、不快なオーバーレイ表示、画面ブロックなどによって被害者を苦しめます――これは身代金の支払いを迫るための手段とみられます。
つまりこのマルウェアは、被害者のデバイスを使いにくく――時には恐怖を感じさせるほどに――するための複数の手段を攻撃者に与えているのです。
Androidユーザーへの推奨対策
Zimperiumによると、同社のモバイル脅威防御製品およびアプリケーション保護製品は、解析されたMantax Otaxのサンプルを検知できるとしています。
デバイス管理者権限やアクセシビリティ権限をマルウェアに与えてしまうと、攻撃者にスマートフォンへの広範な制御を許すことになるため、予防が特に重要です。
- Playストア以外からのAPKインストールは避けること。
- Androidのアクセシビリティ権限は、アプリにデバイスへの広範な制御を与える可能性があります。信頼できる、明確かつ正当な必要性があるアプリにのみ付与すること。
- Androidとセキュリティパッチを常に最新の状態に保ち、Google Play Protectを有効にしたままにし、アプリの権限を定期的に見直すこと。
感染が疑われる場合は、スマートフォンをインターネットから切断し、パスワードや銀行口座情報を入力せず、別の信頼できるデバイスを使って重要なパスワードを変更し、二要素認証を有効にしてください。デバイスの保護やリセットについては、端末メーカー、携帯電話事業者、または資格を持つセキュリティ専門家に相談してください。
関連記事: 別のAndroidマルウェアキャンペーンでは、ソーシャルエンジニアリング、リモートデバイス制御、NFC技術を組み合わせ、数分のうちに銀行詐欺を実行する手口が確認されています。
翻訳元: https://www.esecurityplanet.com/cybersecurity/news-mantax-otax-android-malware-apac-indonesia/