Androidランサムウェアはもはやファイルをロックするだけの存在ではなくなりました。Mantax Otaxは感染したスマートフォンをスパイ道具と、持ち主への圧力手段へと同時に変貌させます。Zimperiumはこのマルウェアについて解説しており、古いバージョンのAndroidでデータを暗号化するだけでなく、SMSやワンタイムコードを傍受し、画面を録画し、持ち主に気づかれることなく両方のカメラで写真を撮影すると報告しています。ZimperiumのMantax Otaxに関する分析では、このキャンペーンの全容が詳しく説明されています。
拡散方法と定着の手口
Mantax Otaxはサードパーティのファイル共有サイト、メッセンジャー上のリンク、フィッシングメッセージを通じてAPKとして配布されます。インストール後、このプログラムはデバイス管理者権限や、SMS・連絡先・音声・画像へのアクセスを要求し、続けてアクセシビリティサービスの取得を試みます。このサービスにより他のアプリのインターフェースと連携できるようになり、遠隔操作の幅が広がります。
古いAndroidを狙う暗号化機能
この暗号化機能は、Android 9以前の古いバージョンにおいて特に危険です。Mantax Otaxは感染した端末ごとに個別のAES鍵を取得し、文書・アーカイブ・データベース・メディアファイル・暗号鍵を再帰的に探し出したうえで元ファイルを削除し、拡張子.encの暗号化済みコピーを保存します。Android 10以降ではScoped Storageによって共有ストレージへのアクセスが大幅に制限されています。
暗号化の成否にかかわらず作動する監視機能
スパイウェア機能は暗号化の成否に依存しません。Mantax Otaxは通知や受信SMSを監視し、連絡先、通話履歴、ブラウザ履歴、Googleアカウント情報、ギャラリー内のファイルを収集します。またこのマルウェアはWhatsAppのやり取りやTelegramの認証情報の抽出も試み、MediaProjectionを通じてスクリーンショットを撮影し、MP4動画を記録するとともに、ほぼリアルタイムで画面映像を送信します。
圧力を強める第2バージョン
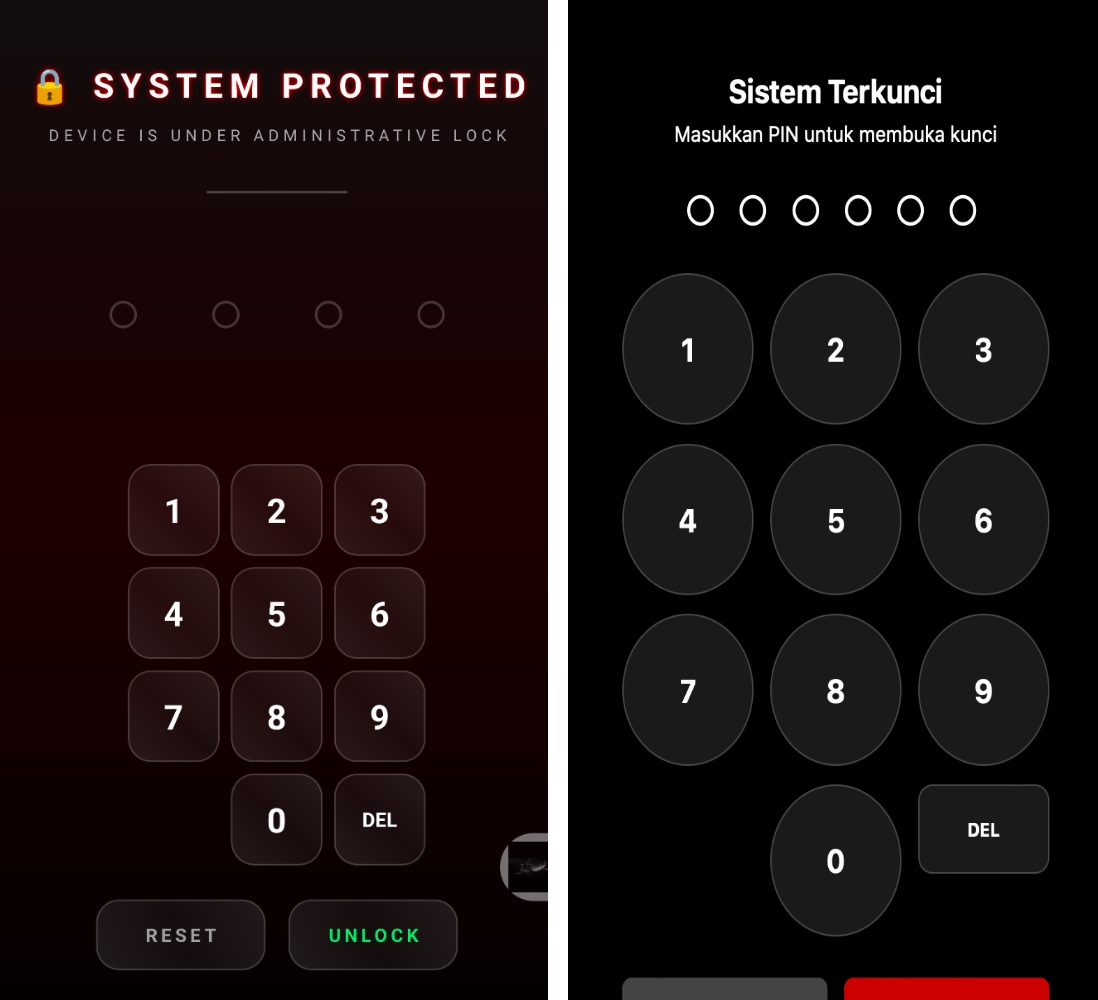
攻撃者はロック画面を差し替え、入力されたPINコードを傍受することができます。Mantax Otaxの第2バージョンでは、新たな強要手段が追加されました。WebSocket経由のコマンドによってアプリやタッチ操作をブロックし、画面をウィンドウで埋め尽くし、全画面表示の動画や画像を起動し、音声合成機能を使って指定したテキストをスマートフォンに強制的に読み上げさせます。暗号化後には、身代金交渉用のチャットが表示されます。
柔軟なインフラとインドネシアへの標的化
Mantax Otaxは、コマンドサーバーの現在のドメインをGitHubのリポジトリから取得するため、攻撃者はAPKを更新することなくアドレスを変更できます。第1バージョンではコマンドにFirebaseを使用していましたが、新バージョンではWebSocketに切り替えられました。言語的な特徴や発見されたファイルから、Zimperiumはこのキャンペーンが主にインドネシアの標的に関連していると結論づけています。同社は感染件数に関するデータは公表していません。
身を守るための対策
今回の発表では、見知らぬメッセージやサードパーティのファイル共有サイトからAPKをインストールしないこと、また身元不明のプログラムに管理者権限やアクセシビリティ、SMS・カメラ・画面キャプチャへのアクセスを許可しないことが推奨されています。感染の疑いを少しでも持った時点で、スマートフォンをネットワークから切断し、機密性の高い権限を見直すのが最善です。マルウェアにパスワードやコードを見られた可能性がある場合は、必ずクリーンな端末から変更してください。
翻訳元: https://meterpreter.org/mantax-otax-android-ransomware/