
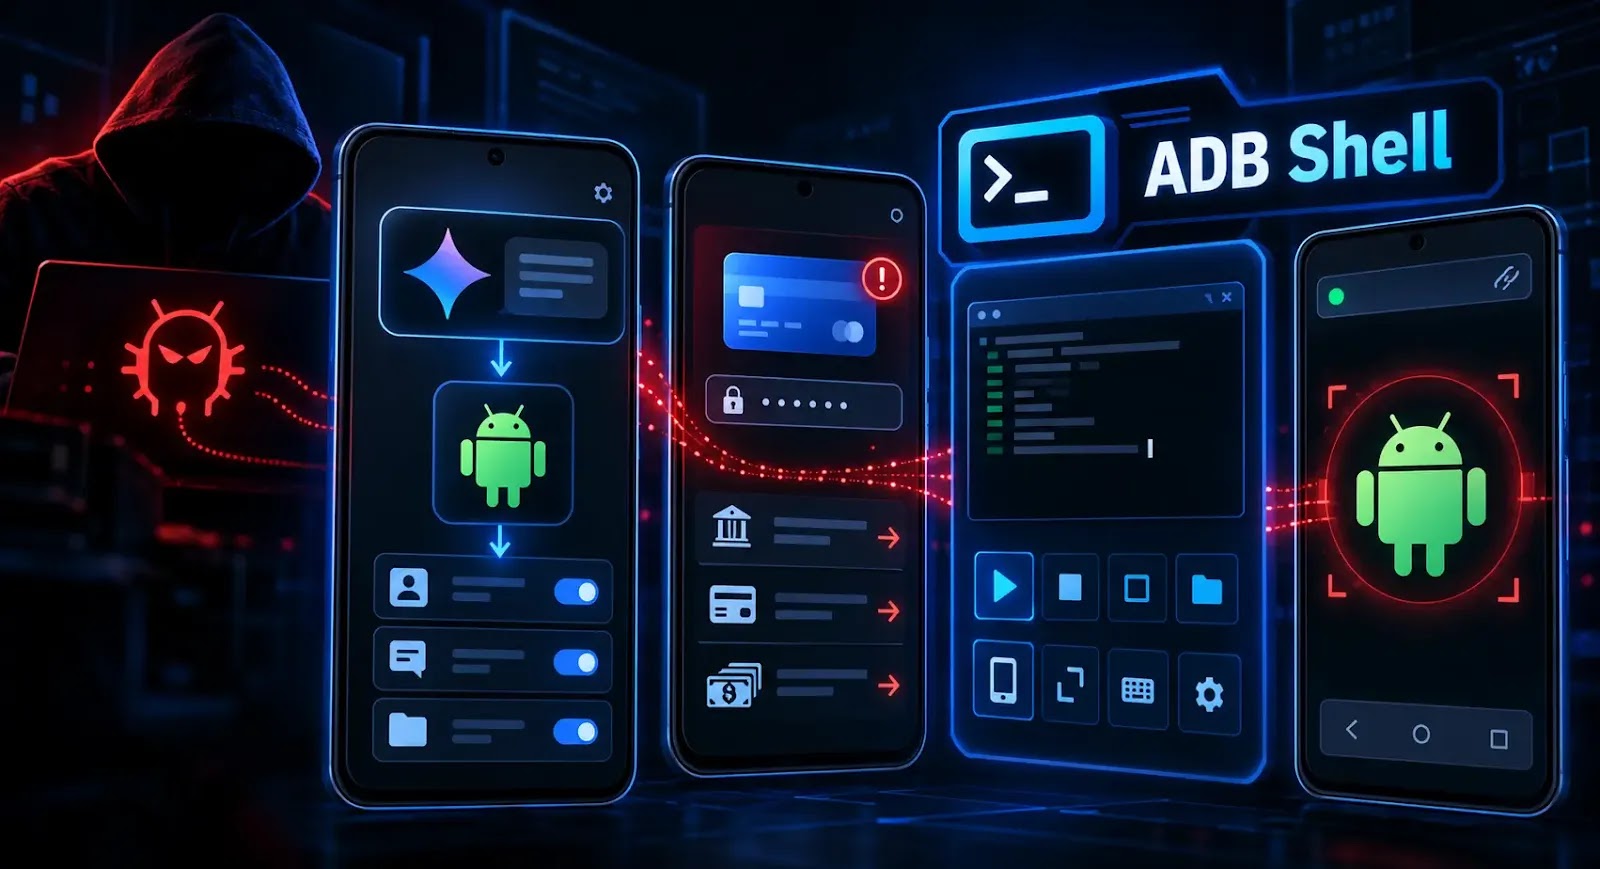
Android向けバンキングトロイの木馬「RATHat」、Gemini AIとADBシェルを悪用して端末を乗っ取る
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。 「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンド
Zimperium zLabsが発見した「RedHat」は、AIアシスタントを搭載した中国発のAndroidバンキング型トロイの木馬AIが画面レイアウトをリアルタイムで解析し、認証情報の窃取やアプリの改修回避を可能にするサードパーティ製アプリストア、SNS、不正広告、SMSを通じて拡散し、アンインストール操作もブ
AIを活用したサブシステムを搭載し、遠隔操作者が侵害したデバイスをナビゲートするのを支援する新たなAndroidマルウェア「RatHat」が発見されました。 Zimperium zLabsの研究者はこのマルウェアを分析し、中国語で書かれたLLMプロンプトを発見したことから、中国を拠点とする脅威アクターとの関連があると
Zimperiumのセキュリティ研究者たちが、認証情報や銀行口座情報の窃取を狙う新種のAndroidマルウェアを発見しました。 研究者たちが「RatHat」と名付けたこのマルウェアは、中国を拠点に活動しているとみられる脅威アクターとの関連が指摘さ
Mantax Otax Androidマルウェアはメッセージ、PIN、ファイルを窃取し、画面を監視するほか、ランサムウェアや嫌がらせ機能を使って被害者に身代金の支払いを迫ります。 新種のAndroidマルウェアが、ランサムウェアとスパイウェアの機能を組み合わせ、被害者が支払いに応じるまで責め立てる
Androidランサムウェアはもはやファイルをロックするだけの存在ではなくなりました。Mantax Otaxは感染したスマートフォンをスパイ道具と、持ち主への圧力手段へと同時に変貌させます。Zimperiumはこのマルウェアについて解説しており、古いバージョンのAndroidでデータを暗号化するだ

Zimperium、インフォスティーラー・RAT・バックドア・ランサムウェアを融合させたAndroidマルウェア「Mantax Otax」を発見サードパーティ製ストアやSNS、フィッシング経由のAPKで配布。旧バージョンのAndroidが特にリスク大大量のデータを窃取し遠隔監視を可能にした後、AESでファイルを暗

インドネシアの脅威アクターとの関連が指摘されているこのマルウェアは、ファイルを暗号化する前に機密データを窃取し、内蔵のチャット機能を通じて身代金の支払いを要求するという、深刻な二重恐喝の脅威を構成します。 このマルウェアは、サードパーティのファイル共有サービス上にホストされた悪意のあるAndroid APKとして配布
Mantax Otaxと呼ばれる新種のAndroidマルウェアが、ランサムウェアとスパイウェアの機能を組み合わせ、ファイルの暗号化や機密データの窃取、さらには被害者へのスパム送信や嫌がらせを行っていることが分かりました。 インドネシアの攻撃者グループは、Google Play以外でホストされている悪意あるAPKを通じ
すべての記事を読み込みました