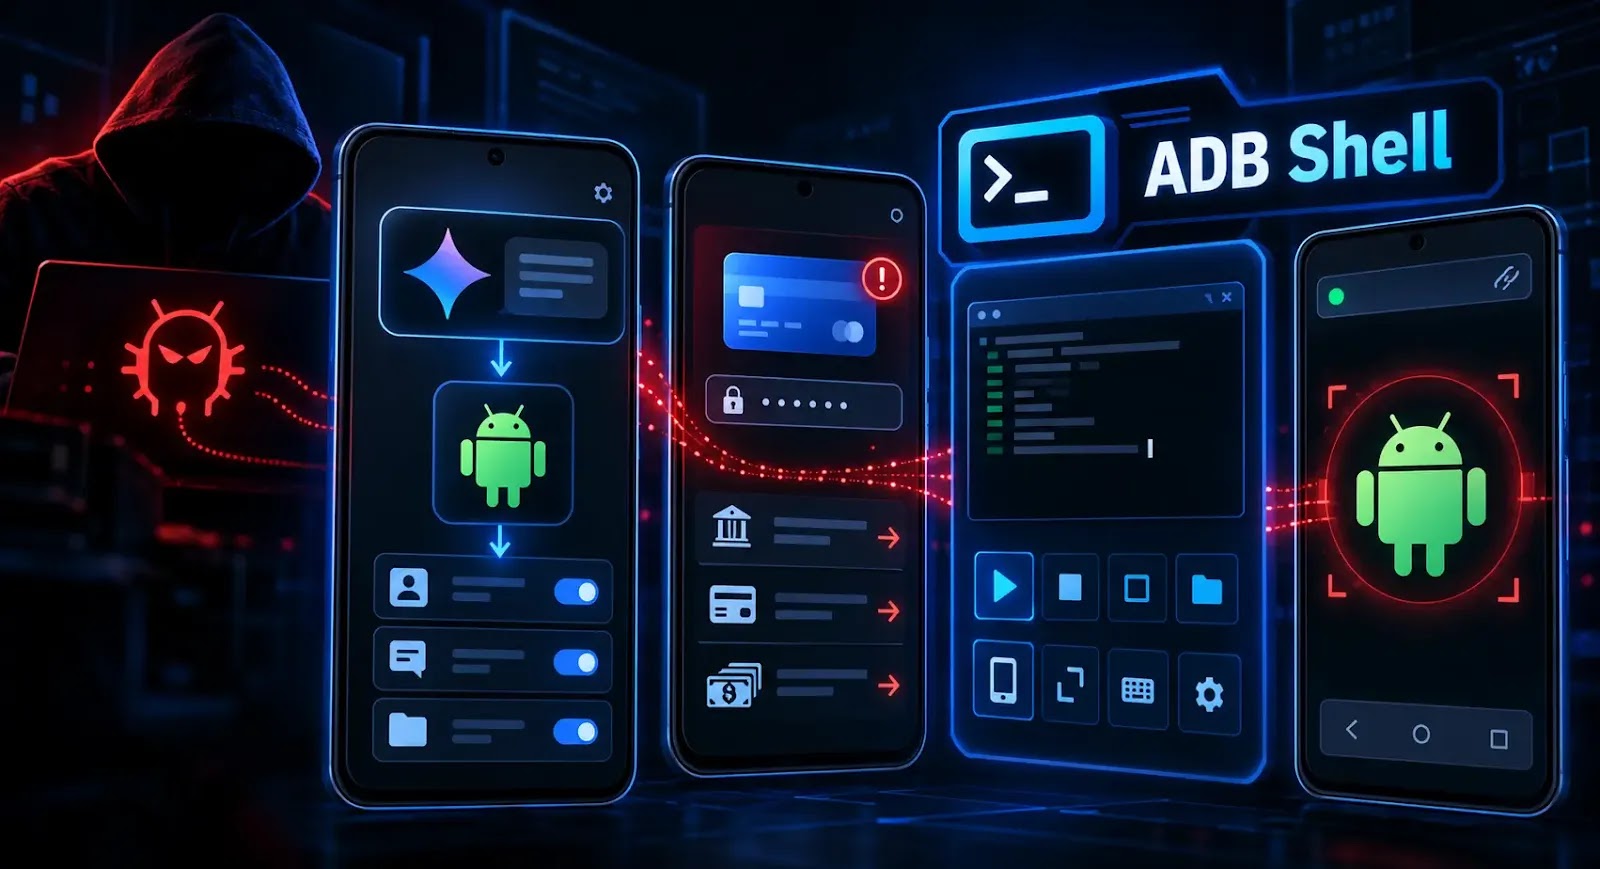
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。
悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービスを展開します。マルウェアは、悪質な広告、SMSフィッシング、偽のダウンロードページを通じて拡散します。
提供された分析で説明されているキャンペーンは、欧州、中南米、東南アジアを標的としています。初期のサンプルは、暗号資産取引アプリやストリーミングアプリを装い、被害者に悪意のあるAPKファイルをインストールさせていました。
従来のバンキングトロイの木馬とは異なり、RATHatは、インストールされたアプリが持つ権限だけに依存しません。ユーザー補助(Accessibility)へのアクセスを悪用し、端末自身のデバッグインターフェースを通じて追加の制御レイヤーを作り出します。
感染の流れは、被害者がユーザー補助サービスへのアクセスを許可することが前提です。続いてRATHatはAndroidの設定画面を操作し、開発者向けオプションとワイヤレスデバッグを有効にして、画面に表示されるペアリングコードを読み取ります。
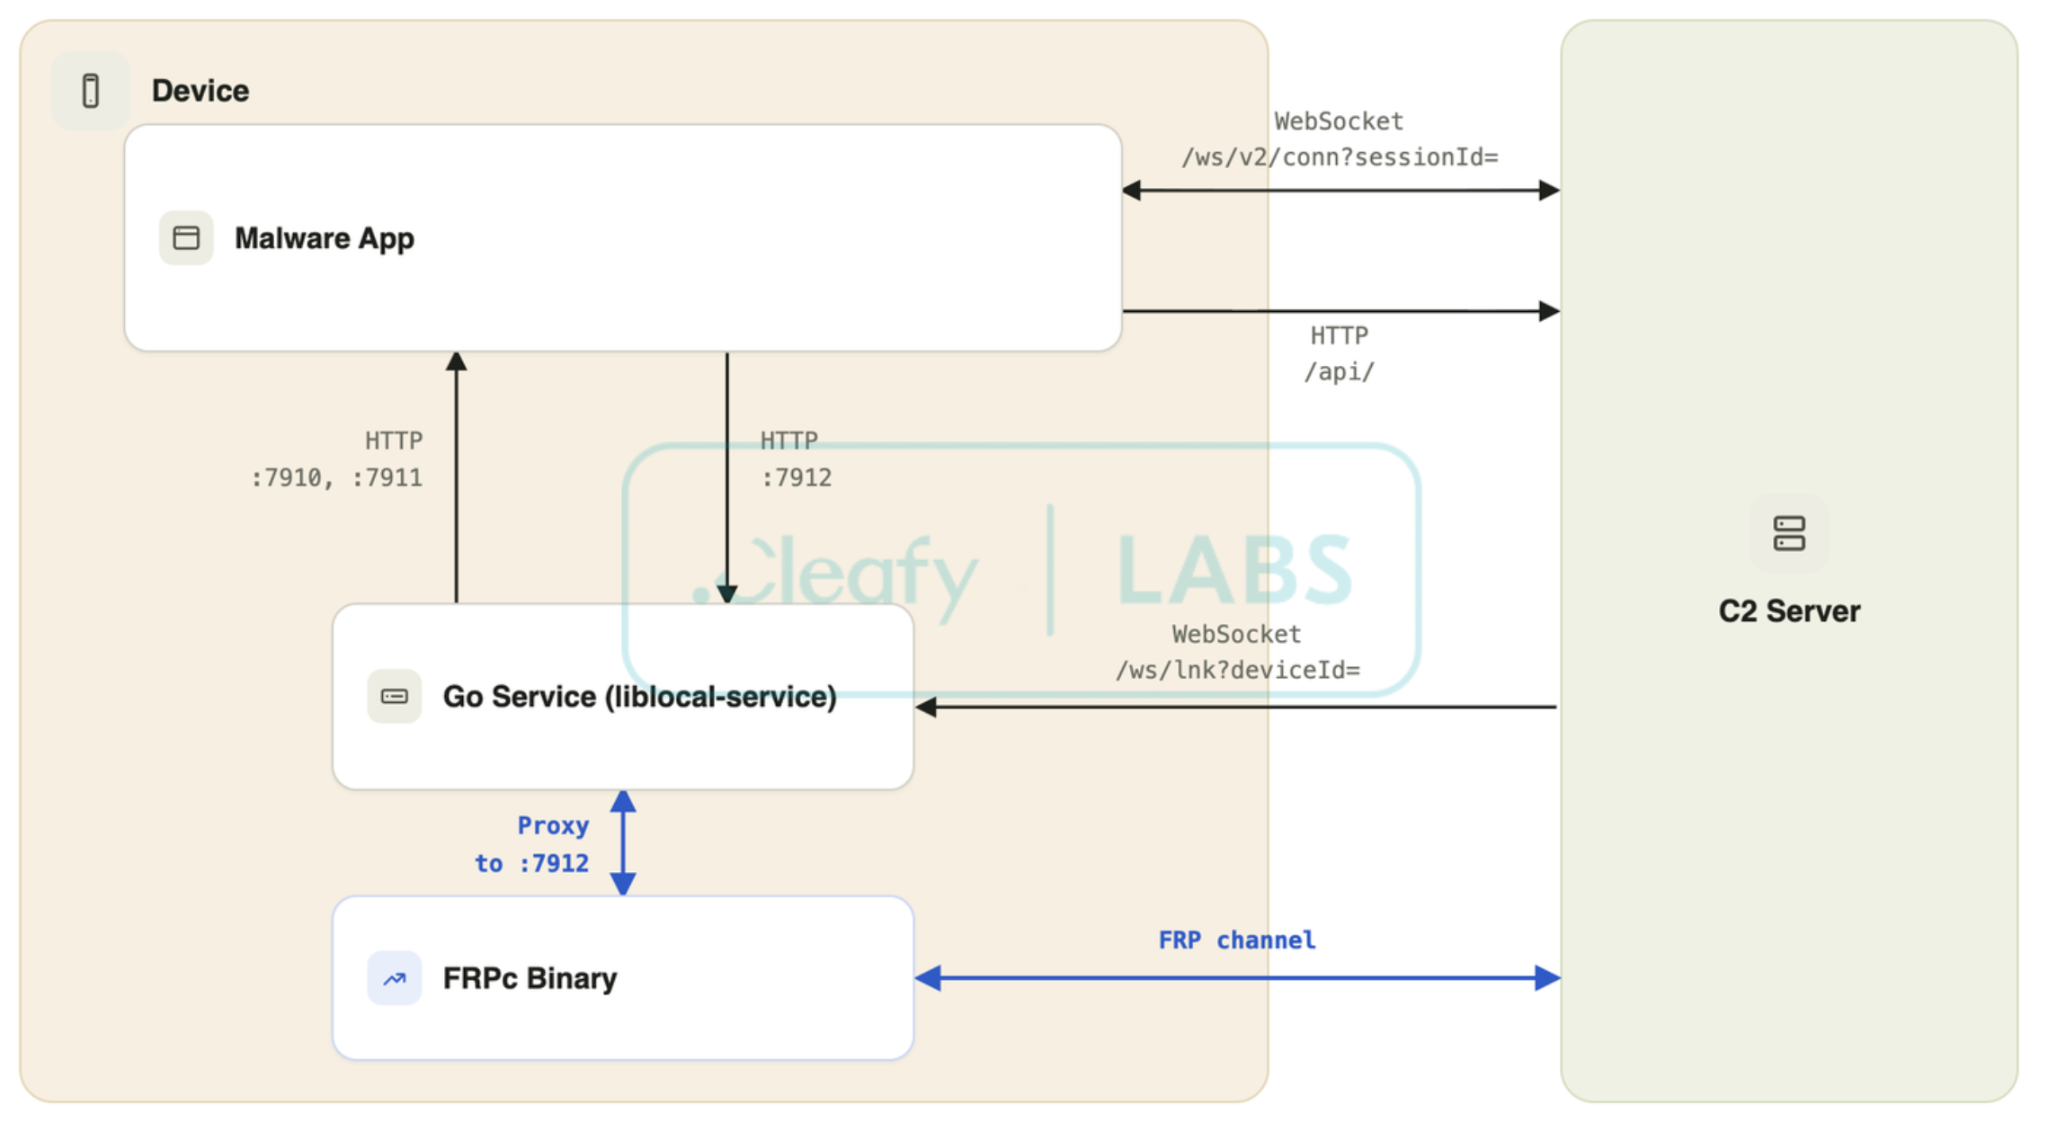
外部のコンピューターを必要とせず、ローカルのADBデーモンとペアリングします。この接続により、AndroidのUID 2000でシェルアクセスが得られます。オペレーターはその後、Go言語製のネイティブサービスを/data/local/tmpに展開できます。
このサービスはアプリとは別に動作し、コマンド&コントロール(C2)インフラとの独自の通信チャネルを維持します。
FRPクライアントがリバーストンネルを構築し、攻撃者は感染した端末へ遠隔から到達できるようになります。悪意のあるアプリを削除しても、稼働中のサービスはすぐには除去されません。
提供された分析によると、このアクセスは次回の再起動まで残る可能性があります。Zimperiumも、アプリを再インストールする仕組みがあることを確認しています。
認証情報の窃取には、バンキングアプリの上に重ねて表示される偽のHTML画面を使います。これらのオーバーレイに入力された情報は、攻撃者に送信されます。そのほかにも、SMSの収集、連絡先へのアクセス、ファイル管理、画面の監視、遠隔でのジェスチャー操作といった機能を備えています。
画面制御のために、ネイティブサービスはminicapとminitouchをダウンロードできます。ただし、提供された分析によると、これらのツールはAndroid 14以降では動作しません。この経路による制御には限界があります。
RATHatは、固定的な自動化処理では見慣れないAndroidのインターフェースや言語上のコントロールを識別できない場合に、Geminiを利用します。実行中のユーザー補助インターフェースツリーをXMLに変換し、コントロールの座標の特定や表示テキストの読み取りをモデルに依頼します。
呼び出しは、マルウェアの設定に保存されたAPIキーを使い、感染端末からGeminiへ直接行われます。これにより、あらかじめ定義したインターフェースのルールが通用しない場合でも、ペアリング処理を適応させることができます。
これとは別に、オペレーター用パネルではAIを使い、盗んだSMSメッセージから銀行の残高を抽出し、感染端末をランク付けしています。こうしたスコアにより、攻撃者はすべての端末を手作業で確認しなくても、価値の高そうな被害者を優先できると、Cleafyは述べています。
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/rathat-hijacks-android-devices/