
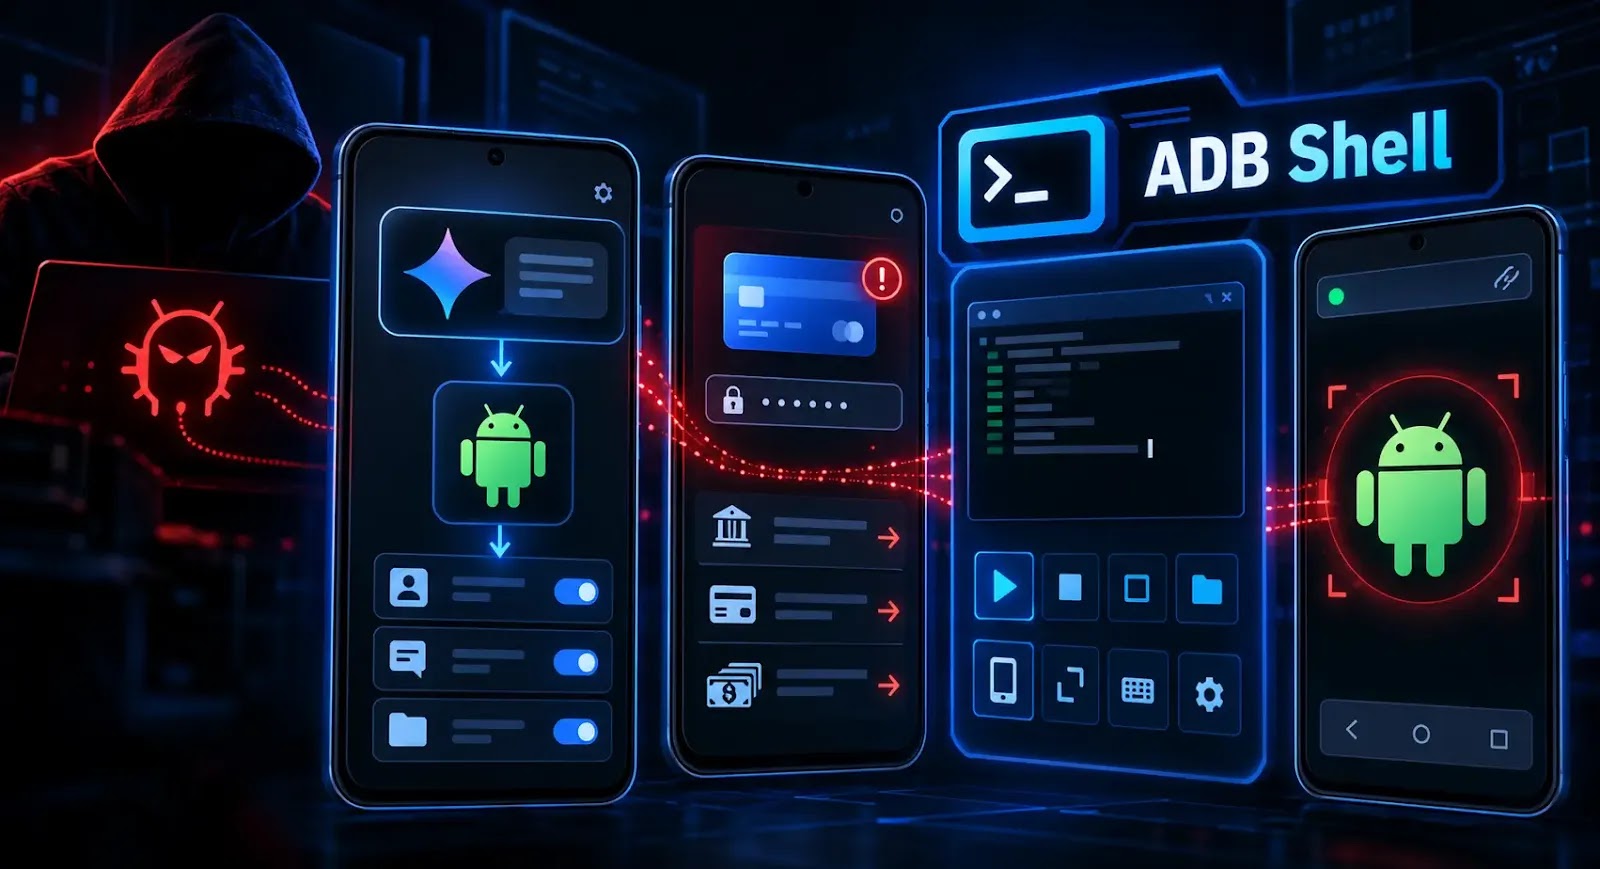
Android向けバンキングトロイの木馬「RATHat」、Gemini AIとADBシェルを悪用して端末を乗っ取る
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
Android向けバンキングトロイの木馬「RATHat」は、Google Gemini AIとAndroid Debug Bridge(ADB)の悪用を組み合わせ、認証情報を盗み出すとともに、攻撃者に遠隔アクセスを許します。 悪意のあるアプリは侵入口として機能し、アプリ本来のライフサイクルとは独立して動作する別サービ
新たに発見されたAndroidバンキング型トロイの木馬「RemControl」が、欧州、中東、カナダにまたがる30以上の金融機関の顧客を標的にしていることが判明しました。 このマルウェアは、偽のGoogle Playページ、Androidユーザー補助サービス(Accessibility Service)の悪用、認証情
「Flying Eagle」と名付けられた新たに解析されたAndroidのリモートアクセス型トロイの木馬(RAT)が、ユーザー補助サービス(Accessibility Services)を悪用して大規模な監視や認証情報の窃取、端末の遠隔操作を可能にしていることが判明しました。この不正プログラムは、偽の公安局(PSB)