Krollが対応したデータ侵害の影響を受けた人のうち、7割近くは外部サプライヤー経由で情報が流出していたことが、同社の『Data Breach Outlook 2026』で明らかになりました。
企業は、情報の保管、取引の処理、ソフトウェアの運用を外部のプロバイダーに頼っています。そうしたプロバイダーの1社で侵害が起きると、複数の組織にまたがる顧客記録が流出するおそれがあります。その中には、自分のデータを預かっている企業の名前すら知らない人も含まれます。
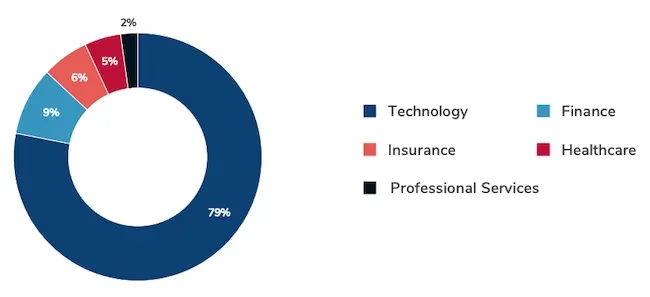
業種別に見た、サードパーティが原因で影響を受けた個人の割合(出典:Kroll)
「過去1年間に当社が対応した主要なインシデントのほとんどで、ベンダー、ソフトウェアサプライヤー、サービスプロバイダーが、最初の侵害と影響を受けた組織とをつなぐ接点になっていました。1件のインシデントが、侵害の起点となった企業と直接取引したことのない企業や個人にまで及ぶことがあります」と、Krollで情報漏えい通知のグローバル責任者を務めるDenyl Green氏は述べています。
テクノロジープロバイダーが侵害の影響範囲を広げる
テクノロジー企業は、侵害事案の6%、影響を受けた個人の60%を占めました。
複数の顧客にサービスを提供するプロバイダーは、さまざまな業界の顧客の記録を保有している場合があります。1社が侵害されると、多くの組織が自社への影響を調査しなければならなくなります。
たとえば、複数の小売企業が、顧客記録の管理に同じプロバイダーを使っているケースが考えられます。そのプロバイダーから情報が盗まれれば、各小売企業に属する情報が流出しかねません。さらに、サプライヤーが顧客のデータの保管や処理を別の企業に委託していれば、下請け業者によって連鎖が延びることもあります。
MOVEitのファイル転送を狙った攻撃は、その一例です。自社でこのソフトウェアを使っていた組織だけでなく、情報の取り扱いにこれを使っていたベンダー経由で被害を受けた組織もありました。
サプライヤーとの関係が調査を複雑にする
サプライヤーで侵害が起きると、顧客企業はそれぞれ、自社の記録が関係しているか、どの情報が流出したか、誰に通知すべきかを確認する必要があります。こうした判断には、侵害を受けたプロバイダーからの証拠が必要になる場合もあります。
影響を受けた個人への連絡責任をめぐっては、調整が必要になることもあります。情報の所有者が1つの組織で、保管しているのが別の組織、侵害を受けたのが下請け業者というケースもあるためです。
回答者の約4割が、侵害対応の意思決定における課題としてベンダーへの依存を挙げました。
顧客に対する通知では、見知らぬサプライヤーがどのようにして自分の情報を入手したのか、何が流出したのか、どう対処すべきかを説明する必要があります。
1件のインシデントが数百件の保険請求につながることも
共有されるプロバイダーは、サイバー保険会社にもリスクをもたらします。同じインシデントの影響を受けた企業から、保険請求が寄せられるためです。
「サプライヤーで1件の侵害が起きただけで、同じプロバイダーを使っているというだけの接点しかない企業から、数十件、場合によっては数百件ものサイバー保険の請求が発生することがあります。こうしたシナリオでは、1つの企業だけが被害を受ける侵害と比べて、サイバー保険の損失が飛躍的に膨らむ可能性があります」と、Krollでサイバー保険業界のグローバル責任者を務めるKatherine Keefe氏は述べています。
同氏によると、引受会社は企業によるサプライヤー管理の状況を調べ、そのサービスが多くの組織にとって単一障害点となりうるプロバイダーを洗い出しています。複数の契約者が影響を受けた場合、保険請求の担当チームはインシデント対応や情報漏えいの通知も調整しなければなりません。
「サイバー保険会社は今や、共通ベンダーへの依存関係を把握することが、1件の侵害が多数の契約者に及ぶリスクを評価し、抑えるうえで不可欠だと認識しています」
翻訳元: https://www.helpnetsecurity.com/2026/10/28/kroll-third-party-data-breaches-insurance-claims-report/