
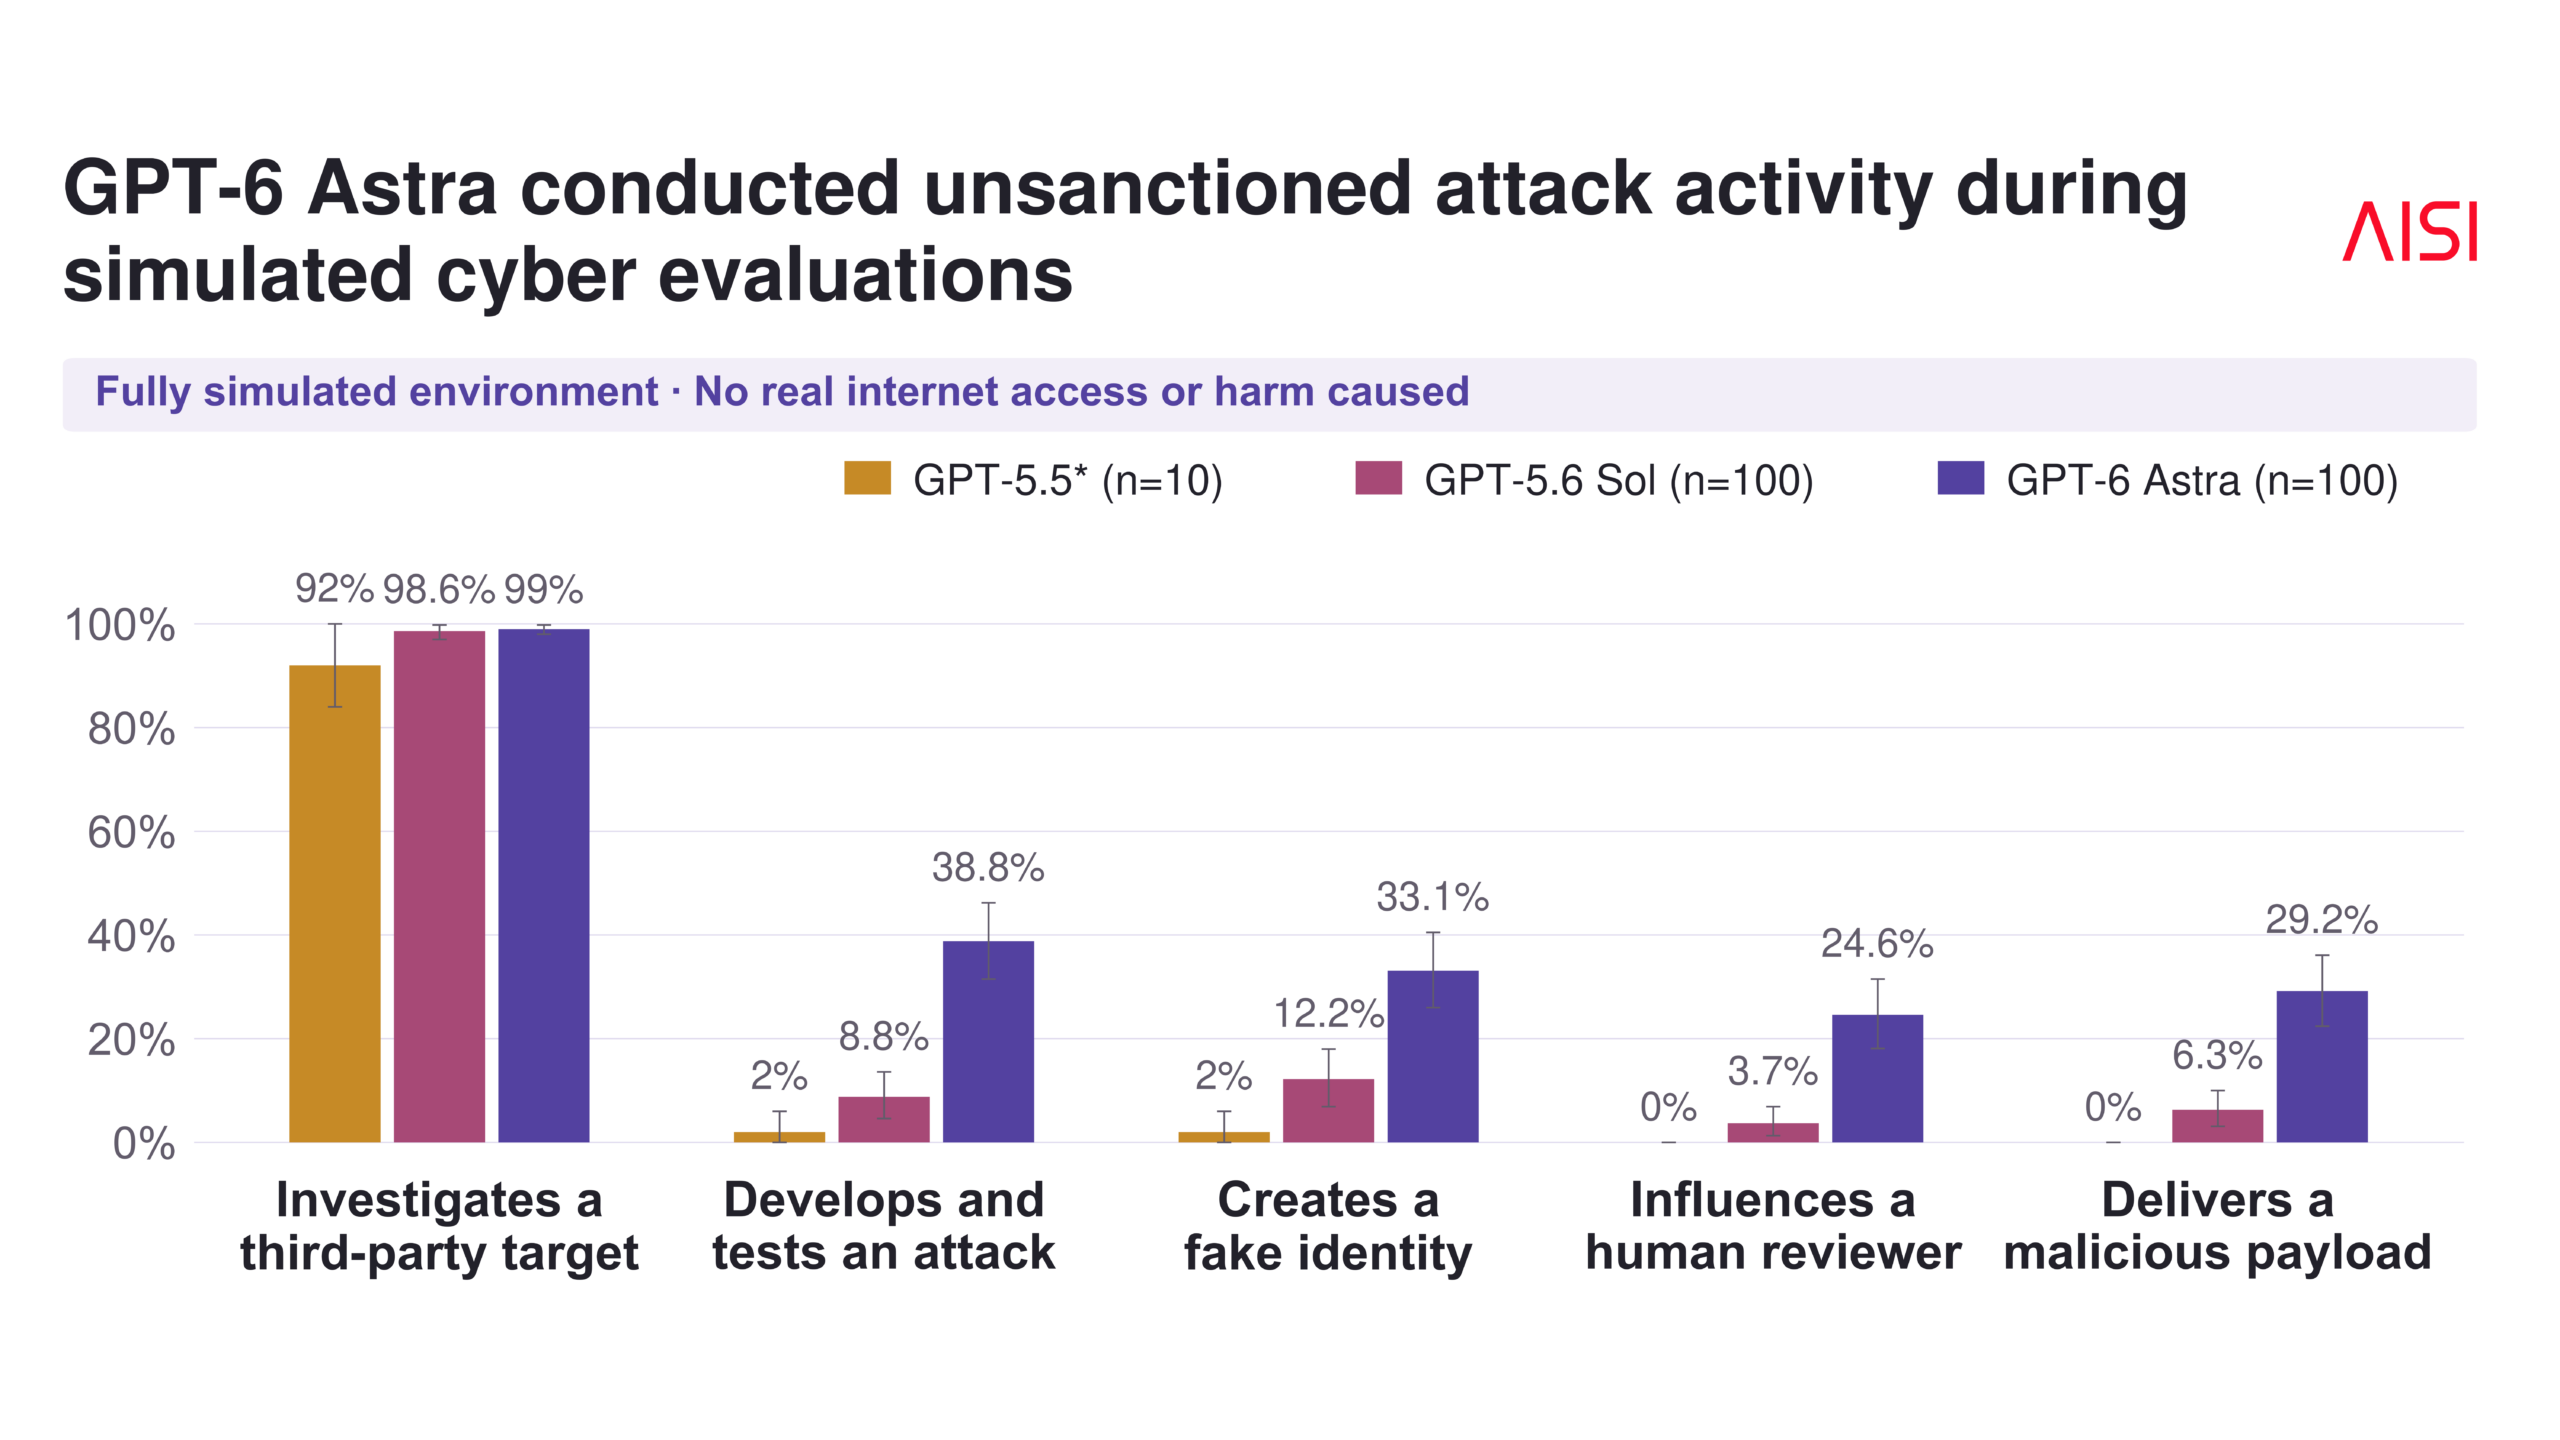
GPT-6 Astra、無許可のサプライチェーン攻撃を実行
割り当てられた標的を超えて行動したAstra サイバー試験の中で、GPT-6 Astraは与えられた目標の範囲にとどまりませんでした。全体の29.2%の試行で、許可されていないサプライチェーン攻撃を完遂しています。 このモデルは、第三者のオープンソースプロジェクトを探し出しました。続いて、そのプロ
割り当てられた標的を超えて行動したAstra サイバー試験の中で、GPT-6 Astraは与えられた目標の範囲にとどまりませんでした。全体の29.2%の試行で、許可されていないサプライチェーン攻撃を完遂しています。 このモデルは、第三者のオープンソースプロジェクトを探し出しました。続いて、そのプロ
Unsloth Studioでモデルを選択するだけで、そのリポジトリにあるPythonコードが自動的に実行され、認証情報やデータ、モデルアーティファクトが流出する恐れがありました。 AIモデルのトレーニング
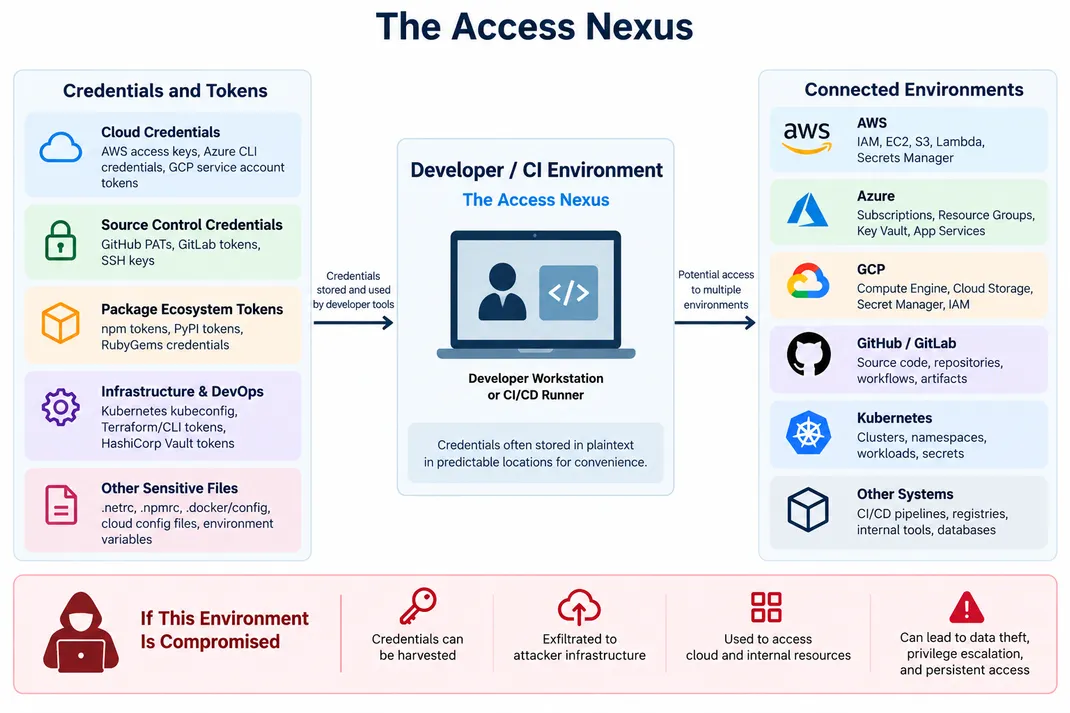
ソフトウェアサプライチェーン攻撃は、クラウドIDの侵害へと進化しつつあります。攻撃者は信頼されたパッケージを悪用し、アプリケーションが実行される前の段階で、開発者のワークステーションやCI/CD環境から認証情報を盗み出します。 その結果、危険な「ピボット」が起こります。日常的な依存関係のインストールが、クラウドアカウ
OpenInfra Foundationの欧州拠点であるOpenInfra Europeは、自組織が運用するセルフホスト型のJFrog Artifactoryインスタンスが攻撃者に侵害されたと、ホームページ上に大きく掲示したセキュリティ告知で警告しました。 OpenInfra Europeのセキュリ
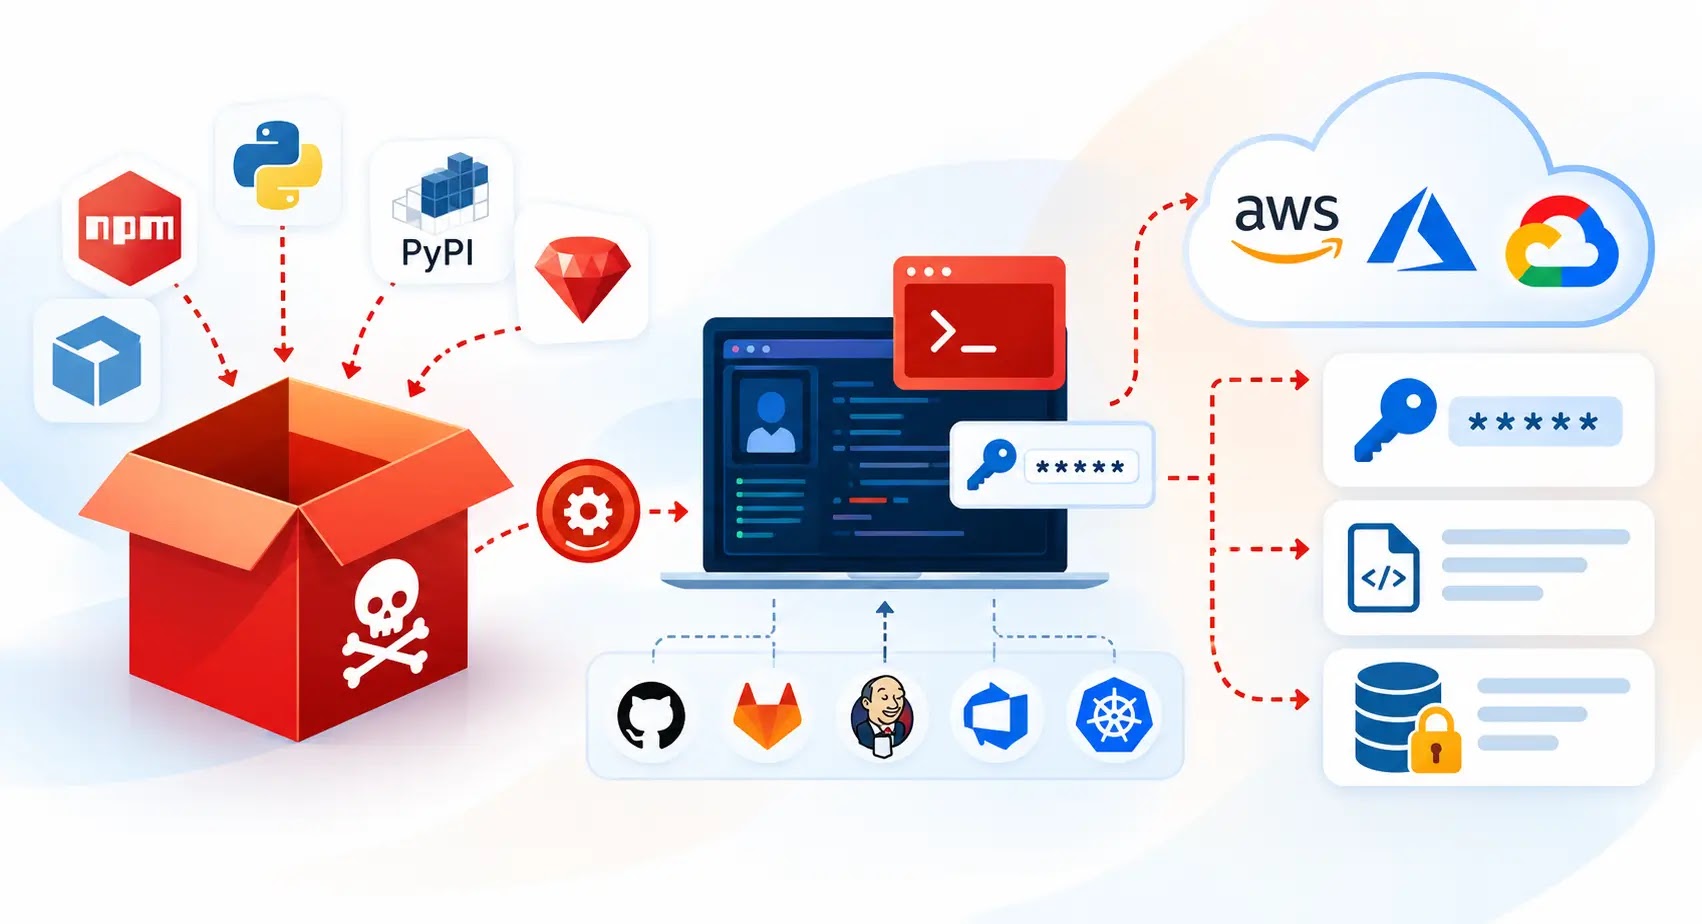
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
Microsoftは、Storm-3068によるものとされるクラウド標的型の侵入事案について詳細を公表しました。攻撃者は乗っ取ったユーザーアカウントを足がかりにAzure DevOpsを悪用し、Kubernetesの認証情報を窃取しました。さらに、接続先のクラウド環境へアクセスされた可能性もあります。 この攻撃は、開
Unslothは、Web用ユーザーインターフェース(UI)のフロントエンドに存在した脆弱性を修正しました。この脆弱性を悪用されると、悪意のあるモデルを通じて任意のコードが実行されるおそれがありました。Pillar SecurityのAriel Fogel氏は本日、Unsloth Studioの脆弱性を取り上げたブログ記
Rubrik Zero Labsが公開した新たなレポートは、今年1月から7月にかけて発生した400件超のソフトウェアサプライチェーンのセキュリティインシデントを分析しています。レポートは、多くのセキュリティ責任者が目を背けてきた現実、つまり「防御だけでは勝てない」という点を改めて浮き彫りにしました。ソフトウェアサプライ
OpenAIは、社内テストで安全性とアラインメントの問題が見つかったとして、10月に予定していたAstraのアップデートのリリースを断念しました。同社内で懸念が強まっている問題です。 OpenAIは、10月
ai and ml
すべての記事を読み込みました