今からおよそ3週間前、私たちはGlassWormを公表しました。これはVS Code拡張機能を標的とした初の自己増殖型ワームで、不可視のUnicode文字を用いて悪意あるコードを隠し、コードエディタ上から文字通り消えて見えなくなるという特徴を持っていました。
2025年10月21日、OpenVSXはこのインシデントについて「完全に封じ込め、収束した」と発表しました。
しかし2025年11月6日、その16日後に、私たちは新たな波のGlassWorm感染を検知しました。さらに3つの拡張機能が侵害され、新たなSolanaブロックチェーン取引が新しいC2エンドポイントを提供していました。攻撃者のインフラは同一のもので、依然として完全に稼働している状態です。
しかし、この話にはさらに深刻な展開があります。私たちは攻撃者のサーバーへのアクセスに成功しました。その中で見つかったものは、実際の被害の広がりを裏付けるものでした。米国、南米、欧州、アジアなど世界各地にわたる被害者の一部リストです。その中には中東の大手政府機関も含まれていました。
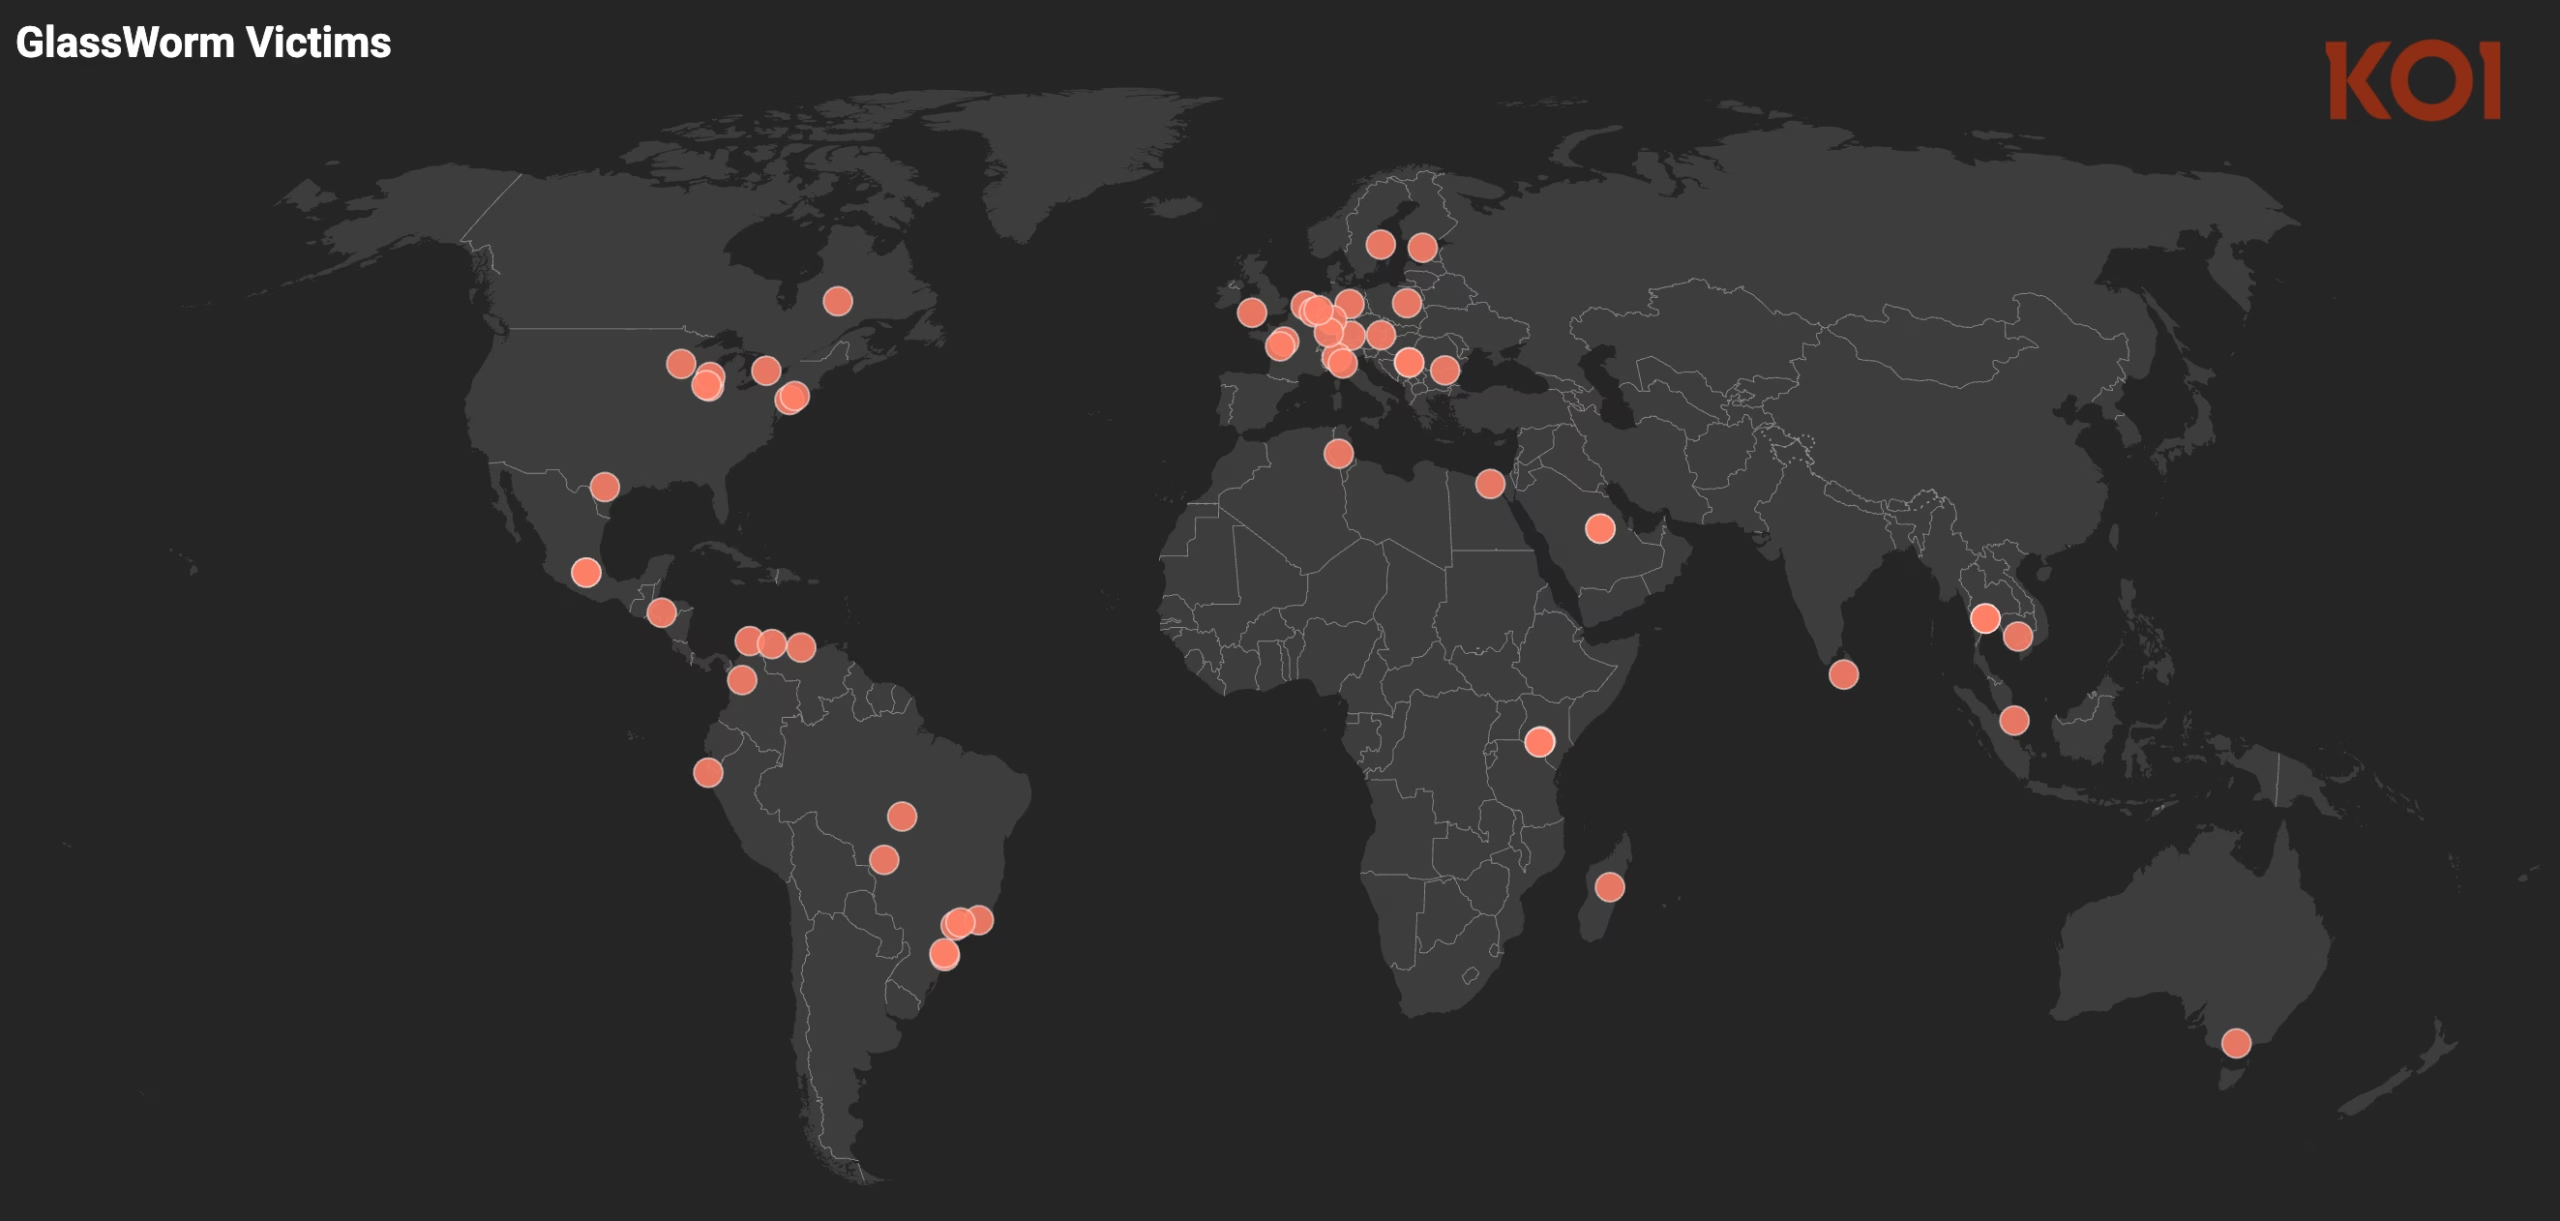
これはもはや、拡張機能が侵害されたという話にとどまりません。実在する被害者が存在し、重要インフラがリスクにさらされており、私たちが警告していた通りに開発者エコシステムを介して拡散を続けるワームの実態です。
しかも影響はOpenVSXだけにとどまりません。開発者からは、GlassWormがGitHubリポジトリにも飛び火し、AIが生成したように見えるコミットを利用して、正当なコード変更に見せかけながら不可視のペイロードを隠しているとの報告が寄せられています。
新たな波:さらに3つの拡張機能が陥落
2025年11月6日、当社のリスクエンジンは、GlassWormと全く同じ特徴を示す3つのOpenVSX拡張機能を新たに検出しました。
- ai-driven-dev.ai-driven-dev(ダウンロード数3,300件)
- adhamu.history-in-sublime-merge(ダウンロード数4,000件)
- yasuyuky.transient-emacs(ダウンロード数2,400件)
この波だけによる影響は、追加で約10,000件の感染に上ります。
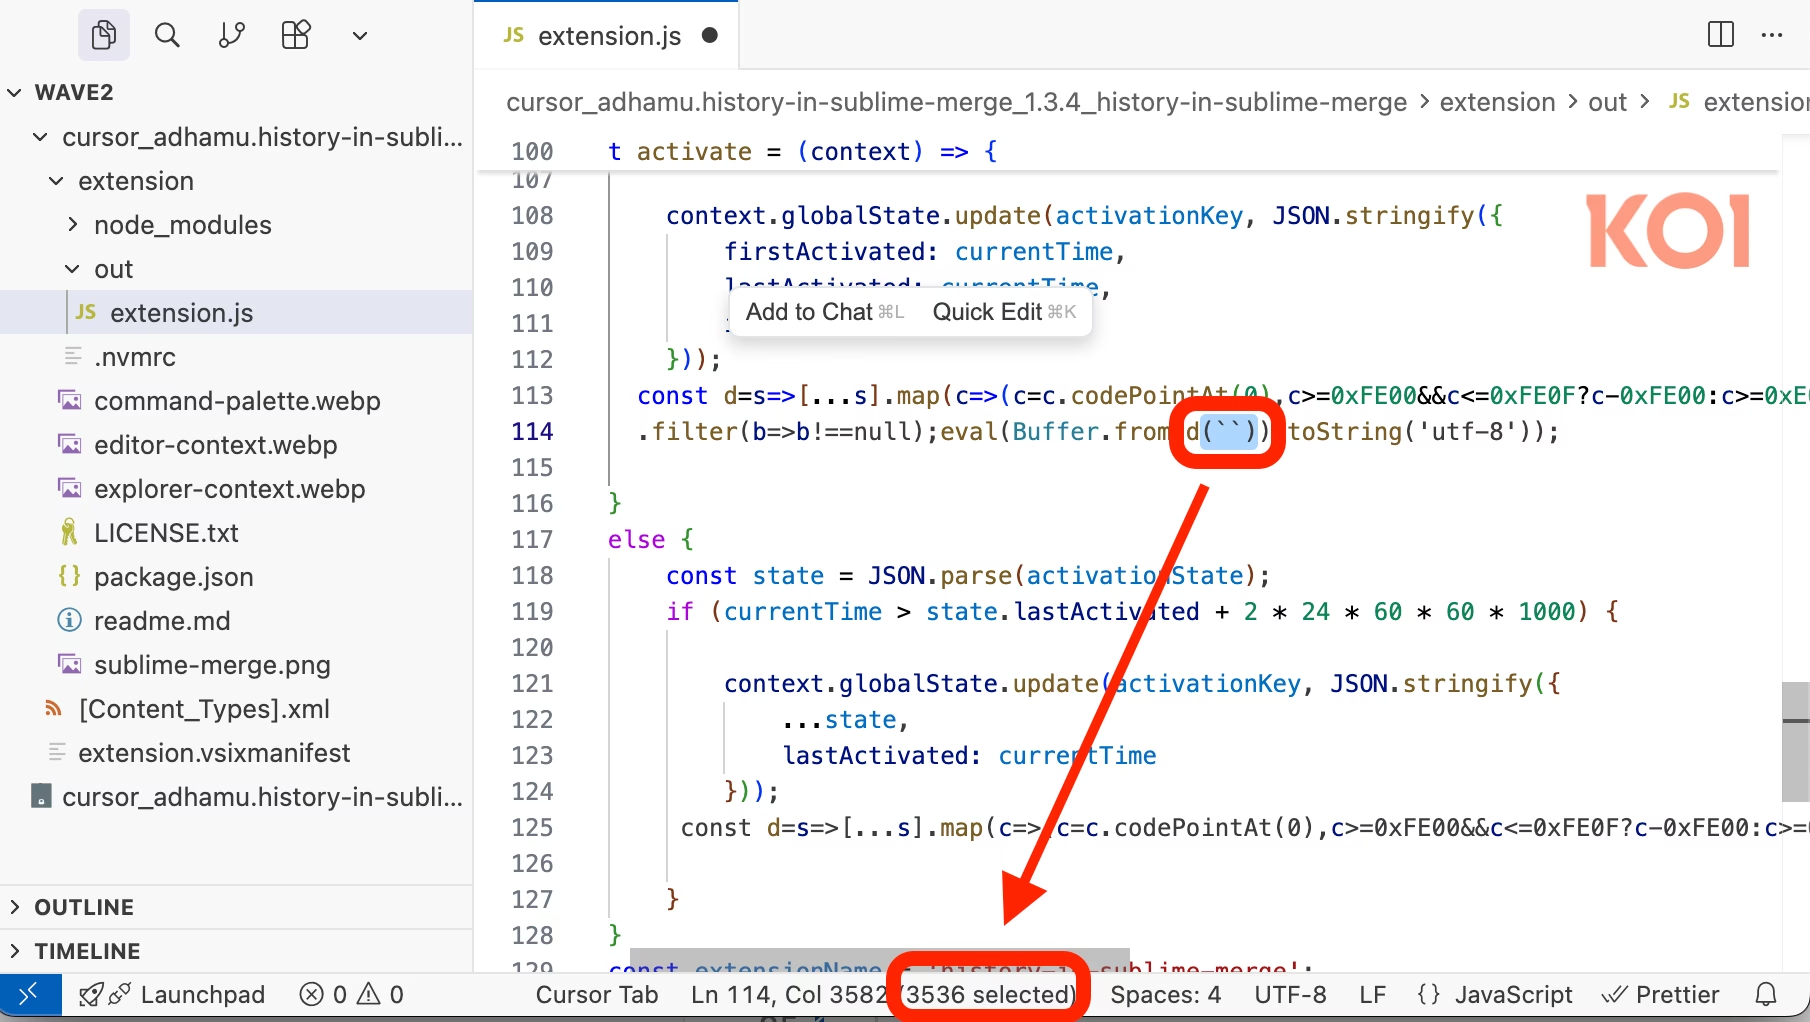
これら3つの拡張機能にはいずれも、当初の分析で報告したものと非常によく似た、不可視のUnicodeマルウェアが含まれています。悪意あるコードは今なお文字通りコードエディタ上では見えない状態です。印字不可能なUnicode文字としてエンコードされており、人の目には空白として映る一方、インタプリタに対してはJavaScriptとして実行されます。
攻撃者はSolanaブロックチェーンに新たな取引を投稿し、次段階のペイロードをダウンロードするための更新済みC2エンドポイントを提供しました。これはブロックチェーンベースのC2インフラの強靭さを示すものです。ペイロードサーバーが停止させられても、攻撃者はごくわずかなコストで新たな取引を投稿するだけで、感染済みのすべてのマシンが自動的に新しい場所を取得できてしまうのです。
注目すべき点として、Solana上の取引自体は新しいものですが、C2サーバーおよび窃取データの送信先サーバーは、当初の分析から変わっていません。
- 199.247.10.166(主要C2サーバー)
- 199.247.13.106:80/wall(データ送信先エンドポイント)
私たちが1か月前に報告したインフラは、今なお稼働を続けています。今もペイロードを配信し、今も窃取した認証情報を収集し続けているのです。
サーバー内部への侵入:攻撃者のサーバーから明らかになったこと
ここから、私たちの調査は予想外の展開を見せます。
匿名を希望する独立系セキュリティ研究者からの情報提供を受け、私たちは攻撃者が誤ってサーバー上にエンドポイントを公開状態のまま放置していたことを発見しました。私たちはこの隙を突いて、攻撃者のインフラからデータを取得しました。
そして、そこで発見したのです。被害者の一部リストを。
被害者のプライバシー保護、および本件が現在進行中の法執行機関の捜査対象となっていることから、具体的な名称や識別情報を公開することはできません。しかし、私たちが目にした内容についてはお伝えできます。
- 米国、南米、欧州、アジアにまたがる被害者
- 中東の政府機関
- 数十に及ぶ個人開発者や組織
これらは架空の被害者ではありません。実在する組織であり、実在する人々です。彼らの認証情報は窃取され、彼らのマシンは犯罪目的のプロキシインフラとして利用されている可能性があり、社内ネットワークがすでに侵害されている可能性もあります。
しかし、そのサーバーにはさらに別のものが残されていました。攻撃者自身のキーロガーのデータです。テスト用インフラの名残なのか、運用上の不手際なのかは定かではありませんが、私たちは攻撃者の特定作業を大きく前進させる情報を入手しました。
- 攻撃者はロシア語話者であること
- インフラの一部として、オープンソースのブラウザ拡張機能向けC2フレームワークであるRedExtを使用していること
- 複数の暗号資産取引所やメッセージングプラットフォームにおける攻撃者のユーザーIDを把握していること
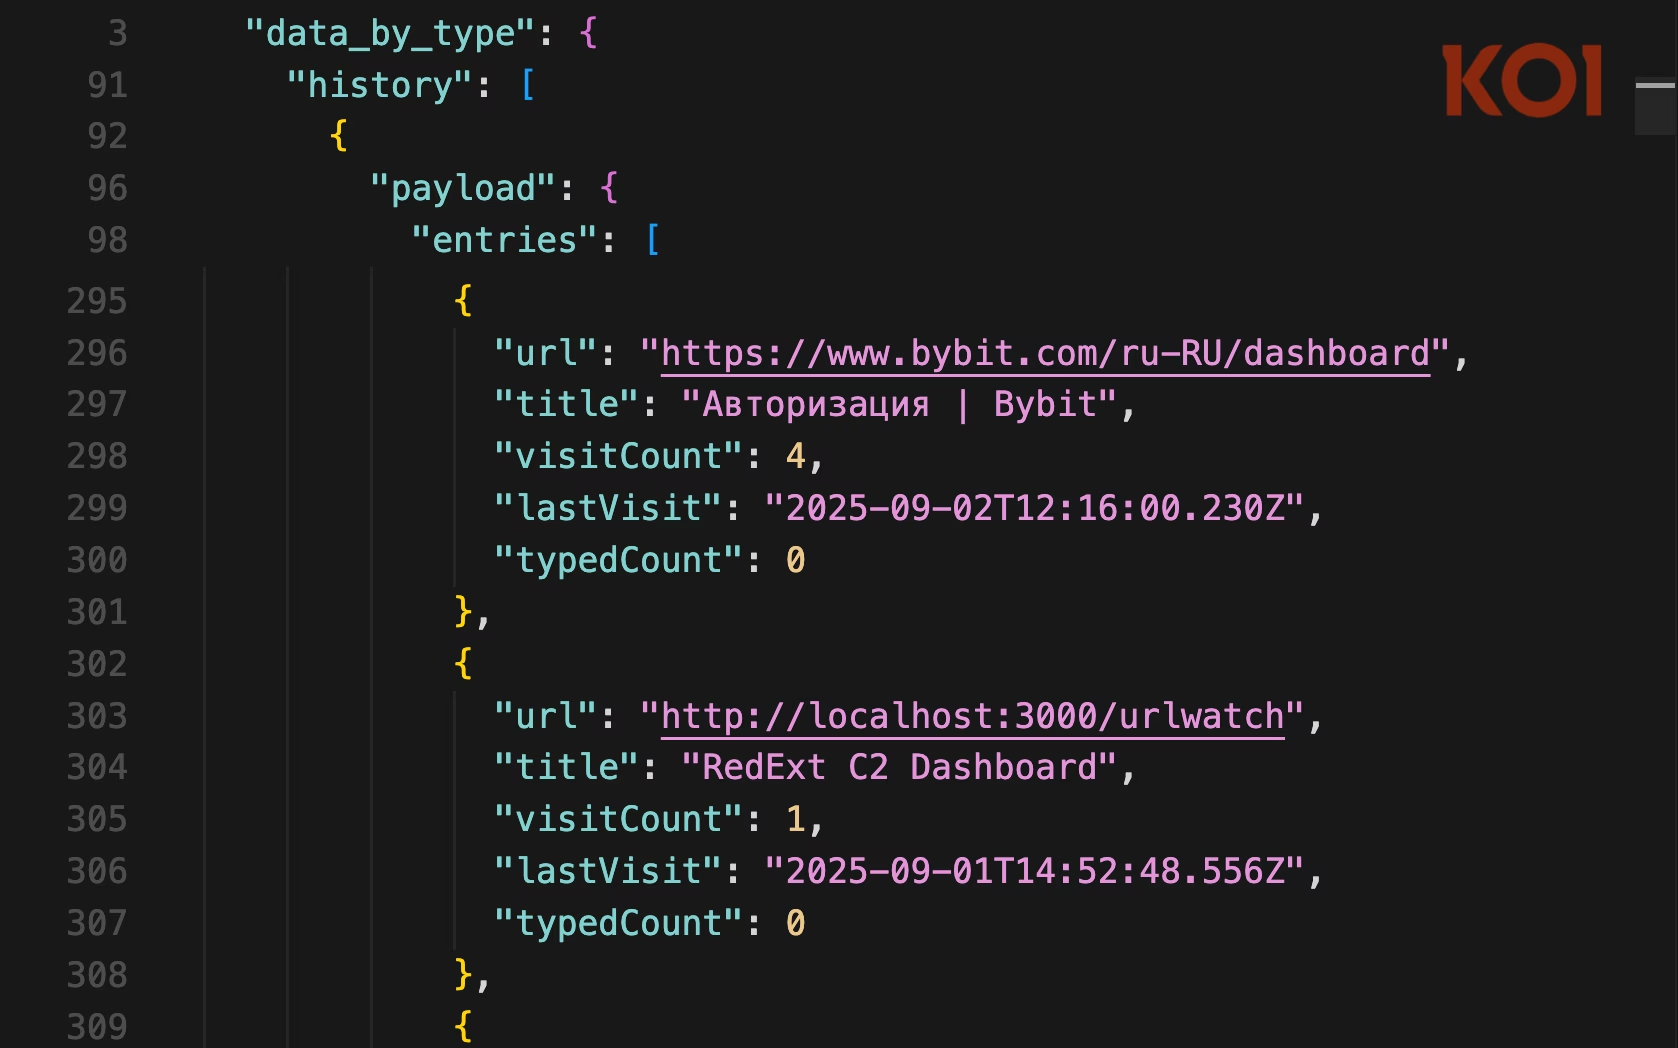
この情報はすでに法執行機関と共有されており、捜査当局にとって攻撃者特定に向けた具体的な手がかりとなっています。
私たちは現在、法執行機関と協力し、被害を受けた組織への通知および攻撃者インフラの摘発に向けた取り組みを進めています。しかし現実は厳しいものです。この攻撃キャンペーンはすでに1か月以上にわたって続いており、今なお拡大を続けています。
今回発見した被害者は、あくまで一部の状況を示すスナップショットに過ぎません。1つの露出したエンドポイントから抽出できた情報にすぎず、実際の被害規模はこれよりもはるかに大きい可能性が高いと考えられます。
GlassWorm、GitHubへも拡散
2025年10月31日、Aikido Securityのセキュリティ研究者らは、GlassWormがGitHubリポジトリにも飛び火していることを示す調査結果を公表しました。開発者たちは、自身のリポジトリが一見正当に見えるコミットによって侵害されていることに気づき、Aikidoに連絡を取りました。これらのコミットは、通常の開発活動に紛れ込むようにAIが生成したと見られる、プロジェクト固有のコード変更でした。これらのコミットの中には、悪意あるペイロードを隠すためにPrivate Use Area(私用領域)エンコーディングを用いた、当初の分析と同一の不可視Unicodeマルウェアパターンが隠されていました。デコードされたペイロードは、私たちが報告したものと同じSolanaブロックチェーン経由の配信メカニズムを使用しており、これがGlassWormであることを裏付けています。特に重大な点として、窃取されたGitHubの認証情報が悪用され、悪意あるコミットが他のリポジトリにもプッシュされていることが確認されました。これは、当初の分析で私たちが警告していた自己増殖型ワームとしての挙動を裏付けるものです。
侵害の痕跡(IOC)
侵害された拡張機能
OpenVSX(2025年11月の波):
結びに
本レポートは、Koi Securityの研究チームによって執筆されました。セキュリティ研究コミュニティのパートナーの皆様に感謝するとともに、より安全なオープンソースエコシステムの実現に向けた取り組みを続けてまいります。
GlassWormは、ソフトウェアサプライチェーン全体にわたる可視性とガバナンスが、もはや選択肢ではなく必須事項であることを物語っています。マルウェアが文字通り不可視になり得ること、ワームが窃取した認証情報を通じて自己増殖し得ること、そして攻撃インフラを摘発しきれないこと――こうした状況においては、従来型のセキュリティツールだけではもはや十分ではありません。
私たちはこの状況に対応するためにKoiを開発しました。当社のプラットフォームは、Chromeウェブストア、VSCode、Hugging Face、Homebrew、GitHubをはじめとする各種マーケットプレイスから開発チームが取得するあらゆるものについて、発見・評価・ガバナンスを支援します。フォーチュン50企業、金融サービス(BFSI)企業、世界有数のテクノロジー企業から信頼を得ているKoiは、この広範な攻撃対象領域における可視性の確保、ガバナンスの確立、そしてリスクの積極的な低減に必要なセキュリティプロセスを自動化します。
デモを予約し、Koiがレガシーツールでは埋められないギャップをどのように解消するかをぜひご覧ください。
どうか警戒を怠らないでください。マルウェアが不可視となり、ワームが自ら増殖できる世界において、疑い深さはもはや欠陥ではなく、必須の機能なのですから。
翻訳元: https://www.koi.ai/blog/glassworm-returns-new-wave-openvsx-malware-expose-attacker-infrastructure