
偽のClaude Codeインストーラー、Google広告経由で拡散
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。 偽のClaude Codeインストールページは、画面上ではMacユーザーに1つの
偽のClaude Codeインストールページは、Macユーザーにターミナルコマンドのコピーを促す。検索広告とリダイレクトをたどって確認された悪意あるキャンペーンの手口を再現したもの。画像はChatGPTで生成。 偽のClaude Codeインストールページは、画面上ではMacユーザーに1つの
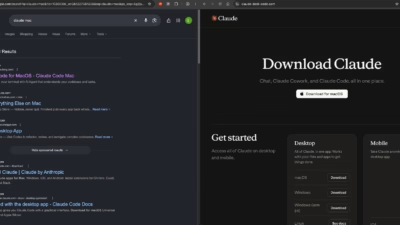
攻撃者がGoogle広告とBingのリダイレクト機構を悪用し、macOS向けのClaudeアプリを探すユーザーを狙った巧妙な罠を仕掛けていたことが明らかになりました。アナリストが確認した手口では、「claude mac」というクエリに対する広告結果に正規のbing.comドメインが堂々と表示されて
ハッカーが、Bingの正規の検索結果リダイレクトをGoogle検索広告のクリックURLとして悪用し、ユーザーを偽のClaudeインストーラーへ誘導してClickFix攻撃を仕掛けています。 Push Securityのセキュリティ研究者らが「Adception」と名付けたこの手口は、広告の遷移先に信頼性の高いBing
ChatGPT Macアプリの欠陥 macOS版ChatGPTアプリに脆弱性が見つかりました。コンピューター上の一般的なプログラムが、OpenAIの信頼されたプロセスを通じてコマンドを実行できる状態でした。セキュリティ研究者のPatrick Wardle氏は、わずか12行ほどのコードで保護機能を回
Appleは、進化を続けるAIエージェントがもたらすリスクを踏まえ、macOSの「フルディスクアクセス」に対する制御を強化すると発表しました。 Appleは、macOS Mojave(10.14)でフルディスクアクセスを導入しました。アプリケーションによるシステム全体へのアクセスを、ユーザー自身が管理できるようにする
Appleは、macOSの「フルディスクアクセス」に対する制御を強化する方針を明らかにしました。自律性を高めるAIエージェントが、アプリケーションにデバイス内の広範なアクセス権を与えることで、プライバシーとセキュリティのリスクを高めかねないとの懸念が背景にあります。クロスサイトスクリプティング対策 Appleは10
Google が Gemini Desktop の新機能をテストしていると報じられています。この機能が実現すれば、同社の AI エージェントがユーザーの Mac を広範に制御できるようになる可能性があります。 制御の対象には、ファイルへのアクセス、インストール済みアプリケーションの操作、ネットワーク通信が含まれます。
Appleは、macOSの「フルディスクアクセス」に対する保護を強化する方針を明らかにしました。フルディスクアクセスは、アプリケーションがユーザーのデバイス全体にある機密情報を読み取れるようになる、特権度の高い権限です。 今回の措置は、自律型AIエージェントの機能拡大に正面から対処するものです。AIエージェントは、ユ
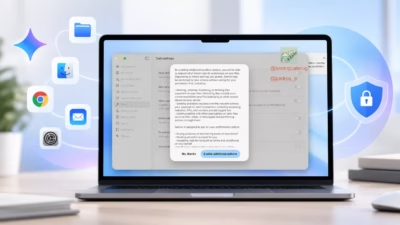
Google は、Gemini Desktop に隠し設定を追加してテストしていると報じられています。この設定を有効にすると、AI エージェントが Mac を広範に制御できるようになる可能性があります。接続済みフォルダー以外のファイルへのアクセスや、ネイティブアプリケーションとのやり取り、操作のたびに確認を求めないネ
Appleは、macOSの「フルディスクアクセス」に追加の制御を導入する方針です。AIエージェントの能力と自律性が高まるなか、プライバシーリスクが増大していることが理由だといいます。今後、アプリにこの権限を付与するには、ユーザーが明示的な操作を行う必要があります。ただし同社は、提供時期や制御の具体的な
すべての記事を読み込みました