
悪意あるVS CodeテーマにGlassWormマルウェアが潜伏、開発者を標的に
開発者を狙うマルウェアキャンペーン「GlassWorm」に関連するVS Codeのテーマ拡張機能群が見つかりました。調査では、Visual Studio MarketplaceとOpen VSXレジストリにまたがり、悪意があると確認された拡張機能2件と、関連するテーマ複数が特定されました。 不審なテーマのうち「Coc
開発者を狙うマルウェアキャンペーン「GlassWorm」に関連するVS Codeのテーマ拡張機能群が見つかりました。調査では、Visual Studio MarketplaceとOpen VSXレジストリにまたがり、悪意があると確認された拡張機能2件と、関連するテーマ複数が特定されました。 不審なテーマのうち「Coc
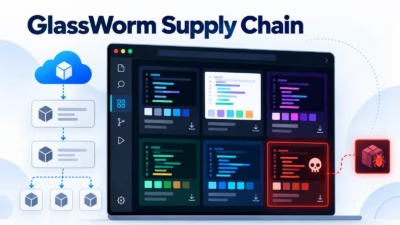
GlassWormに関連するソフトウェアサプライチェーン攻撃のキャンペーンで、一見無害なVisual Studio Code(VS Code)のカラーテーマが悪用されました。攻撃者はこれらを通じて、Visual Studio MarketplaceとOpen VSX Registryの両方に悪意のあるローダーを配布し
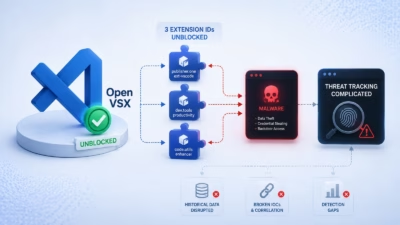
Open VSXは8月16日から8月20日にかけて、悪意ある拡張機能リストから3件の拡張機能IDを削除し、大規模ななりすましキャンペーンで識別子を乗っ取られていた正規開発者の公開権限を復元しました。 今回のブロック解除の対象となったのはAlDuncanson.react-hooks-snippets、magne-sj
Open VSXは、悪意ある拡張機能リストに掲載していた3件の拡張機能識別子を除外しました。なりすまされていた正規プロジェクト側が、自らの名前を取り戻す動きを開始したことを受けての措置です。 この対応により、影響を受けたメンテナーの公開権限は回復しましたが、サプライチェーン追跡における抜け穴が浮き彫りになりました。1
「Solidity Pro」を騙る悪意ある拡張機能が、開発者がVS CodeやOpen VSXツールに寄せる信頼を悪用しています。当初は遅延実行型のペイロードドロッパーとして機能していましたが、現在では認証情報や暗号資産ウォレットを広く狙う窃取ツールへと進化を遂げています。 Yeeth Securityは、helpe

実在する開発者向けツールになりすました偽の拡張機能が、Open VSXレジストリ上で発見されました。そのうち約4分の1が、これを利用する組織のgitおよび継続的インテグレーション(CI)のアイデンティティ情報を窃取していたことが分かっています。 Manifold Securityが8月4日に発表した新たな調査に

Open VSXを通じて開発者情報やCI環境データを収集する組織的なキャンペーンが確認されました。77個の偽装VS Code拡張機能が使用されていました。 これらのパッケージは信頼できる拡張機能の名前、名前空間、説明文をコピーしていましたが、実際には無関係な匿名アカウントから公開されたものでした。 2026年7月26
偽のOpen VSX拡張機能が、Open VSXレジストリ上でAMD、Azure、Salesforce、Hyperledger、そして米国政府機関といった高い信頼性を持つ名前空間を乗っ取り、開発者やCI環境からGitおよびCIのメタデータを密かに収集しながら、正規のツールを装っていたことが分かりました。 各パッケージ

Open VSXマーケットプレイスで公開されていた77個の拡張機能が、正規の開発者向けツールになりすまし、インストールされたシステムや開発環境に関する情報を密かに送信していたことが分かりました。 この「evil twin(双子なりすまし)」と呼ばれるキャンペーンは、Manifold Securityによって発見されま

今月73個の偽の拡張機能が追加されたと、Socketの研究者は述べています。サプライチェーン攻撃が続いています。 GlassWormマルウェアをダウンロードする詐欺的な拡張機能でOpen VSXコードマーケットプレイスをに汚染する脅威
すべての記事を読み込みました