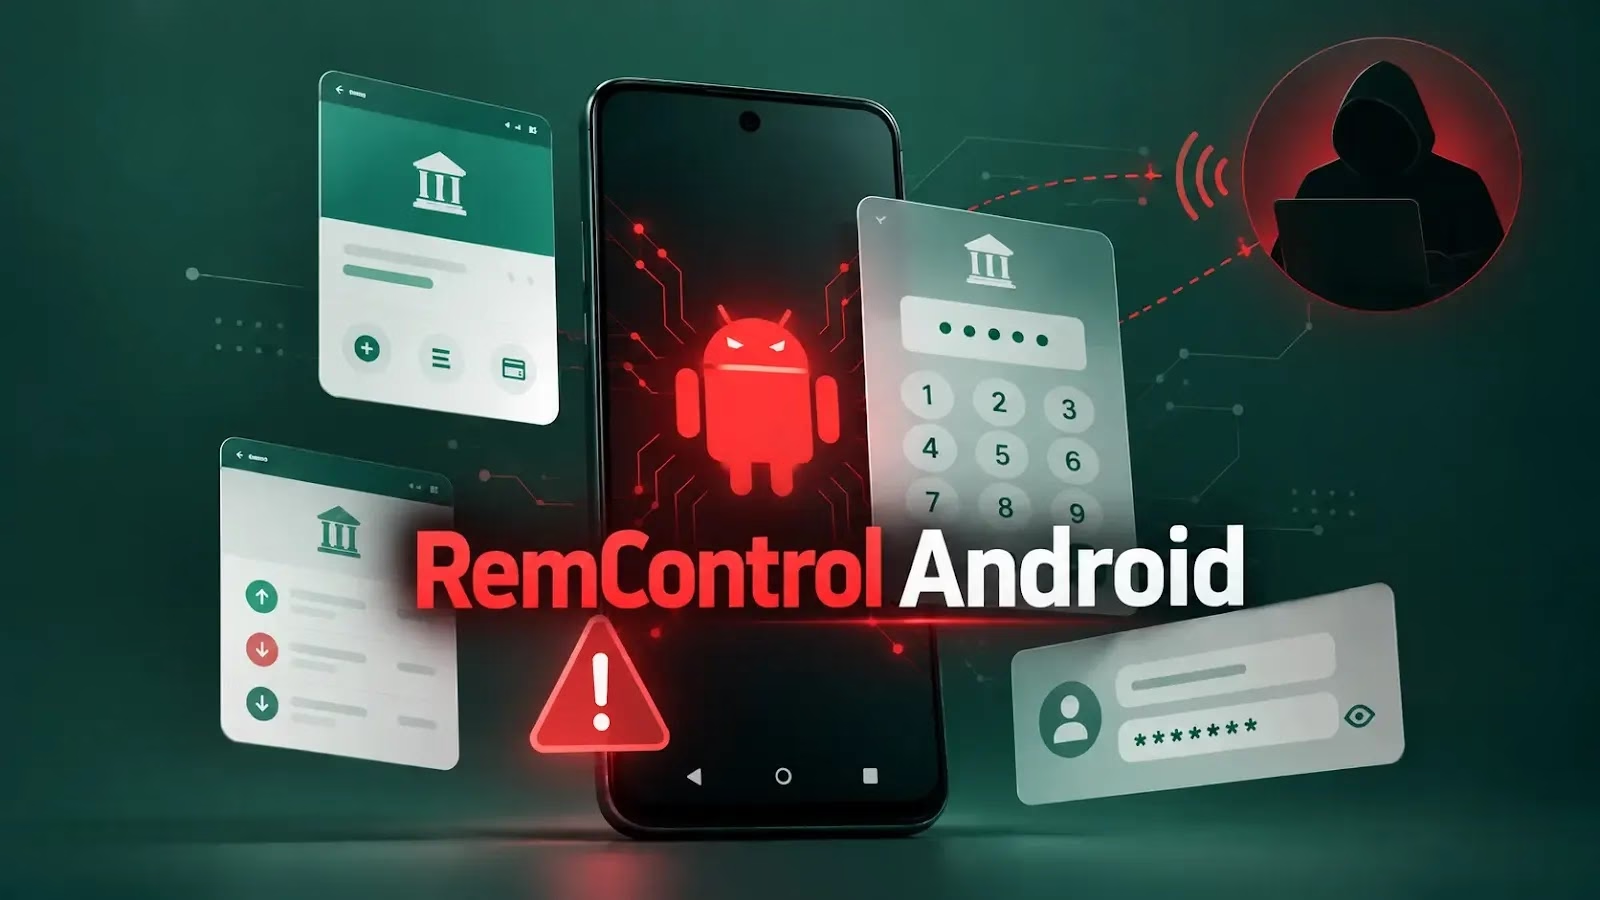
新たに発見されたAndroidバンキング型トロイの木馬「RemControl」が、欧州、中東、カナダにまたがる30以上の金融機関の顧客を標的にしていることが判明しました。
このマルウェアは、偽のGoogle Playページ、Androidユーザー補助サービス(Accessibility Service)の悪用、認証情報を盗むオーバーレイ、リアルタイムの画面ストリーミング、リモート操作機能を組み合わせ、モバイルバンキングのセッションを侵害します。
同社は、解析したサンプルから復元されたハードコード済みのアフィリエイトIDおよびキャンペーンIDに基づき、初期キャンペーンの背後にいる攻撃者を「UNKK」として追跡しています。
今回のキャンペーンは、非公式のダウンロードサイトでよく検索されるサードパーティ製IPTVアプリ「TVTap」になりすました偽のGoogle Playストアページから始まります。
この悪質なページは正規のものに見えるよう作り込まれており、少なくともイタリアを標的にした一つの攻撃キャンペーンでは、APKを配信する前に訪問者のIPジオロケーションとモバイル用ユーザーエージェントを確認していました。
研究者らはこれらのページからMeta Pixelのトラッキングタグも発見しており、悪意のある広告(マルバタイジング)によって被害者がこの不正なダウンロードへ誘導された可能性を示しています。
インストール後、RemControlのドロッパーはTVTapのアップデート通知を装ったWebViewベースのインターフェースを表示します。
そして、AndroidのVPN機能を悪用し、Google PlayストアのパッケージであるCで表されるcom.android.vendingに関連するネットワークトラフィックをブロックします。
これにより、インストール時のGoogle Play Protectの接続が事実上妨害され、攻撃における重要な段階でのリアルタイムスキャンが制限されます。
このドロッパーは、Android Keystore機能を使い、インストールのたびに新しい署名証明書を生成します。その結果、ペイロードごとに証明書とハッシュ値が異なることになり、従来のハッシュベースや証明書ベースの検知手法を複雑化させています。
より新しい亜種では、APK署名証明書から復号鍵を導出する独自のDEXパッカーでコードをさらに保護しており、保護されたペイロードを個々のビルドに紐付けています。
被害者がユーザー補助サービスの権限を許可すると、RemControlはバンキング関連のアクティビティを乗っ取るために必要な機能を獲得します。
Group-IBの研究者らによると、RemControlはMaaS(Malware-as-a-Service)プラットフォームとして運用されており、少なくとも2026年5月から活動しており、確認された最初のサンプルは7月に出現しました。
RemControl Androidマルウェア
このマルウェアはフォアグラウンドで動作するアプリを監視し、コマンド&コントロール(C2)インフラから動的な標的リストを取得します。
ドロッパーとペイロードの両方に含まれる文字列はBase64エンコード後、ハードコードされた鍵によるXOR復号によって難読化されており、単純な文字列解析から中身を隠しています。
標的とされたバンキングアプリが起動すると、RemControlは正規のアプリの上にフルスクリーンのWebViewオーバーレイを重ね、PIN、銀行コード、カードの有効期限、その他のログイン認証情報などのデータを収集します。
DownloadReference Apps
このオーバーレイの内容はAPK内に埋め込まれているわけではなく、C2サーバーから動的に取得されます。そのため、攻撃者は新たなマルウェアをインストールし直すことなく、フィッシング用のテンプレートを変更したり、感染済みデバイスの標的を切り替えたりすることが可能です。
Group-IBは、イタリア、フランス、スペイン、ポーランド、ポルトガル、カナダ、湾岸協力会議(GCC)加盟国の銀行を標的としたオーバーレイを確認しており、イタリアとフランスが主要な初期標的であったとみられます。
このマルウェアは、ハードコードされた2つのTelegramチャンネルURLのいずれかをラウンドロビン方式で取得します。そして、ページのHTML内で2回出現するマーカー文字列を検索し、その2つの出現箇所の間にあるコンテンツを抽出、Base64-URLデコードした上でAES-128-CBCで復号します。
RemControlの機能はオーバーレイ詐欺にとどまりません。AccessibilityService.takeScreenshot()を通じてデバイスのスクリーンショットを取得し、WEBP画像としてエンコードした上でWebSocket接続経由でストリーミングすることも可能です。
さらに、Androidのユーザー補助ツリー(accessibility tree)を構造化されたJSONとして送信し、表示中のテキスト、UI要素、座標、操作状態などを外部に晒します。
これにより、攻撃者は被害者のデバイスについて、視覚的な情報と機械可読な情報の両方を得ることができます。
このマルウェアはさらに、アプリをまたいでクリック、テキストの変更、フォーカスイベント、選択操作をログとして記録することも可能です。そのリモート操作ツールキットは、タップ、長押し、スワイプ、スクロール、ジェスチャー操作、直接的なテキスト入力に対応しています。
研究者らはまた、Samsung One UI、Xiaomi MIUI、Huawei、OPPO ColorOS、OnePlus、標準Androidなど、主要なAndroid実装におけるパターンロック画面を識別する機能も発見しました。
C2の耐障害性を確保するため、RemControlはTelegramをデッドドロップ・リゾルバーとして利用しています。
注目すべき運用上のミスにより、このキャンペーンとAI支援による開発との関連が明らかになりました。研究者らは、実際に稼働していたバンキングフィッシング用オーバーレイに、AIアシスタントの応答内容がまるごと誤って付加されているのを発見したのです。
このマルウェアは、ハードコードされたTelegramチャンネルから暗号化された設定データを取得し、隠されたC2アドレスをデコードした上で、主にWebSocket経由、フォールバックとしてHTTP POSTで通信を行います。
DownloadReference Apps
このアーキテクチャにより、攻撃者はマルウェアを再コンパイルすることなくインフラをローテーションさせることができます。
Group-IBはさらに、「RemControl Proxy」と名付けられたインフラおよび運用者用パネルについて、公開状態になっていたAPIドキュメントも発見しました。
このパネルでは、ボット管理、オーバーレイの編集、窃取した認証情報の閲覧、マクロによる自動化、VNCセッションのリプレイ、そしてアフィリエイトごとのAPKビルド機能が公開されており、RemControlがMaaS運用であるとの評価を裏付けています。
オーバーレイのコード内にあるロシア語のコメントは、開発者の言語的背景を示すわずかな手がかりとなっています。また、キャンペーンタグの重複や配信手法の類似性から、Medusa UNKNのアフィリエイト・エコシステムとの関連が示唆されています。
IOC(侵害指標)
| IOC | 説明 |
| hxxps[:]//tvtap-hd[.]app/ | 配布 – 偽TVTAPダウンロードサイト |
| hxxp[:]//vpn[.]doneplay[.]site/ | 配布 – 偽TVTAPダウンロードサイト |
| hxxp[:]//ff-de[.]shutgpt[.]ir/ | 配布 – 偽TVTAPダウンロードサイト |
| hxxp[:]//vpn[.]askarzadeh[.]com/ | 配布 – 偽TVTAPダウンロードサイト |
| hxxp[:]//cdn[.]dlmafi[.]top/ | 配布 – 偽TVTAPダウンロードサイト |
注: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化されています(例: [.])。再度有効な形式に戻す際は、MISP、VirusTotal、SIEMなど管理されている脅威インテリジェンス基盤内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即座のIOCコンテキストでSOCの対応力を強化: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/remcontrol-android-malware/