モバイルセキュリティ企業のZimperiumが、感染デバイスをより巧妙に操作・制御するために生成AIを利用する、新たに発見されたAndroid向けトロイの木馬について報告しています。
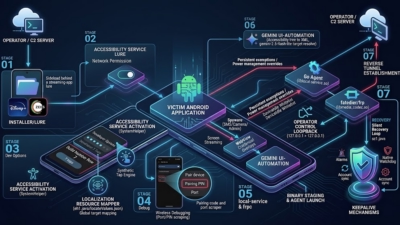
「RatHat」と名付けられたこのマルウェアは、スミッシングやマルバタイジングを通じて拡散され、Androidのアプリケーションサンドボックスを突破してシェルレベルの実行権限を得るために、自動化された多段階の感染パイプラインを利用します。
RatHatは典型的なモバイルマルウェアの機能を備えています。ユーザーの認証情報を窃取し、銀行アプリや決済アプリを模倣して認証情報やアクセスコードを盗み出すほか、リモートアクセスのためにコマンド&コントロール(C&C)サーバーとの秘密の通信チャネルを確立します。
しかし、他のモバイル脅威とは異なり、RatHatはデバイスのインターフェースをリアルタイムでナビゲート・操作するために生成AIも利用します。また、ハードウェアレベルでユーザーの入力を監視し、PINコードやパスワード、パターンを再構成します。さらに、システム機能にアクセスするために管理者レベルの権限を自ら付与するほか、自身を再インストールして権限を復元するための隠れたバックグラウンドサービスを別途インストールします。
このマルウェアが使用するAIプロンプトから、開発元は中国の脅威アクターであることが示唆されています。
Zimperiumによると、RatHatは暗号化された2つのアセットを含むドロッパーを通じてインストールされ、制限を回避するためにネイティブのSessionInstaller APIを悪用します。その構成は、悪意のあるAndroidアプリケーション、Goエージェント、FRPクライアントの3つの部分から成り立っています。
このアプリケーションは重要なシステム権限を取得し、感染チェーンを起動して、ユーザーとのインターフェースを提供します。オペレーターがさまざまなアクティビティエイリアスを有効化できる動的な設定も含まれています。
また、Accessibility Servicesへのアクセス権を得て権限を昇格させるために、現地語化されたHTMLの誘導手口も使用します。人気アプリの偽のインターフェースを表示する高度なWebViewオーバーレイ挿入エンジンを備え、デバイスの画面やユーザー入力をキャプチャし、SMSメッセージを傍受し、デバイスをワイプできるDevice Admin権限を要求します。
RatHatの特に際立った特徴の一つは、生成AIアシスタントとの通信です。デバイスのライブAccessibilityツリーをXMLにシリアライズした後、これを悪意のない動作のために利用します。
このAIは画面上のコンテンツとレイアウトを読み取り、デバイスを自動的にナビゲート・操作します。
ローカルのADBデーモン経由でシェルを取得した後、マルウェアはGo言語で書かれたエージェントを投下・実行します。これはRatHatのC&Cの中枢として機能し、コマンドを実行するとともに、システムレベルの永続性と電源管理の適用除外を獲得します。
fatedier/frpから派生した3つ目のマルウェアコンポーネントは、リバースプロキシクライアントの「frpc」で、安全で永続的なリバーストンネルを確立し、攻撃者にコマンド実行のためのADBデーモンへのアクセスを提供します。
RatHatはアンインストールの試みを傍受し、キャンセルすることができます。ユーザーがマルウェアを削除しても、そのシェルサービスはデバイス上に残り続け、定期的にアプリケーションがまだ存在しているかを確認し、存在しなければ再インストールします。
このマルウェアは、3つの専門的な仕組みを通じてキーロギングを実装しています。アクセシビリティのテキスト変更イベントを監視してユーザーの入力内容を再構成する方法、リソースIDによってブラウザのアドレスバーを読み取る方法、そしてGoエージェントがハードウェアレベルでユーザーの指が画面のどこに触れたかを記録する方法です。
Goエージェントはシェル環境内での実行権限を悪用し、標準的なAndroidデバッグツールである「getevent」を使ってカーネルが書き込む生のデバイスファイルを読み取り、生のイベント座標を抽出してキーパッドのレイアウトと照合します。
翻訳元: https://www.securityweek.com/rathat-android-trojan-uses-ai-for-automation/