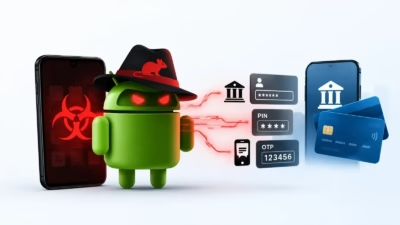
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだといいます。
DownloadAntivirus Software
AI搭載Androidトロイの木馬「RatHat」
固定スクリプトに依存する従来型マルウェアとは異なり、RatHatはAndroidのアクセシビリティツリーにアクセスできるライブAIサービスを備えています。このAIは画面上の要素を読み取り、攻撃の実行中にどこをタップ、スクロール、入力すべきかを自ら判断できるため、従来型のモバイルセキュリティ製品では検知が困難になっています。
感染はスミッシング(SMSフィッシング)メッセージや悪意のある広告を用いたソーシャルエンジニアリング型のキャンペーンから始まります。これらの手口により、利用者は動画配信サービスやWebブラウザなど人気アプリを装った偽のダウンロードページへ誘導されます。そこで、Google Playなど正規のアプリストア以外から悪意あるAPKをインストールするよう仕向けられるのです。
インストールが完了すると、RatHatは利用者にAndroidのアクセシビリティサービスを有効化するよう迫ります。マルウェアはネットワーク制限に関する偽の警告を表示したり、金融上の特典を受けるためにこの権限の有効化が必要だと主張したりする場合があります。
アクセシビリティ権限は、アプリが画面の内容を読み取り、利用者に代わって操作を実行できるようになるため、特に危険性が高いといえます。
アクセシビリティ権限を取得した後、RatHatはAndroidの設定画面を操作してワイヤレスデバッグを有効化します。そして、デバイス上に表示される6桁のペアリングコードを読み取り、Android Debug Bridge(ADB)接続を確立します。
ADB自体は開発者がAndroidデバイスのテストや管理に用いる正規のツールですが、RatHatはこれを悪用し、通常のアプリには許可されていない権限を手に入れます。
ADBセッションを確立した後、マルウェアは偽装した2つのネイティブコンポーネントを作成します。一つは侵害したデバイス上でコマンドを実行するGoベースのエージェントで、もう一つはリバースプロキシとして機能し、攻撃者が管理するインフラとの接続を持続的に維持します。
この接続により、攻撃者はファイアウォールやNAT環境といった一般的なネットワーク制限を回避しながら、デバイスへ遠隔からアクセスできるようになります。
MalwareBytesによると、RatHatは正規の銀行アプリのインターフェースを模した認証情報窃取用オーバーレイを用いて、金融関連アプリを特に標的にしているとのことです。
これらのオーバーレイは、ユーザー名やパスワード、カード情報、そして多要素認証で使われるワンタイムパスワードまで取得できます。さらにこのトロイの木馬はSMSメッセージの傍受も可能で、取引の検証コードが攻撃者の手に直接渡ってしまう恐れがあります。
RatHatの特に懸念すべき機能の一つが、デバイスの入力ドライバから生のタッチ座標を収集する能力です。この機能により、RatHatは取得した座標を既知のキーパッドやパターンロックのレイアウトと照合し、PINやロック解除パターンを復元できます。
この手法を使えば、マルウェアが画面から直接機密情報を読み取ることを防ぐための保護機構も回避できてしまいます。
さらに、このマルウェアには永続化機能が備わっており、利用者が目に見える悪意あるアプリを削除した後でも、コンポーネントを再インストールまたは復元できる可能性があります。感染が疑われる場合は、工場出荷時リセットの実施が推奨されています。
DownloadAntivirus Software
身を守るためには、信頼できる提供元からのみアプリをインストールすること、不要なアクセシビリティ権限の要求は拒否すること、そして開発者向けオプションやワイヤレスデバッグについてはその必要性を十分理解していない限り有効化しないことが重要です。
SOCのアラート調査を1件あたり21分短縮。即応のためのIOCコンテキストでSOCを強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/ai-powered-rathat-android-trojan-steals-bank-credentials/