
AI搭載Androidトロイの木馬「RatHat」、銀行認証情報・PIN・多要素認証コードを窃取
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
Androidマルウェア「ToxicPanda」が新たな悪意ある機能を備えて進化し、標的とするアプリを349個に拡大するとともに、167種類のリモートコマンドへの対応を追加しました。 このマルウェアは現在、VPNサービスの権限を要求し、通過するネットワークトラフィックを制御できるローカルインターフェースを作成します。
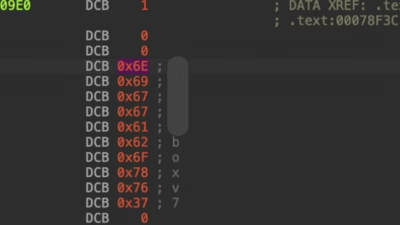
新たに確認されたKimwolf v7のビルドは、AndroidおよびIoTを狙うこのボットネットが、オールインワン型の侵害ツールキットから、より専門特化したDDoSおよびプロキシリレー用ペイロードへと移行していることを示しています。 最新の亜種では、組み込みのスキャン機能、悪用機能、ブルートフォース機能が削除されてお