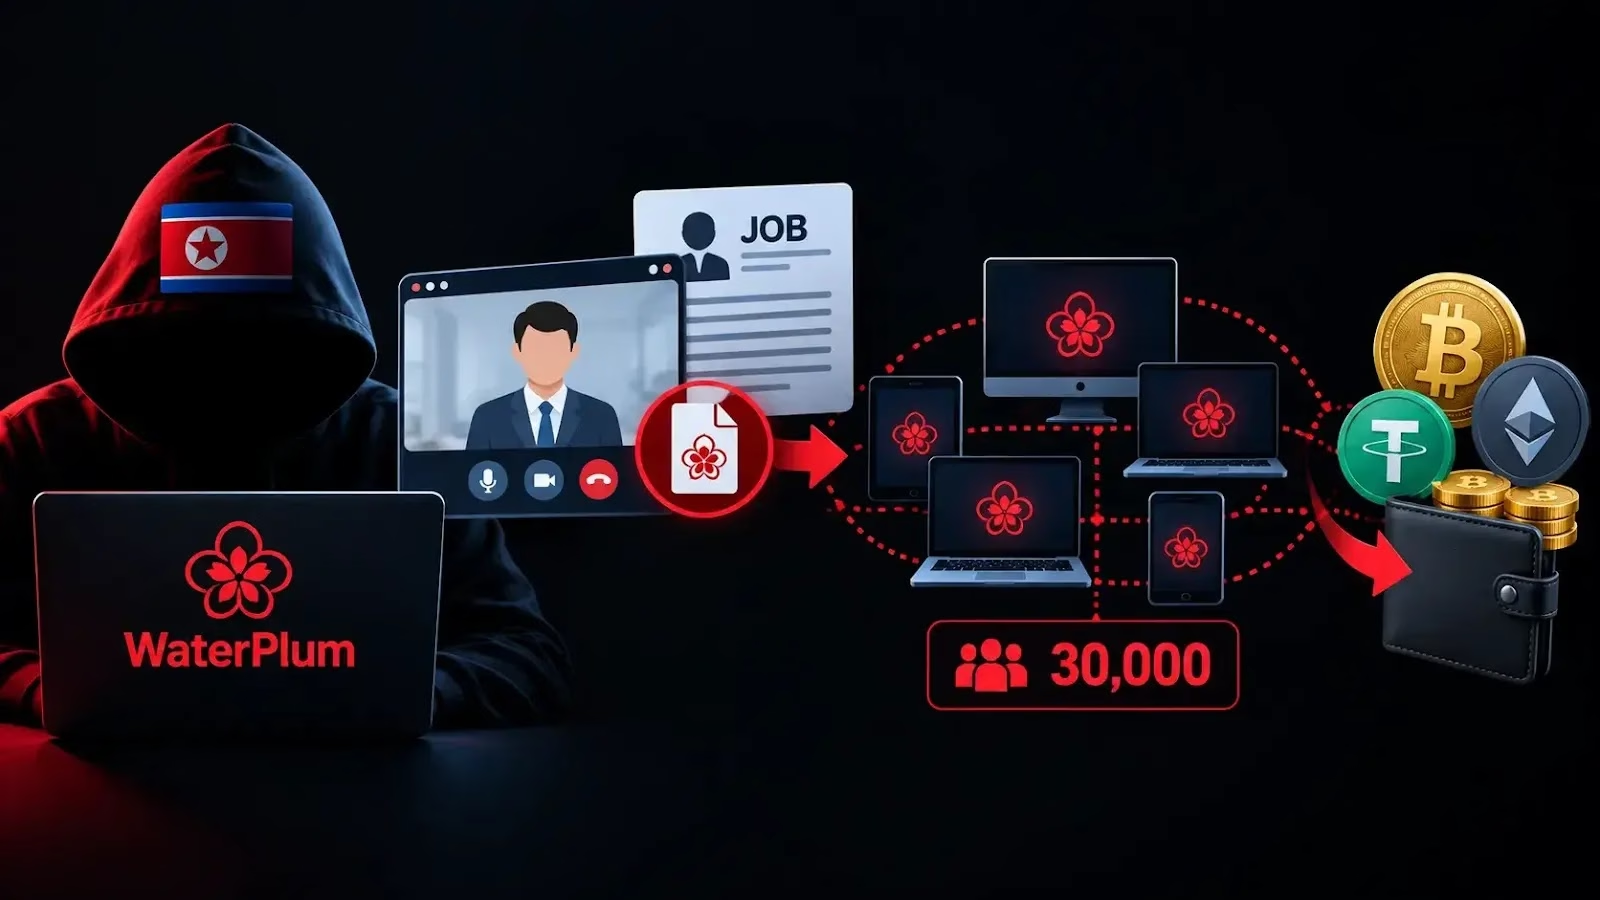
WaterPlum(別名Contagious Interview)として追跡されている北朝鮮の脅威アクターが、採用担当者や採用企業になりすまし、100カ国以上で少なくとも3万台の端末を侵害していたことが分かりました。
このキャンペーンは主に開発者、Webフリーランサー、暗号資産の専門家を標的としており、これまでに7,000以上の暗号資産ウォレットから資金やアカウント認証情報が窃取される被害が確認されています。
日本、米国、オーストラリア、ドイツの当局による共同勧告によると、この活動は2025年12月頃から2026年7月頃まで行われていたとされています。
調査担当者の推計では、この作戦によって朝鮮民主主義人民共和国(DPRK)は少なくとも17億円、米ドル換算でおよそ1,071万ドル相当の暗号資産を不正に取得したとみられています。
WaterPlumは求人サイトやフリーランス向けプラットフォームを初期侵入経路として利用しています。攻撃者はソーシャルメディア、オンライン求人掲示板、ギグワーク向けプラットフォーム、リクルーティングサービス、フリーランス市場を通じて標的に接触し、多くの場合、正規のAI企業、暗号資産企業、NFT企業になりすましています。
被害者はオンラインでの技術面接に招かれたり、コーディング課題への取り組みを求められたりします。この過程で攻撃者は、コードのテストや開発環境の修正、あるいはビデオ会議の不具合解消に必要だと称して、候補者にファイルのダウンロードと実行を指示します。
一部のケースでは、実行者が面接中にAIによるフェイススワップソフトウェアを使用していたことも報告されており、ネットワークの不具合のせいにして標的にビデオをオフにするよう求めるという手口も確認されています。
悪質なコンテンツは開発者向けのコラボレーションプラットフォームやコードリポジトリ上でホストされており、開発者がプロジェクトファイルやパッケージエコシステムに寄せる信頼を悪用しています。
マルウェアが一度インストールされると、実行者は被害者の環境への永続的なアクセスを獲得し、システム内を横方向に移動できるようになります。
攻撃者はブラウザに保存された認証情報、クリップボードの内容、キー入力、スクリーンショット、秘密鍵、暗号資産ウォレットのシードフレーズ、さらにローカルおよび共有フォルダ内のファイルを窃取できます。窃取された身分証明書類は、なりすましやその後の不正行為に悪用される可能性もあります。
今回の勧告では、開発者のシステムが侵害されることで、組織にとって重大なセキュリティインシデントへと発展しかねないと警告しています。感染した端末上に存在する認証情報、ソースコード、営業秘密、顧客データ、企業アクセス権などはすべて、情報窃取や恐喝の標的になり得ます。
調査担当者は、WaterPlumのサイバー活動をDPRKのITワーカー作戦と関連付けており、これらのグループがラップトップファームへのアクセス、クラウドソーシングサービス、求人応募に使用されるIPアドレスを含むインフラを共有していると評価しています。
ラップトップファームとは、仲介者が端末を管理し、海外の労働者がそれを遠隔操作する拠点のことで、これにより契約業務を行いながら別の国を拠点としているように見せかけることができます。日本の当局はラップトップファームの一つを摘発し、海外への暗号資産送金の証拠を発見しています。
開発者は、未検証の面接用コードを、メインの作業用端末や暗号資産を保管しているシステム上で決して実行すべきではありません。不明なリポジトリは、隔離された仮想マシンやサンドボックス環境で確認する必要があります。
組織はさらに、以下の対策の実施も検討すべきです。
侵害が疑われる場合、被害者は直ちに該当端末を隔離し、認証情報をローテーションし、暗号資産をクリーンな端末上で新たに作成したウォレットに移し、侵害されたシステムを再構築する必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴社チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/north-korean-waterplum-hackers-infect-30000-devices/