
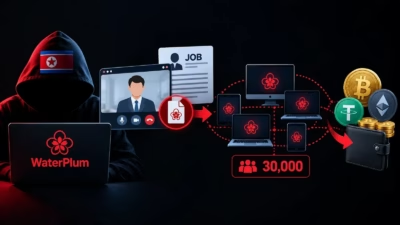
北朝鮮のWaterPlum、偽の採用面接で3万台の端末に感染させ暗号資産を窃取
WaterPlum(別名Contagious Interview)として追跡されている北朝鮮の脅威アクターが、採用担当者や採用企業になりすまし、100カ国以上で少なくとも3万台の端末を侵害していたことが分かりました。 このキャンペーンは主に開発者、Webフリーランサー、暗号資産の専門家を標的としており、これまでに7,
WaterPlum(別名Contagious Interview)として追跡されている北朝鮮の脅威アクターが、採用担当者や採用企業になりすまし、100カ国以上で少なくとも3万台の端末を侵害していたことが分かりました。 このキャンペーンは主に開発者、Webフリーランサー、暗号資産の専門家を標的としており、これまでに7,

北朝鮮のサイバースパイ組織ラザルスグループによる詐欺的なSWIFT送金指示を通じ...

前例のない情報作戦の中で、セキュリティ研究者たちは、北朝鮮のITリクルーターがど...

米司法省は、リモートIT労働者詐欺や暗号通貨窃盗を含む、北朝鮮の不正な収益獲得ス...

北朝鮮の国家支援型脅威アクターが、通常は他者への攻撃に使われるのと同種のマルウェ...

読了時間:4分 北朝鮮による偽IT労働者キャンペーンへの最新の対応として、米国司...

当局は、平壌による収益獲得の仕組みを米国の国家および経済安全保障への脅威と説明し...
今月、5人が米国の裁判所で、北朝鮮のIT労働者が130社以上の企業で雇用されるの...
5人の個人が、北朝鮮のハッカーによるリモートIT業務および仮想通貨強奪スキームを...