
北朝鮮系攻撃者、3万台のデバイスを侵害し1,070万ドルを窃取
北朝鮮のハッカー集団WaterPlum(Contagious Interviewとしても知られる)が、100カ国以上で少なくとも3万台のデバイスに感染し、7,000以上の暗号資産ウォレットから資金や認証情報を窃取していたことが、新たに発表された共同勧告で明らかになりました。 日本の警察庁(NPA)および内閣サイ
北朝鮮のハッカー集団WaterPlum(Contagious Interviewとしても知られる)が、100カ国以上で少なくとも3万台のデバイスに感染し、7,000以上の暗号資産ウォレットから資金や認証情報を窃取していたことが、新たに発表された共同勧告で明らかになりました。 日本の警察庁(NPA)および内閣サイ
攻撃者たちはRust Projectのメンバーや、広く使われているクレート(Rustのコードライブラリ)のメンテナーを標的にしています。魅力的な機会をちらつかせて相手のデバイスやアカウントを侵害し、最終的にマルウェアを配布することが狙いです。 先週、Rust Projectのcrates.ioチームと
北朝鮮とつながりのある脅威アクターTraderTraitorが、macOSマルウェアキャンペーンの対象を仮想通貨企業以外にも拡大し、GitHub上でホストされた偽の就職面接用プロジェクトを通じてインドのITサービス企業を標的にしていたことが判明しました。 SentinelOneの調査によると、攻撃者はFLATROOF
複数国の法執行機関による共同勧告によると、北朝鮮のハッキング集団WaterPlumは2025年12月から2026年7月にかけて世界中で少なくとも3万台のデバイスを侵害し、1,070万ドル以上に相当する暗号資産を北朝鮮に送金していたことが分かりました。 この数値は、日本、米国、オーストラリア、ドイツの各当局が共同でこの
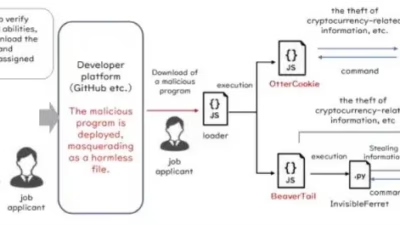
WaterPlum(別名Contagious Interview)として知られる北朝鮮の脅威アクターが、ソフトウェア開発者やIT技術者を悪意ある面接に誘い込む手口で、100か国以上にまたがる少なくとも30,000台のデバイスに感染してきたことが分かりました。 今回のキャンペーンは、ウェブ開発者、フリーランサー、ブロッ
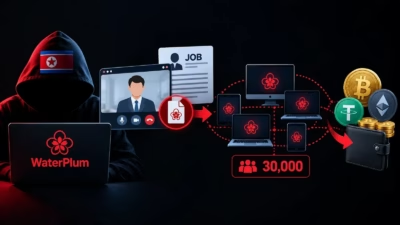
WaterPlum(別名Contagious Interview)として追跡されている北朝鮮の脅威アクターが、採用担当者や採用企業になりすまし、100カ国以上で少なくとも3万台の端末を侵害していたことが分かりました。 このキャンペーンは主に開発者、Webフリーランサー、暗号資産の専門家を標的としており、これまでに7,
米国および同盟国の政府は金曜日、北朝鮮のハッカーが人工知能企業などの採用担当者を装い、数万人におよぶ求職者のコンピューターネットワークに侵入して機微情報や数百万ドル相当の暗号資産を盗んでいると警告しました。 今回の警告を発したセキュリティ機関は、この攻撃グループを「WaterPlum」または「Contagious I
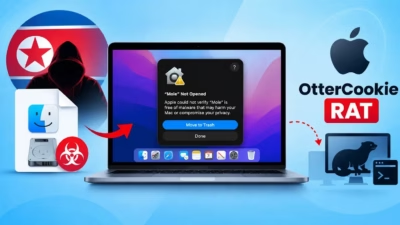
Jamf Threat Labsは、The Unarchiver、Presentify、PDFify、Magic Disk Cleaner、Sketch、SiteSucker Pro、Mole、Bartender、Disk Doctor Pro、Mp3tagなど、人気のMacアプリケーションになりすました14個の悪意
6件のnpmパッケージが、攻撃者の管理下にあるイーサリアムウォレットに問い合わせて次段階のマルウェアの取得先を割り出していたことが判明しました。ブロックチェーン上の取引データからコマンド&コントロール(C2)アドレスを読み取る手口です。 Sonatype Research Labsは8月10日にこれらのパッケー
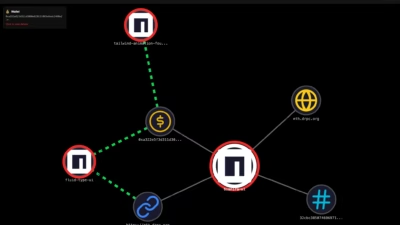
北朝鮮のサイバー犯罪集団は、これまで長らく指令サーバーを隠す手法を模索してきました。追跡不可能かつ遮断されない状態にしたいと考えていたのです。現在、彼らは一見何の変哲もない暗号資産の送金を利用しています。この送金は、一見すると完全に空っぽに見えます。送金額はゼロです。さらに、付随するデータも一切あ
すべての記事を読み込みました