セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。
MalwareBytesによると、RatHatは事前にプログラムされた自動化スクリプトだけに依存しない点で従来のAndroidマルウェアとは異なります。
その代わりに、AndroidのアクセシビリティツリーにアクセスできるライブAIアシスタントを備えており、被害者の画面に表示された内容を解釈し、どこをタップ・スクロール・入力すべきかを動的に判断できます。
このAI駆動型の操作モデルにより、RatHatは検出がより困難になっています。従来のモバイルセキュリティ製品は通常、固定された行動パターン、既知のオーバーレイテンプレート、またはハードコードされた自動化シーケンスに基づいて悪意ある活動を識別します。
これに対しRatHatは、デバイスの設定、インストールされているアプリケーション、ユーザーに表示される画面に応じて、ナビゲーションの経路を変化させることができます。
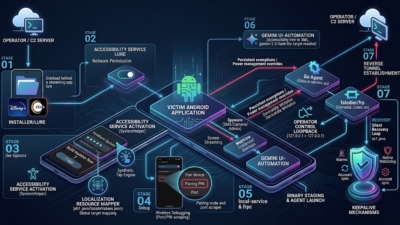
感染プロセスは、スミッシング(SMSフィッシング)メッセージや悪意ある広告といったソーシャルエンジニアリングの手法から始まります。被害者は、動画配信プラットフォームや人気のWebブラウザなど、信頼されたアプリケーションを装った偽のダウンロードページへ誘導されます。
これらのページは、公式アプリストア以外の場所から悪意あるAndroidパッケージキット(APK)をサイドロードするようユーザーに促します。
インストールが完了すると、マルウェアは偽のネットワーク制限メッセージや金銭的な報酬をうたう欺瞞的なプロンプトを使い、Androidのアクセシビリティサービス権限を有効にするよう被害者を誘導しようとします。
アクセシビリティ権限は、画面の内容を読み取り、ユーザーの操作を監視し、他のアプリと連携できるようになるため、攻撃者にとって特に価値の高いものです。
RatHatはこれらの権限を悪用し、Androidの開発者向けオプションを操作してワイヤレスデバッグを有効にします。このトロイの木馬はデバイス上に表示される6桁のワイヤレスペアリングコードを読み取り、それを使って正規の開発者用ワークステーションを必要とせずにADB接続を確立します。
シェルレベルのADBアクセスを得たRatHatは、通常のアプリケーションサンドボックスの制限を回避できます。研究者らは、システムコマンドを実行するGo言語ベースのエージェントと、攻撃者が管理するインフラへの持続的な接続を確立するリバースプロキシコンポーネントという、2つのネイティブバイナリを展開していることを確認しました。
このトンネルにより、リモートの攻撃者はNATやファイアウォールといった一般的なネットワーク上の障壁を回避しながら、侵害されたデバイスにアクセスできます。
このマルウェアは、認証情報を窃取するオーバーレイを通じて、銀行および金融関連のアプリケーションを特に狙います。これらの偽インターフェースは正規のアプリを模倣し、ユーザー名、パスワード、決済情報、多要素認証コードを収集します。RatHatはSMSメッセージの傍受も可能で、これにより攻撃者は取引確認コードやその他のワンタイムパスコード(OTP)を入手できます。
このトロイの木馬の中でも特に懸念される機能の一つが、デバイスの入力ドライバから生の(タッチ)座標を記録する能力です。この座標を既知のキーパッドやパターンロックのレイアウトと比較することで、PINやパターンロックを復元できます。この手法は、アクセシビリティサービスが機密性の高い画面内容へ直接アクセスすることを防ぐ保護機構を回避する可能性があります。
RatHatには、削除された後にも悪意あるアプリケーションを復元する持続化メカニズムも含まれています。感染が疑われるユーザーは、単にアプリをアンインストールするだけでなく、工場出荷時リセットを実行することが推奨されます。
感染リスクを減らすため、Androidユーザーは求められていないリンクからのアプリのサイドロードを避け、不要なアクセシビリティサービスの要求を拒否し、身元不明のアプリケーションのために開発者向けオプションやワイヤレスデバッグを有効にしないようにすべきです。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査を効率化し手作業を削減しています。貴チームでもぜひご検討ください
翻訳元: https://cyberpress.org/new-rathat-android-malware-uses-ai-to-steal-banking-logins/