
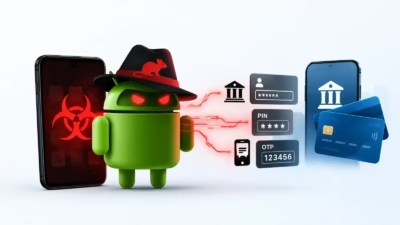
新型Androidマルウェア「RatHat」、AIを悪用して銀行ログイン情報・PIN・OTPコードを窃取
セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。 M
セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。 M
Zimperium社のzLabsの研究者が、自動化された多段階の感染プロセスを使用するAndroidトロイの木馬を分析しました。 今回新たに判明したのは、RatHatが感染デバイスのアクセシビリティツリーへのアクセス権をライブAIアシスタントに与え、あらかじめ決められたスクリプトに従うのではなく、どこをタップ・ス
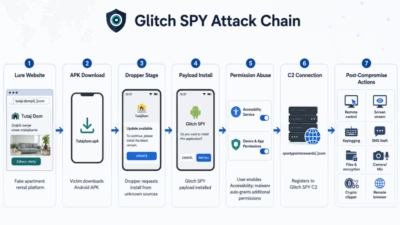
「Glitch SPY」として追跡されている新興のAndroidリモートアクセス型トロイの木馬(RAT)プラットフォームが確認されました。偽のポーランド語アパート賃貸サイトを囮に使い、被害者を騙して悪意のあるAPKをサイドロードさせる手口を使っています。 「Brokewell Android Loader」と特定され
Androidの開発者認証による保護機能は、2026年9月30日よりブラジル、インドネシア、シンガポール、タイのユーザーを対象に有効化されます。該当市場の参加ストアを通じてアプリを配信している開発者は、期限までに認証プロセスを完了する必要があります。Google Play、HONOR App Mark

英国のHSBCモバイルバンキングの一部顧客が、オープンソースのアプリカタログ経由...

Googleは、すべての開発者に対して新たな本人確認ルールを導入するという決定を...