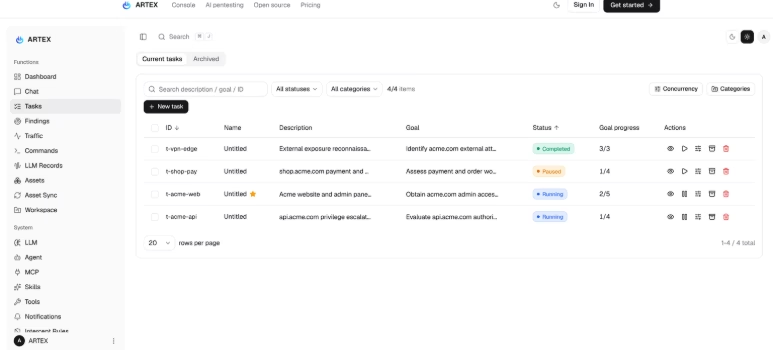
中国発のオープンソースのエージェント型ペネトレーションテスト基盤「ARTEX」が、自律的な攻撃の実行に悪用されています。
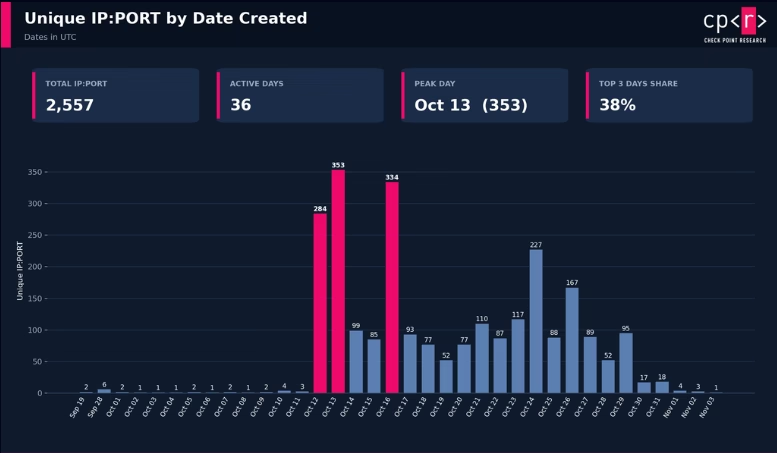
攻撃者は目標を設定し、あとは主に進捗を確認するだけです。研究者は、ARTEXの管理パネルをホストしている、または過去にホストしていたシステムを2,557件特定しました。このうち1,608件は稼働中で、インターネット上に公開されていました。
設定に不備のある10のインスタンスでは、データベース全体が露出していました。これらのデータベースからは、攻撃キャンペーンの背後にあるモデル、プロンプト、実行された操作が確認できます。
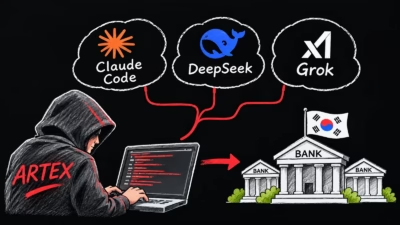
CrowdStrikeが韓国の金融企業への攻撃とARTEXを関連付けた後、開発者は10月8日にソースコードを非公開にしました。
この攻撃者は、API再販業者とみられる経路を通じてDeepSeek v4.1-flashを使用していました。フォーク版が残っているため、ツールは引き続き入手可能です。類似のフレームワークには、CyberStrike、Cairn、PentAGIなどがあります。PentAGIのGitHubスター数は33,000を超えています。
利用されるモデルは中国製が大半を占め、DeepSeek Flashファミリーが首位です。ガードレールが作動したのはAnthropicのOpus 5.5のみで、その攻撃者はより制限の緩い中国製モデルに乗り換えました。攻撃者のプロンプトの大半は「進捗はどうなっているか」という確認でした。
ある攻撃者は、10月14日から29日にかけて、DeepSeek v4.1 FlashとKimi K3.1 Proを使う2つのコンソールを運用しました。この間に消費したトークンは360億で、費用は推定700~1,500ドルです。
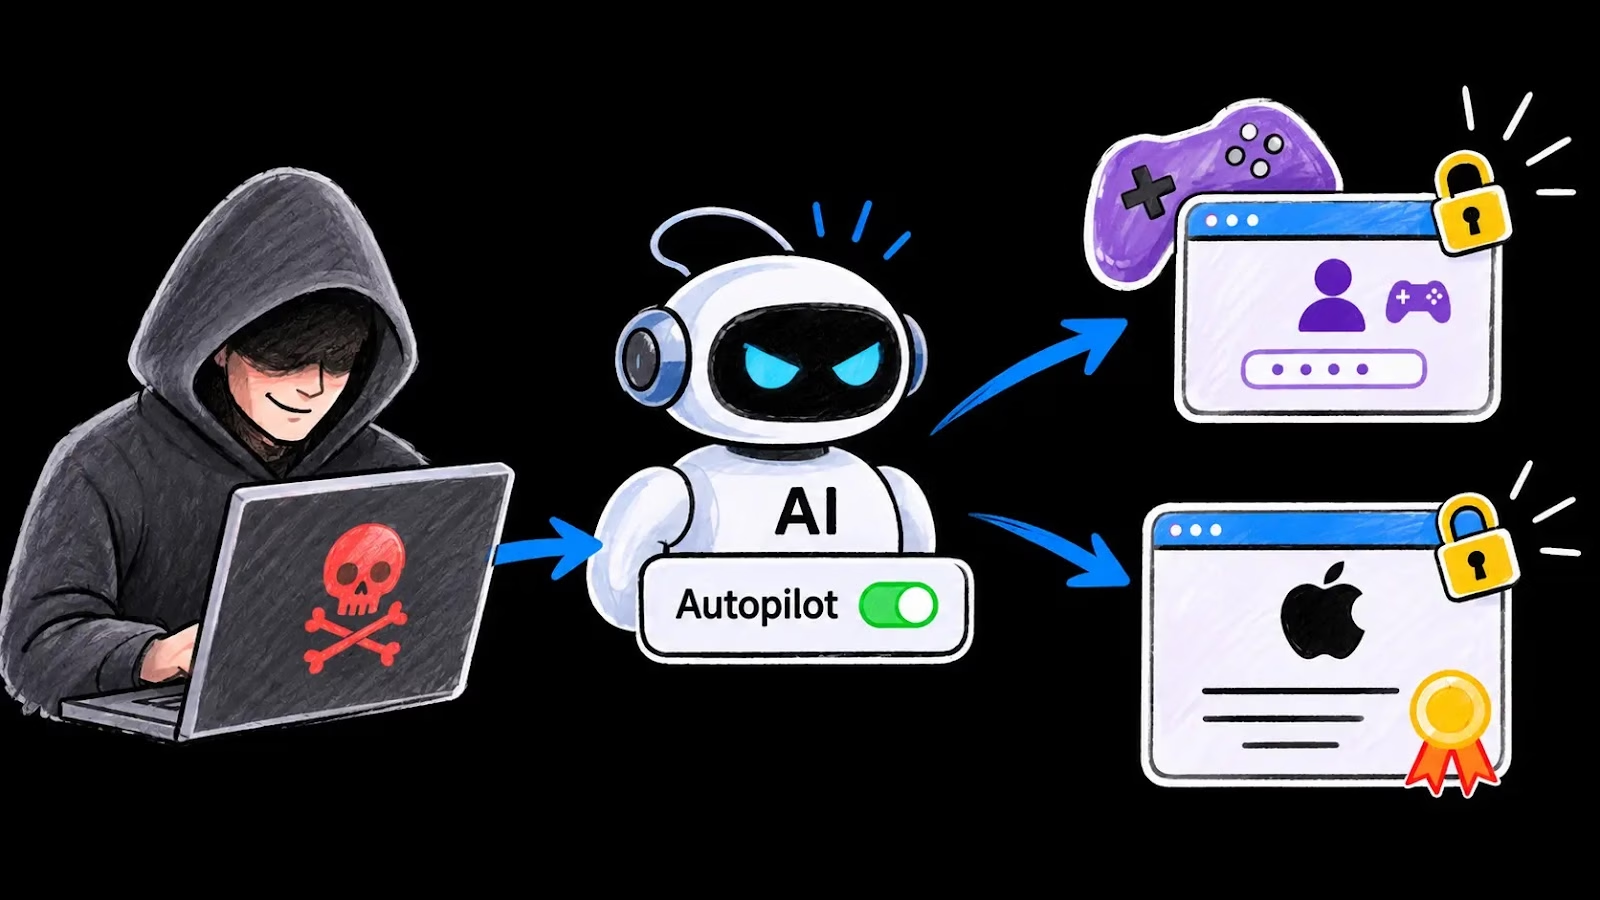
標的となったのは、.p12証明書を販売するグレーマーケットの署名業者10社です。この証明書を使うと、購入者はApp Store外でiOSアプリをサイドロードできます。
USENIX Security 2026の研究は、この市場の実態を調べています。それによると、稼働中の署名サイトは3,359件、転売の利幅は最大3,000%に達します。
Check Pointの研究者によると、ARTEXは大規模言語モデル(LLM)を使って複数のエージェントを統制します。エージェントはテストの計画、セキュリティツールの実行、証拠の記録を担います。
ゲームアカウントが標的に
エージェントは、JavaScriptバンドルにハードコードされた管理者パスワード、APIの認証欠如、コマンドインジェクションやSSTIによるリモートコード実行、IDOR脆弱性、脆弱な認証情報などを突いて侵入しました。
1台のホストでは、Linuxの権限昇格によるroot奪取も成功しています。エージェントは、パスワード付きの証明書を300件以上収集しました。
エージェントは各証明書について、鍵の復号、秘密鍵と証明書の照合、AppleのOCSPによる失効状態の確認、有効期限の確認、In-Houseプロビジョニングプロファイルの有無の確認を行い、有効性を検証しました。すべてを通過したのは3件だけでした。
新規に作成されたARTEXのC&Cサーバーの数は、10月中旬に急増しました。時期は、このプロジェクトに関する大きな報道と重なっています。
2人目の攻撃者は、292の暗号資産決済ドメインからUSDTを抜き取り、受取アドレスを攻撃者のものにすり替えるようエージェントに指示しました。
230件の発見事項と400,791件のエージェントメッセージを経ても、資金は一切動いていません。一部のエージェントは、APIの「成功」レスポンスだけを根拠に出金成功と報告しましたが、攻撃者のウォレット残高はゼロのままでした。
あるエージェントは、AWS S3の認証情報を漏えいさせる未認証APIを発見しました。これにより、iOSエンタープライズ署名のランディングページ714件を保管するバケットへの書き込み権限を得ています。
エージェントはサプライチェーン攻撃の足場づくりとしてマニフェストを書き換えましたが、所有者が後に元へ戻しました。
3人目の攻撃者は、中国のグレーマーケットで、乗っ取られたゲームアカウントを扱うバックエンドの認証情報サーバー13台にエージェントを差し向けました。これらのアカウントに必要なのはQQ-Connectのアクセストークンだけで、パスワードは不要です。
DeepSeek-V4.1-Flashを使い、約5日間、推定180~360ドルの費用をかけた結果、エージェントはWebルートに置かれた21.5MBの平文の認証情報ファイルを発見しました。
エージェントは、「Honor of Kings」の認証情報セットを19万件以上回収しました。約3.3%、つまり約6,000アカウントは依然として有効でした。このキャンペーンが頼ったのは高度なエクスプロイトではなく、攻撃の網羅性と粘り強さです。
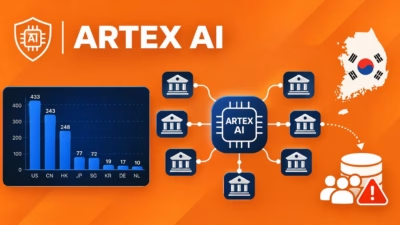
稼働中のARTEXサーバーの多くは、米国(882件、54%)、香港(295件、18%)、中国(103件、6%)にあります。新規のコマンド&コントロールサーバーは10月中旬に急増しました。
バージョンタグから、攻撃者グループとみられる3つのクラスターが関連付けられます。AS54600 PEG TECH上でタグsco-fix2を使う255ホスト、AS152918上のタイのホスト10台、AS36352 HostPapa上のホスト5台です。
エージェントが成功したのは、新手のエクスプロイトではなく、基本的なWebの欠陥を突いたからです。防御側は、フロントエンドのバンドルからハードコードされた認証情報を取り除き、APIの認証を徹底する必要があります。
Webルートに平文のシークレットを置かないこと、S3の書き込み権限を制限することも欠かせません。公開状態のARTEX管理パネルを探し出すことも有効です。
攻撃の影響が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/gaming-accounts-targeted/