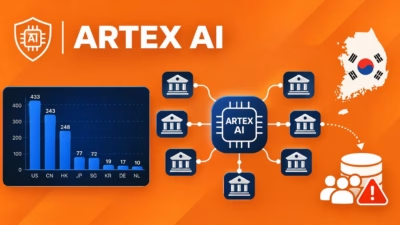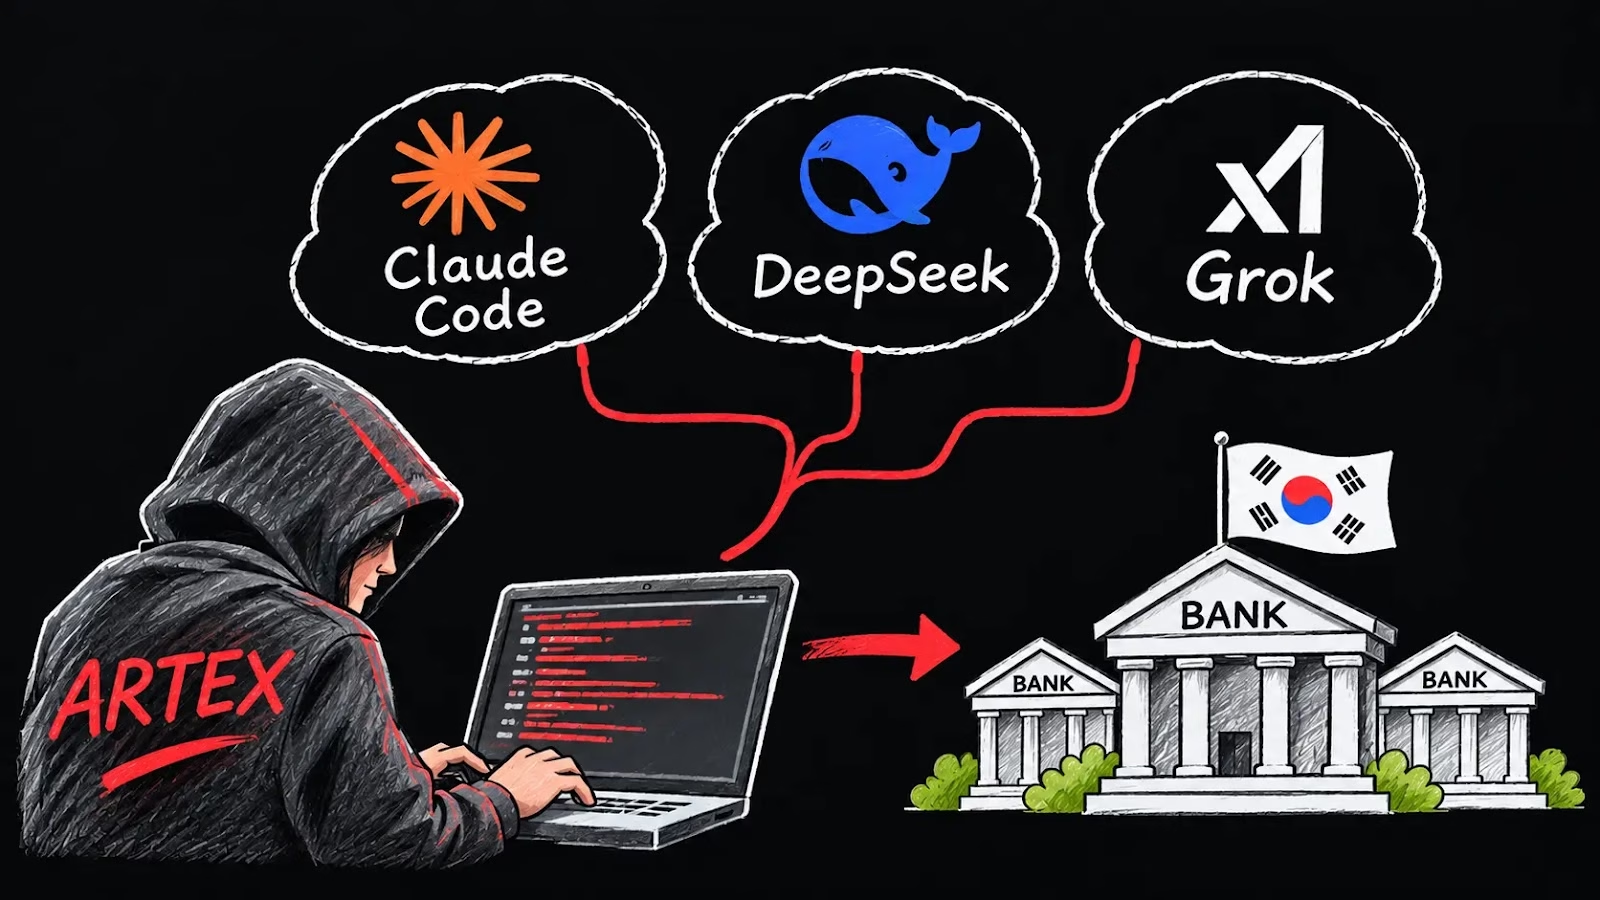
金銭目的の攻撃者が、ARTEX、Claude Code、複数の大規模言語モデル(LLM)を使い、韓国の金融機関を狙った攻撃キャンペーンを展開していました。
攻撃者のディレクトリが外部から閲覧できる状態になっており、セッション履歴、設定ファイル、運用スクリプトが明らかになりました。これにより、2026年9月下旬から10月初旬にかけて発生したデータ窃取を伴う侵入で、AIツールがどのように使われたかが判明しています。
CrowdStrikeは10月7日の調査で、攻撃者は中国語話者で、金銭目的で活動していると中程度の確度で評価しました。
この活動は、特定の脅威グループには結び付けられていません。侵害されたシステムには、金融ブローカー向けのローン進捗照会サービスと、従業員向けのモバイル業務支援プラットフォームが含まれていたと伝えられています。ただし、初期侵入の手口は明らかになっていません。
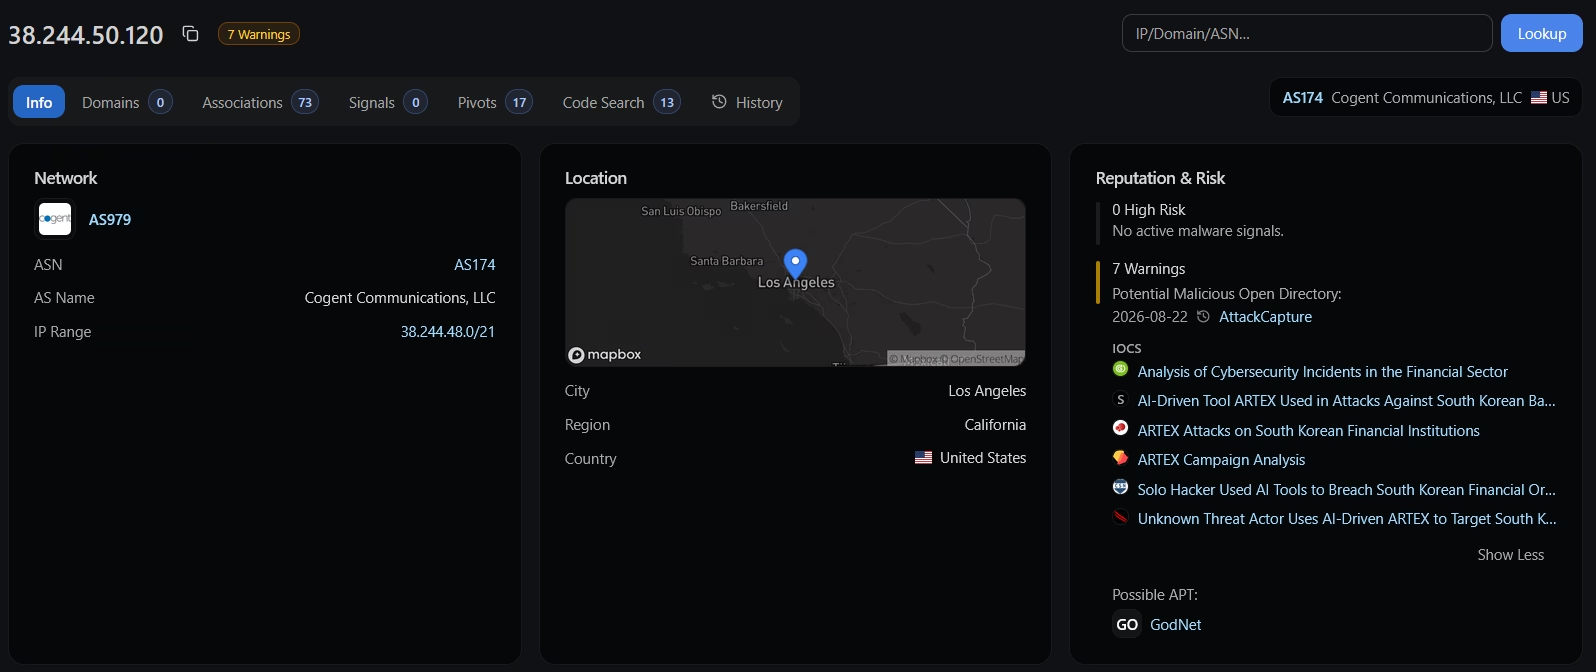
回収された認証情報ファイルとシェルスクリプトには、CrowdStrikeが以前に特定していたARTEXサーバー「38.244.50[.]120」への参照が直接含まれていました。
最も有力な関連の証拠は、.secretsファイルです。このファイルは38.244.50[.]120をJUMPHOSTと記載しており、rootアカウントの認証情報やAPIアクセス用のフィールドも含んでいました。
Hunt.ioの調査では、インフラの全体像がさらに広がりました。23.248.226[.]250:18099で公開状態だったディレクトリは、香港のホスト上にあり、2つのサブディレクトリに計42個のファイルを含んでいました。
AIで強化された銀行攻撃
local-boot.sh、tunnel-watchdog.sh、sync-memory.shの3つの補助スクリプトは、sshpassでリモート操作を行っていました。リバースSSHトンネルを維持し、システム間でMarkdown形式のメモリファイルを同期する役割です。
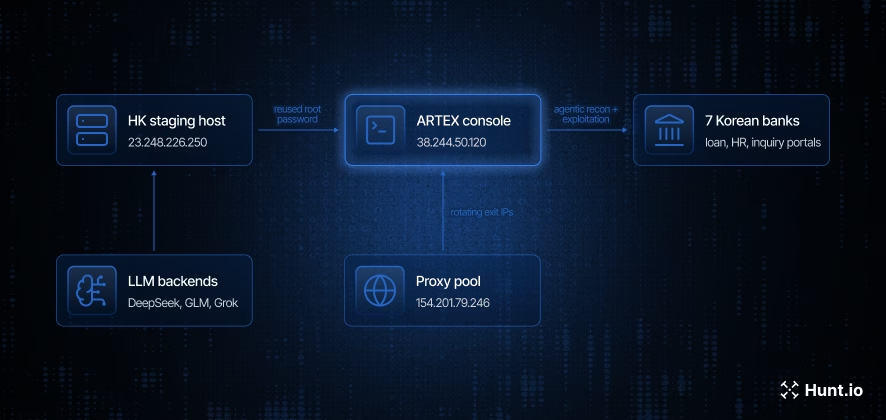
これらの成果物からは、展開済みの攻撃コンソールだけでなく、インフラの管理方法やエージェントのメモリ処理の実態も見えてきます。
回収された.claude.jsonのメタデータから、エージェントの実行基盤はClaude Codeであることが分かりました。起動は510回記録されており、19個のカスタムスキルが合計147回呼び出されていました。
ただし、Claude Codeが使われていたことは、Anthropicのモデルが攻撃を支えていた証拠にはなりません。回収されたルーティング用コンポーネントが参照していたのは、別のプロバイダーです。
CrowdStrikeは、ARTEXの主要バックエンドをDeepSeek v4.1-flashと特定しました。ほかのClaude Codeセッションでは、GLM-5.3とGrok 4.6が補助的に使われていました。
リクエストは、このキャンペーンに関連するAPIプロキシまたはリセラーとみられるxcai[.]proを経由していた可能性があります。
Hunt.ioが提供した調査結果によると、ds-models-shim.pyは、互換性のないモデル検出エンドポイントの代わりにローカルのモデル一覧を返すスクリプトです。xcai-effort-shim.pyは、送信リクエストにreasoning_effortパラメータを挿入します。
これらのコンポーネントは、攻撃者がエージェントのインターフェースを、標準外のモデルバックエンドに合わせて意図的に調整していたことを示しています。
カスタムスキルは、偵察、ソースコード監査、JavaScript API探索、認証テスト、ファイアウォール回避、決済ロジック、Androidクラウドフォンの操作など、広い範囲をカバーしていました。
ただし、これらは設定された能力を示すにすぎません。すべてのワークフローが韓国の機関に対して実行されたことの証明にはなりません。
回収されたプロキシ列挙スクリプトは、154.201.79[.]246:443を標的にしていました。このアドレスは、CrowdStrikeの侵害指標(IOC)にも独立して掲載されています。
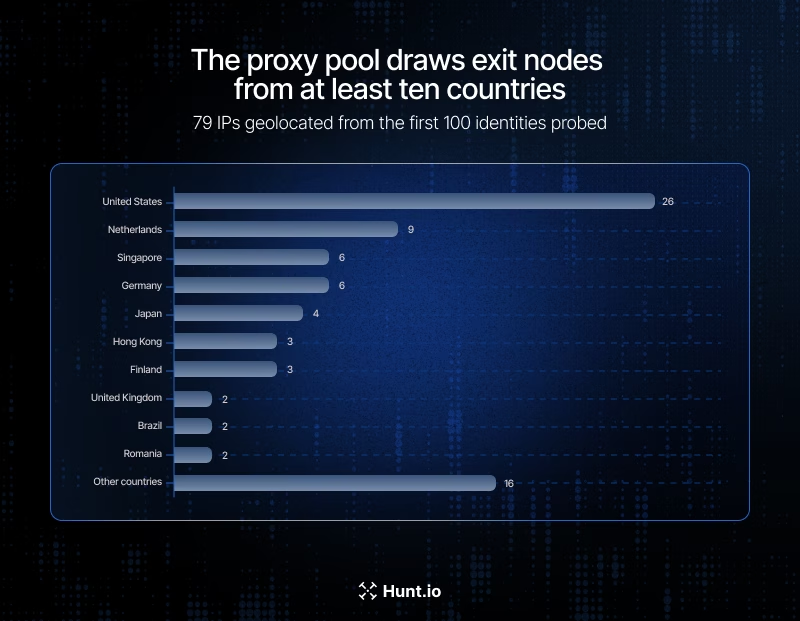
Hunt.ioが最初に調べたサンプルでは、テストした100個のIDから79個の固有の出口アドレスが見つかったと伝えられています。1つの認証済みエンドポイントで、発信元が分散したトラフィックを支えられることを示す例です。
香港のホスト上の別のディレクトリでは、JNDI/LDAPを悪用する攻撃環境が準備された状態で見つかりました。Javaの命名参照は、ホスティングされたエクスプロイトクラスを指していました。このクラスは、システム識別コマンドを実行し、その結果をDNSコールバックで送信するよう設計されています。
これは、攻撃の成否を確認するツールが用意されていたことを示します。ただし、特定の銀行が実際に攻撃されたことを単独で裏付けるものではありません。
ほかにも、暗号資産の出金に関連するスクリプト、Linuxの権限昇格用ビルド、iOSの研究用コード、Androidファームウェア用ユーティリティが見つかりました。ただし、銀行への侵害との関係は確認されていません。
防御側は、ARTEXのコンソールタイトル、証明書メタデータ、公開されているインフラのIOCをもとに調査を広げられます。ただし、一致する環境が見つかっても、自動的にこの攻撃者によるものと断定すべきではありません。
Cloud Security Allianceは、完全な攻撃の自律化も、被害総数の裏付けも確認されていないと注意を促しています。
Cyber security news
対策の優先事項は、周辺アプリケーションへのアクセスの見直し、サーバー側での認可の徹底、モデルのリセラーやプロキシサービスへの不審な外向き通信の調査です。
IOC
| 指標 | 種別 | 状況 |
|---|---|---|
| 38.244.50[.]120 | IPv4アドレス | ARTEXのコンソールホスト。回収された設定ファイルでSSHトンネルの接続先として参照 |
| 23.248.226[.]250 | IPv4アドレス | ディレクトリが公開状態だった香港のジャンプホスト。補助ツールを保管 |
| 154.201.79[.]246 | IPv4アドレス | プロキシ列挙スクリプトが使用したプロキシサービス。草稿で引用された外部情報源も報告 |
| xcai[.]pro | ドメイン | 報告されたキャンペーンに関連するAIサービスのリセラーのドメイン |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンクになったりするのを防ぐため、意図的に無害化([.]など)しています。無害化を解除する場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
Audit Security
翻訳元: https://gbhackers.com/ai-powered-banking/