セキュリティ
米国のスーパーマーケットへの攻撃は確認されていないが、今のところは…
産業用スマート冷凍庫を使用している場合は注意が必要です。米連邦政府は、所有者や運用者に対し、冷凍庫をインターネットから切り離し、パッチを適用し、初期設定のパスワードを変更するなどのセキュリティ対策を講じるよう促しています。欧州で広がっているような攻撃を防ぐためです。
FBIサイバー部門のオペレーション責任者ブレット・レザーマン氏は声明で、「世界の重要インフラ部門全体で、こうしたシステムが標的にされており、在庫や設備が危険にさらされています」と述べました。
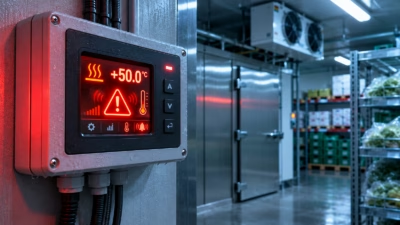
10月中旬以降、正体不明の攻撃者が、フランス、ベルギー、アイルランド、ルクセンブルク、スウェーデンの数百の食料品店で、遠隔操作式の冷蔵システムを数千台ハッキングしました。攻撃によって冷蔵庫内の温度が最高50ºC(122°F)まで上昇し、食品が傷んだほか、火災も発生しています。
The Register はFBIに対し、米国内の冷蔵システムやコールドチェーン監視システムに対する攻撃(成功・未遂を問わず)を確認しているかどうか質問しました。記事公開時点で回答は得られていません。米国のスーパーマーケットでこれらのシステムに対するデジタル攻撃が確認された例も、当編集部は把握していません。
ただ、米国の事業者がこの問題を認識していることをうかがわせる動きはあります。
米国でFood Lion、Giant Food、Stop & Shopといったスーパーマーケットチェーンを展開するオランダの食品小売大手Ahold Delhaizeは先月、米欧の大半のブランドに影響したサイバー攻撃を受け、予防措置としてITシステムをオフライン化したと発表しました。
欧州のDelhaizeの店舗は、破壊的な冷凍庫攻撃の被害を受けた店舗に含まれています。
ロイター通信によると、国防総省も、8月に米国内の複数の軍事基地で食品が傷む冷凍庫の故障が相次いだ件を、サイバー攻撃の疑いがあるとして扱っていると報じられています。同通信は、事情に詳しい当局者4人の話として伝えました。
木曜日に出した勧告で、米FBI、サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)、保健福祉省、農務省、運輸省は、産業用冷蔵システムとコールドチェーン監視システムの運用者が直面している継続的なサイバー脅威について、各組織に注意を促しました。
各機関は勧告で、「攻撃者は、パッチ未適用またはインターネットからアクセス可能なコントローラーの脆弱性や弱点を悪用し、遠隔から設定を書き換えて、機器を連続的な加熱・霜取りサイクルに追い込む可能性があります。その結果、広範な在庫損失や機器の危険を招きかねません」と述べています。
連邦当局によると、攻撃者は認証のバイパス、任意のコードの挿入、脆弱な設定の悪用によってこれらの欠陥を突いています。システムに侵入されると、温度を変更して食品や温度管理が必要な医薬品を傷めたり、火災を起こしたりできます。適切な温度で保管されなかった製品を口にした人々に健康被害が及ぶおそれもあります。
冷静に備えるための対策
こうした事態を防ぐため、政府機関は所有者や運用者に対し、ベストプラクティスとセキュリティ対策を「直ちに」実施するよう求めています。最優先は、産業用制御システムや機器を公共のインターネットに公開しないことです。
7月には、イランのハッカーがインターネットからアクセス可能なプログラマブルロジックコントローラー(PLC)を使い、米国の100以上の水道システムに侵入しました。パスワード保護がないことも多いこうした露出機器は、重要施設に侵入する手軽な手段を探す攻撃者にとって、格好の標的です。
連邦当局は「リモートアクセスが必要な場合は、ファイアウォールやエッジデバイスを使って保護し、脆弱性を減らすために最新バージョンへ更新してください」と助言しています。
そのほかの推奨対策は次のとおりです。
-
制御技術(OT)機器専用のVLANを作成し、産業用機器を業務ネットワークから分離する。
-
初期設定のパスワードを強力なパスワードとポリシーに置き換え、可能な限りフィッシング耐性のある多要素認証(MFA)を有効にする。
-
パッチを適時に適用し、メーカーのセキュリティ更新が提供されなくなった旧型機器は廃止して置き換える。
-
機器とIPアドレスの許可リストを定義・維持し、OT機器へのアクセスをリスト上のものだけに制限する。
-
バックアップを維持してテストする。バックアップはオフサイトかつオフラインで保管する。
最後に、ログを有効にし、不審な動きがないか定期的に確認することも求められています。®