FBIとCISAは、ハッカーが世界各地の産業用冷蔵システムやコールドチェーン監視システムを積極的に狙っていると警告しました。食品の腐敗や機器の損傷、火災の危険につながるおそれがあります。
この警告は、米国保健福祉省(HHS)、農務省(USDA)、運輸省(DOT)と共同で発表されました。医療、食品生産、化学施設、輸送の各分野で使われている脆弱な冷蔵コントローラーを保護するよう、重要インフラの運営事業者に呼びかけています。
CISAのサイバーセキュリティ担当エグゼクティブアシスタントディレクター代行であるクリス・ブテラ氏は、「冷蔵・監視システムに依存するあらゆる組織は、自らが標的になり得ると考えるべきです」と述べています。
木曜日に公開された共同アドバイザリによると、攻撃者はパッチ未適用の電子式温度コントローラーや、インターネットからアクセス可能な商用冷蔵管理システムの弱点を悪用しています。
こうした機器を使うと、運営事業者は温度の遠隔監視、霜取りサイクルの管理、冷却機器の制御を行えます。
CISAは警告の中で、「世界中で、悪意あるサイバー攻撃者が、小売食料品店やコールドストレージ施設にある、パッチ未適用またはインターネットからアクセス可能な電子式温度コントローラーおよび商用冷蔵コントローラーの脆弱性や弱点を狙っています」と述べています。
各機関によると、攻撃者は認証バイパスの脆弱性、任意のコードインジェクションの欠陥、あるいは脆弱な設定を悪用し、温度設定を改ざんする可能性があります。その結果、冷蔵機器を連続加熱や霜取りサイクルに追い込むこともできます。
攻撃が成功すれば、在庫の損失、機器の寿命低下、火災の危険、保管環境の悪化を招きかねません。さらに攻撃者は現在の温度を把握しにくくして、運営事業者が異常に気付けないようにする場合もあります。
今回の警告は、欧州で相次いだ冷蔵システムへの攻撃を受けたものです。これらの攻撃では、スーパーマーケットや血液保管施設に影響が出ています。
10月には、フランスのスーパーマーケット約250〜350店舗で、ハッカーが冷蔵コントローラーを侵害しました。霜取り機能を遠隔で作動させ、冷蔵庫や冷凍庫の温度を上昇させたとされています。
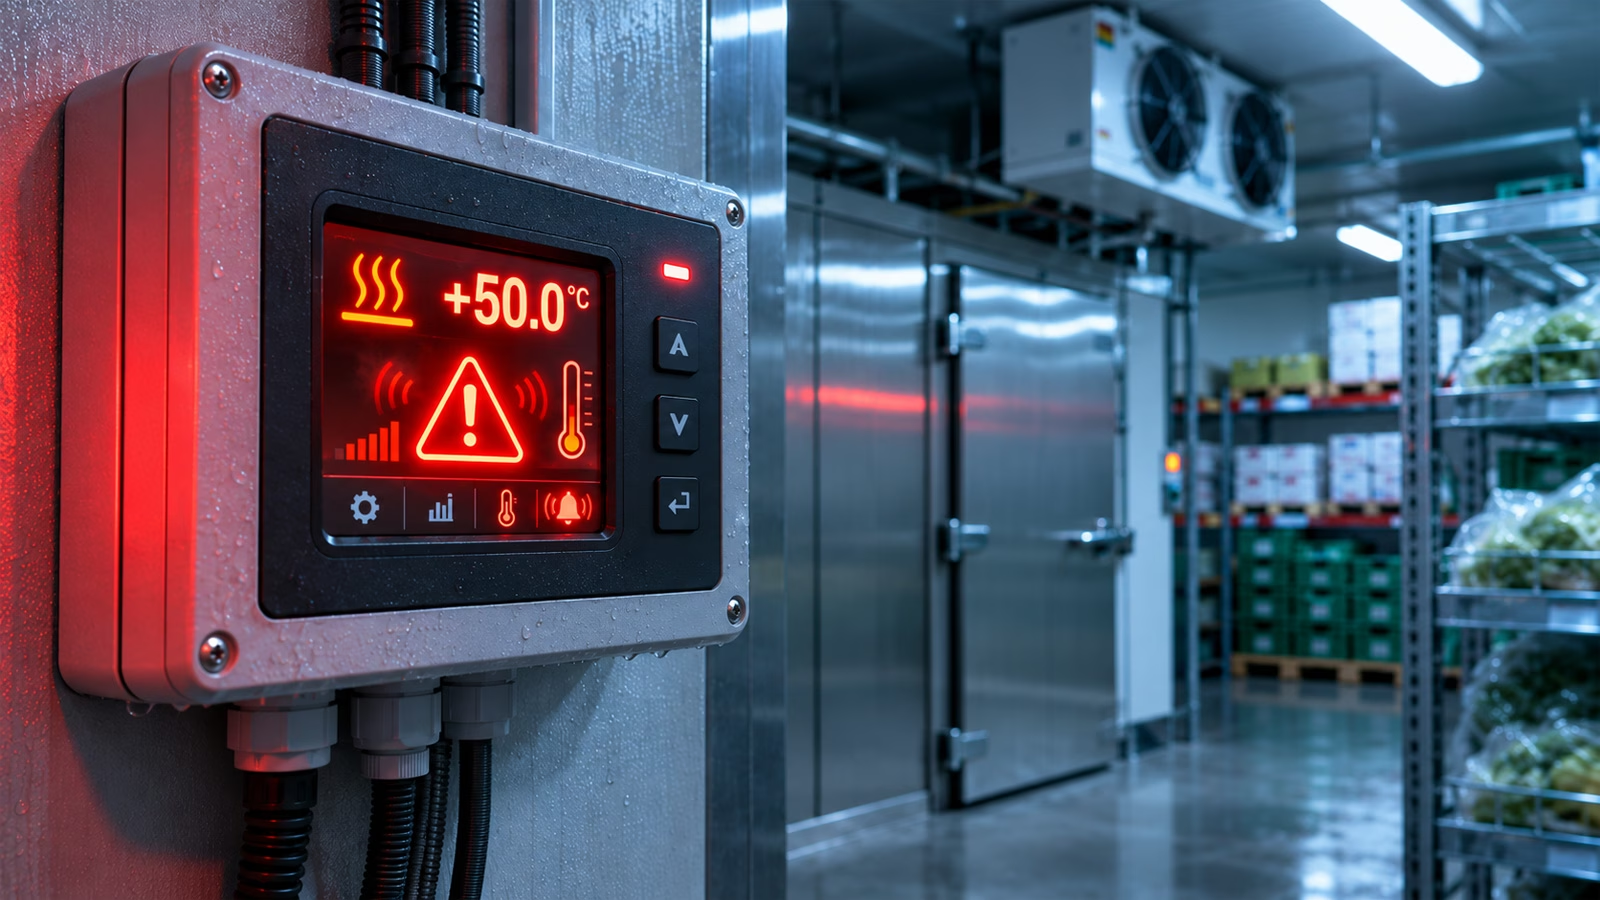
11月に報告された第2波の攻撃では、欧州6カ国の115店舗以上が被害を受けました。冷蔵システムが完全に停止した例もあれば、温度が最高50°C(122°F)まで上昇した例もあります。
11月3日には、フランス血液事業団(EFS)が確認したところによると、冷蔵機器プロバイダーに影響したサイバーセキュリティインシデントにより、血液製剤を保管する3施設で温度設定と霜取り設定が変更されました。
米国の各機関は、この継続的な脅威に対し、冷蔵コントローラーを公衆インターネットから切り離すよう組織に求めています。あわせて、必要なリモートアクセスの保護、デフォルトパスワードの変更、利用可能なセキュリティアップデートの適用も促しています。
また、制御技術(OT)システムを業務ネットワークから分離することや、コントローラーが許容範囲外で動作しないよう安全な温度制限を設けることも推奨しています。