
最も深刻なハッキングは「更新の欠落」から始まることが多い
最も痛ましいセキュリティ侵害は、見慣れない未知のゼロデイ脆弱性から生じるとは限りません。多くの場合、原因は見過ごされた単純なアップデートです。米連邦捜査局(FBI)は最近、この厳しい事実を認めました。入手可能だったパッチを委託先企業がインストールしなかったことで、大規模なデータ漏えいが発生したので
最も痛ましいセキュリティ侵害は、見慣れない未知のゼロデイ脆弱性から生じるとは限りません。多くの場合、原因は見過ごされた単純なアップデートです。米連邦捜査局(FBI)は最近、この厳しい事実を認めました。入手可能だったパッチを委託先企業がインストールしなかったことで、大規模なデータ漏えいが発生したので
通話やビデオ会議に紛れ込むバックドア Linux向けバックドア「ClingSTUN」が、ネットワーク防御側が通常の通話やビデオチャットしか想定していない場所にコマンド通信を隠す手口を身につけました。このマルウェアは公開STUNサーバーを利用します。そのため、UDP通信は正規のVoIPやWebRTC
FBIは、職員数千人の個人情報が流出したデータ侵害を受け、Accentureの委託業者を契約から外しました。ロイターが火曜日、事情に詳しい関係者2人の話として報じました。 FBIは、この委託業者や関係組織の名前を公表していません。ただし、FBI幹部はロイターに対し、これまでの調査で、問題のシステムを管理していた委託業
ロイターによると、連邦捜査局(FBI)は10月5日、数千人の職員に関する機密情報が流出するセキュリティ侵害が起きたことを受け、Accentureの従業員との契約を打ち切りました。Securityincident response この件では、人事プラットフォームにパッチが適用されていなかったとされ、FBIの運用セキュ
セキュリティ
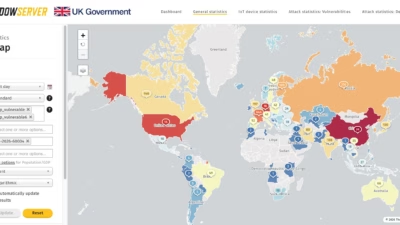
Shadowserver Foundationによる日次スキャンによると、認証バイパスを引き起こす重大な脆弱性CVE-2026-62911に対して、約22,000台のMicrosoft Exchangeサーバーが依然としてパッチ未適用の状態にあることが分かりました。 米国とドイツが最多で、それぞれ6
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
サイバーセキュリティ監視団体Shadowserverによると、8,300台を超えるインターネットに露出したGiteaインスタンスが、現在進行中のリモートコード実行攻撃で悪用されている重大なセキュリティ脆弱性に対して、いまだパッチを適用していない状態にあるといいます。 これらの攻撃で狙われているコードインジェクションの
Orca Securityの「2026 State of AI Security Report」によると、組織はクラウド上でAIを構築・展開・運用しているものの、基本的なサイバーセキュリティ衛生管理はスピードを優先するあまり犠牲になることが多いといいます。 セキュリティ不在のままAIを構築 AI導入
インターネット上に公開されているREDCapサーバーの大多数が古いソフトウェアバージョンで稼働しており、国家支援型の脅威アクターに格好の標的とされています。インターネットインテリジェンス企業のCensysが報告しています。 REDCapは、医療分野における臨床研究データの構築・管理に使用されるブラウザベースのプラット
すべての記事を読み込みました