Progress Softwareは、同社の「DataDirect Autonomous REST Connector(ARC)AI Model Generator」エージェントのアーリーアクセス版に、深刻なコマンドインジェクションの脆弱性(CVE-2026-91140)が存在すると公表しました。
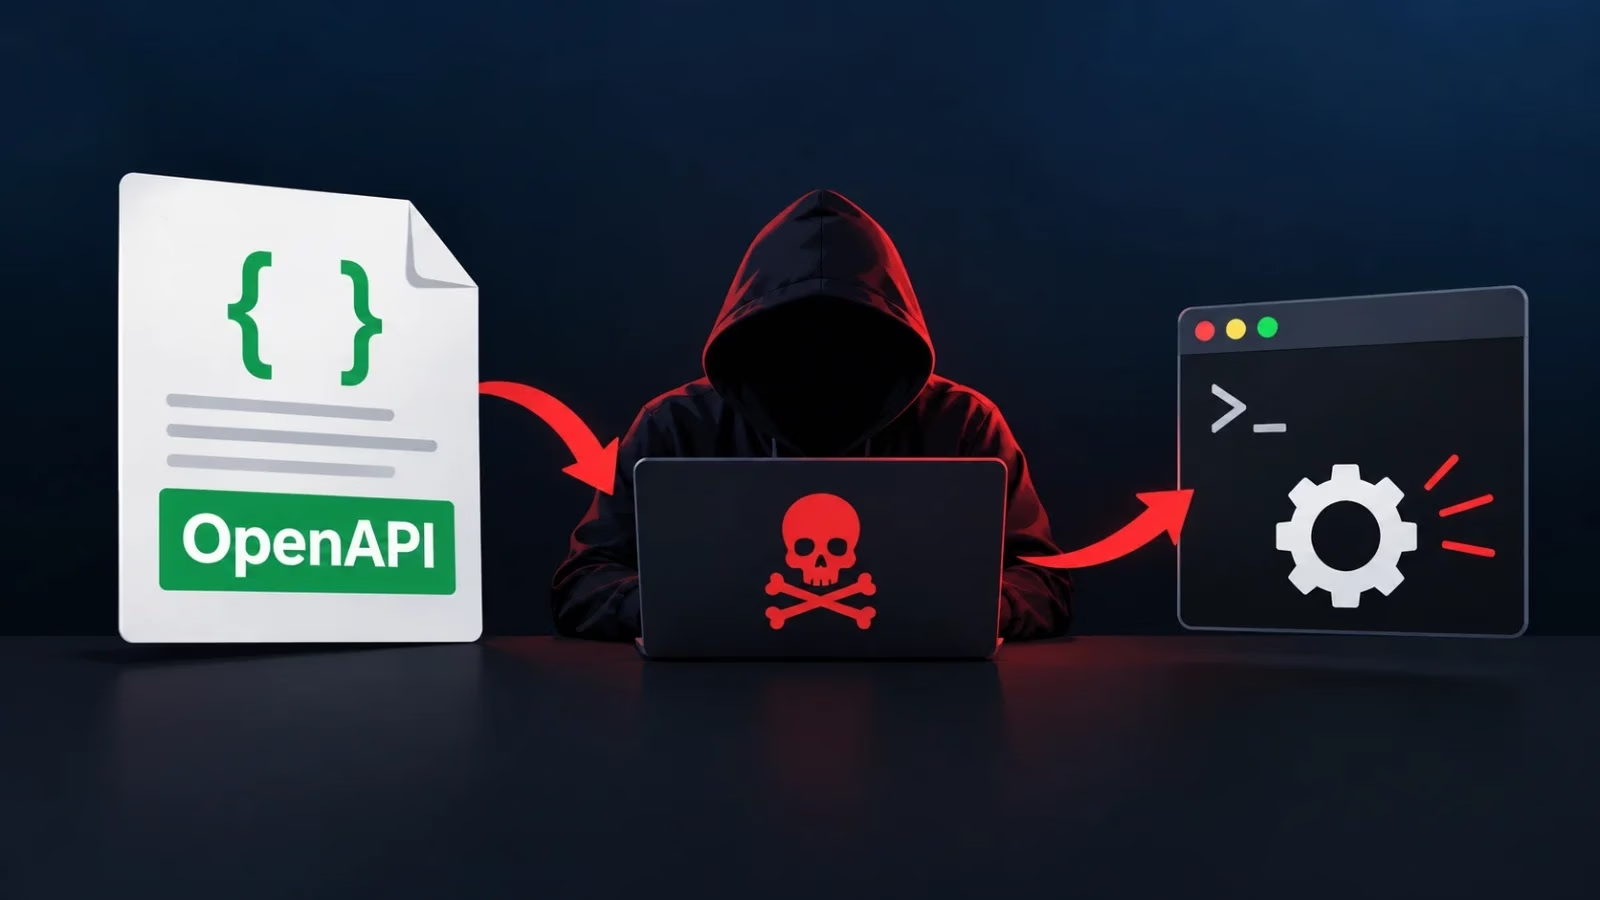
細工したOpenAPI/Swaggerドキュメントを読み込ませると、影響を受けるエージェントが任意のOSコマンドを実行する可能性があります。Progressは、修正済みのエージェント定義を公開しています。
Progress Softwareが公開したアドバイザリによると、この脆弱性はGitHubの公開リポジトリ「progress/datadirect-arc-ai-model-gen」にあるエージェント定義ファイルに存在します。影響を受ける定義では、OpenAPI/Swaggerドキュメントから取得したファイル名の値をシェル操作に使用していました。しかも、この値の検証やクォート処理が適切に行われていませんでした。
攻撃者は、悪意ある仕様書のファイル名フィールドにシェルのメタ文字を埋め込むことができます。エージェントがそのドキュメントを処理すると、シェルがこれらの文字をコマンドとして解釈します。コマンドは、エージェントをホストする環境の権限で実行されます。
これは典型的なインジェクションの脆弱性が、新しい分野で現れたものです。AIエージェントの定義は自然言語の指示で記述されますが、実際のシェル操作を指示することに変わりはありません。そのため、API仕様書のような信頼できない入力が、システムのシェルにまで到達してしまいます。
悪用に成功すると、攻撃者はエージェントを実行している開発ワークスペースやCI環境で、任意のコマンドを実行できる可能性があります。Progressによると、この脆弱性では製品固有のエラーメッセージが出ないため、検知は難しくなります。
そのため、利用者が異変に気付く手がかりは、細工されたドキュメントを影響を受けるエージェントが処理した環境で見つかる、身に覚えのないファイルやコマンド、その他の変更になる可能性があります。開発者のマシンやCIランナーには、ソースコードやトークン、クラウドの認証情報が置かれていることが少なくありません。いずれかが侵害されれば、影響はエージェント自体にとどまらず、はるかに広範囲に及ぶ恐れがあります。
Progressは、インストーラーやパッチの適用、移行作業は不要だとしています。DataDirectチームは、エージェントを再び実行する前に、リポジトリから最新のエージェント定義を取得するよう強く推奨しています。利用者は、3つのファイルすべてがバージョン2.1であることを確認する必要があります。
信頼できないOpenAPI/Swaggerドキュメントやサードパーティ製のドキュメントに対して影響を受けるエージェントを実行した利用者は、ワークスペースやCI環境を点検してください。身に覚えのないファイルなど、コマンドが実行された兆候がないかを調べる必要があります。
フォローアップの対応としては、次のような手順が考えられます。シェルの履歴やCIジョブのログに不審なコマンドがないか確認します。ワークスペースで最近変更されたファイルを調べます。環境に露出していたシークレットをすべてローテーションします。エージェントは、分離された最小権限のサンドボックス内でのみ実行します。そして、サードパーティ製のAPI仕様書はすべて信頼できない入力として扱います。
ご不明な点がある場合は、Progressのサポートポータルからテクニカルサポートのケースを起こせます。詳細は、「Progress DataDirect Critical Security Alert Bulletin for September 2026(CVE-2026-91140)」に記載されています。
この脆弱性は、信頼できないデータをシステムレベルの操作に結び付けるエージェント型AIツールのリスクを示しています。AI駆動のコード生成やモデル生成を導入するチームは、エージェントの指示に安全でないシェルの使い方がないか監査すべきです。
外部ドキュメントに由来するファイル名やパスなどの値は、シェルに渡す前に検証し、クォート処理を施す必要があります。
提供された情報では、Progressは実際に悪用された事例を報告していません。ただ、この脆弱性は公開リポジトリに存在し、単純な細工ファイルで引き起こせるため、各組織は速やかに更新するべきです。
翻訳元: https://cyberpress.org/progress-datadirect-genai-flaw/