
Progress DataDirectのGenAIに深刻な脆弱性、悪意あるOpenAPIファイルでOSコマンドを実行される恐れ
Progress Softwareは、同社の「DataDirect Autonomous REST Connector(ARC)AI Model Generator」エージェントのアーリーアクセス版に、深刻なコマンドインジェクションの脆弱性(CVE-2026-91140)が存在すると公表しました。 細工したOpenA
Progress Softwareは、同社の「DataDirect Autonomous REST Connector(ARC)AI Model Generator」エージェントのアーリーアクセス版に、深刻なコマンドインジェクションの脆弱性(CVE-2026-91140)が存在すると公表しました。 細工したOpenA
Progress Softwareは、Windows向けTelerik Fiddler Classicに存在する4件の脆弱性を修正しました。このうち深刻度「高」の1件は、ローカルの攻撃者が管理者権限で意図しないコードを実行できる可能性があります。4件の脆弱性はいずれも、6.0.20262.10021より前のFi
Telerik UI for ASP.NET AJAXで新たに公表された一連の脆弱性は、未認証のAES-CBCパディングオラクルをリモートコード実行(RCE)へと発展させることが可能です。この問題は、脆弱なウェブアプリケーション上で悪用される恐れがあります。 この問題はTelerik UI for ASP.NET A
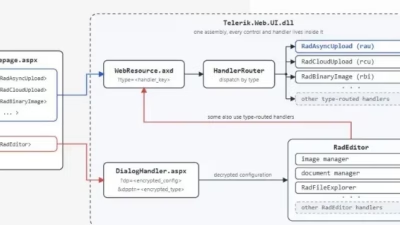
セキュリティ研究者は、Progress Telerik UI for ASP.NET AJAXにおいて、未認証の攻撃者が暗号パディングオラクルを起点として、公開されているWebアプリケーション上でリモートコード実行にまで権限を昇格できる、重大な脆弱性チェーンを確認しました。Microsoftセキュリティアップデート
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Progress社のKemp LoadMasterアプライアンスに影響を及ぼす深刻なコマンドインジェクションの脆弱性を、既知の悪用済み脆弱性(KEV)カタログに追加しました。CISAはこの脆弱性が実環境で積極的に悪用されていると警告しています。 CVE-2
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Progress Kemp LoadMasterに存在する深刻度クリティカルのコマンドインジェクション脆弱性が、ハッカーによって悪用されていると警告しました。 Kemp LoadMasterは非常に人気の高いアプリケーション配信コントローラ(ADC)兼サー

4日間にわたるセキュリティ上の停止措置を経て、Progressは自社のShareFile Storage Zones Controllerへのアクセスを復旧させました。 ShareFileはProgressの主力エンタープライズファイル共有サービスであり、Storage Zones ControllerはShareFi
Progress Softwareは、先週発生したShareFile Storage Zone Controllerの緊急シャットダウンの背景に、深刻度の高いゼロデイ脆弱性があったことを確認し、この欠陥を修正するセキュリティアップデートをリリースしました。 先週、Progressは「信頼性の高い外部からのセキュリティ

企業向けストレージシステムが停止されるのは、深刻なリスクが疑われる場合に限られます。Progress Softwareは顧客に対し、ShareFileのStorage Zone Controllerサーバーを直ちに停止するよう要請しました。今回の要請は、信頼性の高い外部からの脅威情報を受けたもので
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。読者が当社パートナーへのリンクをクリックした場合、当社が収益を得ることがあります。 詳細はこちら Progress Softwareは、ShareFile Storage Zone Controlle
すべての記事を読み込みました